
CRA-Beratung
CRA-Beratung: Cyber Resilience Act im Unternehmen umsetzen
Blackfort Technology unterstützt Hersteller von Produkten mit digitalen Elementen, etwa von vernetzten Geräten, Embedded-Systemen und Software, bei der Umsetzung des Cyber Resilience Act (Cyberresilienz-Verordnung): von der Bestandsaufnahme über die Gap-Analyse bis zum eingeführten Prozess und zu Sicherheitsnachweisen, die in der technischen Dokumentation prüfbar sind.
Wo Hersteller heute stehen
Seit dem 11. September 2026 gelten die Meldepflichten nach Art. 14: Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkung auf die Sicherheit des Produkts sind zu melden, mit einer Frühwarnung unverzüglich, in jedem Fall innerhalb von 24 Stunden, nachdem der Hersteller davon Kenntnis erlangt hat. Das betrifft auch Produkte, die bereits auf dem Markt sind. Ab dem 11. Dezember 2027 gelten alle übrigen Herstellerpflichten, von den Sicherheitsanforderungen nach Anhang I über die technische Dokumentation bis zur CE-Kennzeichnung.
Manches davon haben Sie vielleicht schon: ein ISMS, Sicherheitsprüfungen in der Entwicklung, ein Werkzeug für Schwachstellen. Der CRA verlangt zusätzlich den Bezug auf das einzelne Produkt und einen Nachweis, den ein Prüfer oder Abnehmer nachvollziehen kann. Dort setzt unsere Beratung an.
Leistungen im Überblick
Sie beauftragen die Bausteine, die Sie brauchen. Wir empfehlen den Einstieg mit der Gap-Analyse; danach entscheiden Sie mit belastbaren Fakten, wie weit das Vorhaben geht.
Wo stehen wir überhaupt?
Bestandsaufnahme und Gap-Analyse
Produktregister, Rollen, Produktklassen und ein Lückenbericht je Produkt gegen Anhang I und die übrigen Pflichten, mit priorisiertem Maßnahmenplan.
Zur CRA-Gap-AnalyseWo steht unser CRA-Programm wirklich?
CRA Readiness Audit für die Geschäftsführung
Wir prüfen ein laufendes CRA-Programm unabhängig von der Projektleitung, mit Stichproben an den Belegen, und berichten an die Geschäftsführung, mit Bewertung je Produkt und Empfehlungen nach Dringlichkeit.
Zum CRA Readiness AuditFällt unser Produkt unter den CRA?
Betroffenheit, Rollen und Produktklassen
Die technische Grundlage für die Frage, welche Produkte unter den CRA fallen: Produktinventar, Lieferbeziehungen, Funktionen und Einsatzzweck, abgeglichen mit Anhang III und IV. Daraus eine technische Einschätzung zu Rolle, Produktklasse und möglichem Konformitätsbewertungsweg, zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei.
Kostenloser Betroffenheits-CheckWie belegen wir die Risikobewertung?
Cybersicherheits-Risikobewertung je Produkt
Die Risikobewertung nach Art. 13 Abs. 2 bis 4, dokumentiert für die technische Dokumentation. Wir leiten Architektur, Datenflüsse und Vertrauensgrenzen aus Quellcode und Deployment-Konfiguration ab und halten das Bedrohungsmodell als Code in Ihrem Repository, damit es bei einem geänderten Release erneut ausgeführt werden kann.
Zu Threat Modeling und RisikobewertungWas steckt in unserem Release?
SBOM und Schwachstellenmanagement
Eine maschinenlesbare Software-Stückliste je Release aus der Build-Pipeline, eine konsolidierte Kette für Schwachstellenbefunde und klare Regeln für Bewertung und Behebung nach Anhang I Teil II.
Zur SBOM-BeratungWer meldet binnen 24 Stunden?
Meldeprozess nach Art. 14 und CVD
Weg vom eingehenden Hinweis bis zur Entscheidung, Entscheidungshilfe zur Frage „aktiv ausgenutzt?“, Rollen mit Vertretung, Ablaufplan für Frühwarnung, Meldung und Abschlussbericht sowie eine Richtlinie zur koordinierten Offenlegung mit security.txt.
Zu Meldeprozess und PSIRTWas gehört in die technische Dokumentation?
Technische Dokumentation und Konformität
Aufbau und Prüfung der technischen Dokumentation nach Anhang VII, Nutzerinformationen nach Anhang II, Unterstützungszeitraum und Vorbereitung der Konformitätsbewertung bis zur EU-Konformitätserklärung.
Zu Dokumentation und KonformitätWir arbeiten schon nach IEC 62443
CRA und IEC 62443-4-1
Wir ordnen Anhang I den Praktiken Ihres Secure Development Lifecycle zu und bewerten nur, was für den CRA noch fehlt.
Zu CRA und IEC 62443Niemand hält die CRA-Fäden zusammen
Externer Product Security Officer
Ein benannter Ansprechpartner aus unserem Team steuert Backlog, Abnehmeranfragen und Nachweise, in drei Leistungsstufen und auch nach der Konformitätsbewertung.
Zum Product Security OfficerDas Team braucht einen gemeinsamen Stand
CRA-Workshop
Ihr Team arbeitet den Cyber Resilience Act an den eigenen Produkten durch, vor Ort oder per Videokonferenz.
Zum CRA-WorkshopUnser Produkt funkt
EN 18031 und Funkanlagenrichtlinie
Betroffenheit nach Art. 3 Abs. 3 Buchst. d, e und f, Gap-Analyse gegen EN 18031 und Unterlagen, mit Brücke zum CRA.
Zu EN 18031Lässt sich das fördern?
CRA-Förderung für KMU
Der zweite SECURE Open Call kofinanziert 50 % bis 30.000 Euro, Antrag bis 11.12.2026. Wir können die Gap-Analyse als externer Dienstleister in Ihrem Projekt übernehmen; den Antrag stellen Sie.
Zur CRA-FörderungWas Sie in der Hand haben
Jeder Baustein endet mit einem Ergebnis, das Sie intern, gegenüber Abnehmern oder in einer Prüfung verwenden können.
01
CRA-Produktregister
Technische Einschätzung: welche Produkte, welche Rolle, im Anwendungsbereich oder nicht, mit den zugrunde gelegten Fakten.
02
Lückenbericht und Maßnahmenplan
Bewertete Feststellungen je Produkt, Maßnahmen mit Aufwand und Datum, nach Dringlichkeit geordnet.
03
Bedrohungsmodell als Code
Risikobewertung dokumentiert für Anhang VII, das Modell bei einem geänderten Release erneut ausführbar.
04
Meldefähigkeit
Benannte Rollen, Ablaufplan und Entscheidungshilfe für die Fristen nach Art. 14.
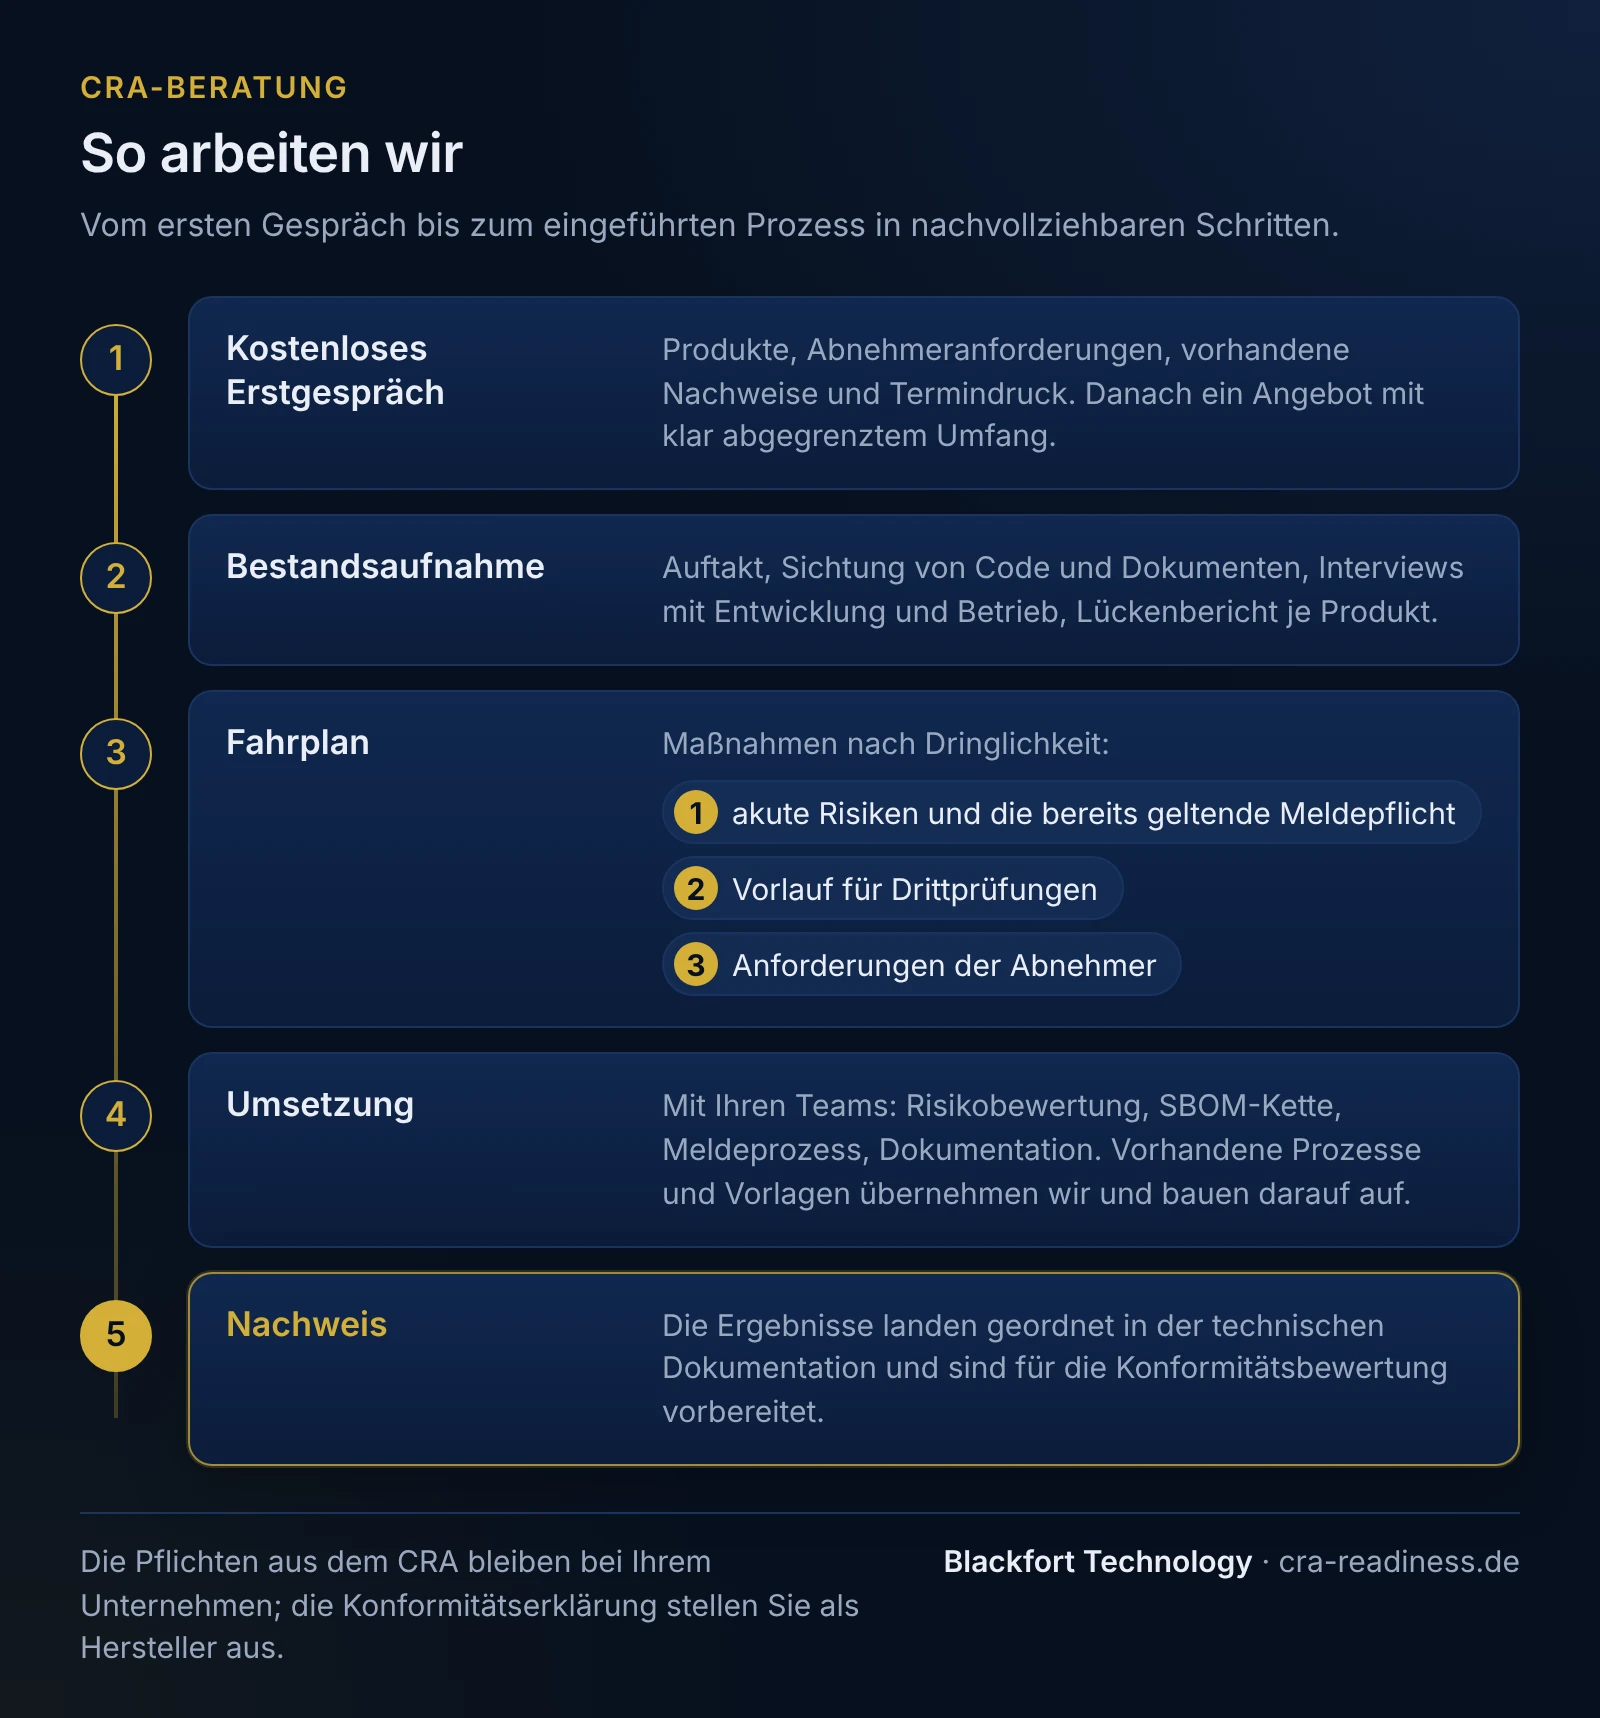
So arbeiten wir
Vom ersten Gespräch bis zum eingeführten Prozess in nachvollziehbaren Schritten.
1
Kostenloses Erstgespräch
Produkte, Abnehmeranforderungen, vorhandene Nachweise und Termindruck. Danach erhalten Sie ein Angebot mit klar abgegrenztem Umfang.
2
Bestandsaufnahme
Auftakt, Sichtung von Code und Dokumenten, Interviews mit Entwicklung und Betrieb, Lückenbericht je Produkt.
3
Fahrplan
Maßnahmen nach Dringlichkeit: zuerst akute Risiken und die bereits geltende Meldepflicht, dann Vorlauf für Drittprüfungen, dann Anforderungen der Abnehmer.
4
Umsetzung
Wir bauen mit Ihren Teams, was fehlt: Risikobewertung, SBOM-Kette, Meldeprozess, Dokumentation. Vorhandene Prozesse und Vorlagen übernehmen wir, statt parallele aufzubauen.
5
Nachweis
Die Ergebnisse landen geordnet in der technischen Dokumentation und sind für die Konformitätsbewertung vorbereitet.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Was kostet eine CRA-Beratung?
Einen Pauschalpreis nennen wir nicht, weil der Aufwand an drei Dingen hängt: an der Zahl der Produkte und Varianten, an der Produktklasse (eine Drittprüfung braucht mehr Unterlagen und Vorlauf) und daran, wie viele Nachweise schon vorliegen, etwa aus einem ISMS, einem nach IEC 62443-4-1 zertifizierten Entwicklungsprozess oder Vorgaben Ihrer Abnehmer.
Deshalb beginnen wir mit einem kostenlosen Erstgespräch und erstellen danach ein Angebot mit klar abgegrenztem Umfang. Als erster Auftrag empfiehlt sich die Gap-Analyse: Danach ist der weitere Aufwand je Produkt belastbar planbar, und Sie beauftragen nur die Bausteine, die tatsächlich fehlen.
CRA-Beratung für den Mittelstand
Der CRA gilt unabhängig von der Unternehmensgröße. Erleichterungen gibt es nur punktuell, etwa: Kleinst- und Kleinunternehmen dürfen die technische Dokumentation in einem vereinfachten Format vorlegen, das die Kommission per Durchführungsrechtsakt festlegt (Art. 33 Abs. 5).
Für mittelständische Hersteller ohne eigene Regulierungsabteilung arbeiten wir mit zwei bis drei Referenzprodukten und übertragen die Methode danach auf die übrigen. Vorhandene Abläufe und Werkzeuge nutzen wir weiter, statt neue aufzubauen. Workshops und Interviews laufen auch per Videokonferenz, und jeder Baustein lässt sich einzeln beauftragen.
Worauf Sie bei einem CRA-Dienstleister achten sollten
Fragen Sie, was am Ende konkret vorliegt: ein Dokument je Produkt, eine laufende SBOM-Kette, ein dokumentierter Meldeprozess. Prüfbar sind Ergebnisse, die in die technische Dokumentation eingehen.
Achten Sie auf eine klare Abgrenzung. Bescheinigungen im Konformitätsbewertungsverfahren stellen notifizierte Stellen aus, Cybersicherheitszertifikate die dafür zugelassenen Zertifizierungsstellen; wer Sie berät, kann beides für Ihr Produkt nicht ausstellen. Rechtsdienstleistungen darf nur erbringen, wer dazu befugt ist. Fragen Sie außerdem, ob der Dienstleister in Ihrer Entwicklungsumgebung mitarbeitet und das Ergebnis an Ihr Team übergibt.
Abgrenzung
Damit die Erwartungen von Anfang an stimmen:
- Wir erbringen keine Rechtsdienstleistung. Wo eine Frage rechtlich zu entscheiden ist, etwa Anwendungsbereich, Rolle oder Produktklasse, liefern wir die technischen Grundlagen und markieren die Frage zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei.
- Wir sind keine notifizierte Stelle, stellen keine Zertifikate aus und geben keine Konformitätserklärung in Ihrem Namen ab.
- Meldungen nach Art. 14 setzen Sie selbst ab; wir bereiten Prozess, Rollen und Vorlagen vor.
- Penetrationstests gehören nicht zu unserem Angebot.
Die Pflichten aus dem CRA bleiben bei Ihrem Unternehmen. Wir unterstützen Sie dabei, sie zu erfüllen und nachzuweisen.
Häufige Fragen
Womit fangen wir am besten an?+
Mit der Bestandsaufnahme und Gap-Analyse. Sie erfasst Ihre Produkte, schätzt Anwendungsbereich und Rolle technisch ein und zeigt, wo die Lücken liegen. Erst damit lässt sich der weitere Aufwand belastbar planen.
Was kostet eine CRA-Beratung?+
Das hängt vor allem von der Zahl der Produkte und davon ab, wie viele Nachweise schon vorliegen. Nach einem kostenlosen Erstgespräch erhalten Sie ein Angebot mit klar abgegrenztem Umfang. Einen Überblick über die Kostentreiber gibt unser Fachartikel „Was kostet CRA-Compliance?“.
Wir sind nach ISO/IEC 27001 zertifiziert. Reicht das für den CRA?+
Nein. ISO 27001 beschreibt ein Managementsystem für die Organisation, der CRA stellt Anforderungen an das einzelne Produkt und seinen Lebenszyklus. Vorhandene Prozesse aus dem ISMS berücksichtigen wir und prüfen nur, was produktbezogen fehlt.
Unser Prozess ist nach IEC 62443-4-1 zertifiziert. Was bleibt zu tun?+
Das hängt davon ab, was Ihr Prozess schon liefert. Wir ordnen Anhang I Teil I und Teil II den vorhandenen Praktiken zu und bewerten nur die Differenz. Ein zertifizierter Prozess belegt eine Methode und verlangt mit SR-2 ein Bedrohungsmodell je Produkt. Die Risikobewertung in der Form, die Art. 13 Abs. 3 und 4 und Anhang VII Nr. 3 verlangen, entsteht daraus nicht von selbst.
Arbeiten Sie vor Ort oder remote?+
Beides ist möglich. Sichtung, Interviews und Workshops laufen gut per Videokonferenz; mit Lesezugriff auf Code, Build und Dokumentation brauchen Ihre Teams weniger Interviewzeit.
Übernehmen Sie die Meldungen an das CSIRT und die ENISA?+
Nein. Meldepflichtig ist der Hersteller. Wir bauen mit Ihnen den Prozess, die Rollen und die Vorlagen, damit Sie die Fristen nach Art. 14 einhalten können.
Bieten Sie die CRA-Umsetzung als Komplettpaket an?+
Sie können alle Bausteine zusammen beauftragen: Gap-Analyse, Risikobewertung, SBOM und Schwachstellenmanagement, Meldeprozess, technische Dokumentation und Vorbereitung der Konformitätsbewertung, auf Wunsch mit einem festen Ansprechpartner. Ebenso lassen sich einzelne Bausteine beauftragen. Die Konformitätserklärung stellen Sie als Hersteller aus.
Nach welchen Kriterien vergleiche ich Angebote für CRA-Beratung?+
Vergleichen Sie, was am Ende konkret vorliegt (Dokument je Produkt, laufende SBOM-Kette, dokumentierter Meldeprozess), ob die Produktklassifizierung und der Konformitätsbewertungsweg enthalten sind, wie die Abgrenzung zu Rechtsberatung und notifizierter Stelle beschrieben ist und ob der Dienstleister in Ihrer Entwicklungsumgebung mitarbeitet. Endsummen allein sagen wenig, wenn der Umfang nicht vergleichbar ist.
Wie entstehen belastbare Sicherheitsnachweise für den CRA?+
Aus Ergebnissen, die in die technische Dokumentation nach Anhang VII eingehen: der Risikobewertung je Produkt, den Nachweisen zu jeder Anforderung aus Anhang I, den Verfahren zur Behandlung von Schwachstellen einschließlich SBOM und CVD-Konzept sowie Test- und Prüfberichten. Diese Unterlagen bauen wir mit Ihren Teams auf.
Zum Weiterlesen
- Fällt mein Produkt unter den CRA?
- CRA-Produktklassen: Standard, Klasse I, Klasse II, kritisch
- CRA-Meldepflicht: 24 Stunden, 72 Stunden, Abschlussbericht
- Was kostet CRA-Compliance?
- Konformitätsbewertung und CE-Kennzeichnung
- Der CRA im Mittelstand
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).
Stand: 2026-10-09
Kontakt aufnehmen
CRA-Beratung anfragen
Schildern Sie uns kurz Ihre Produkte und Ihren Termindruck. Das Erstgespräch ist kostenlos und unverbindlich; wir melden uns in der Regel innerhalb von ein bis zwei Arbeitstagen.