
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) teilt Produkte mit digitalen Elementen in vier Risikoklassen ein. Von dieser Einordnung hängt ab, welches Konformitätsbewertungsverfahren ein Hersteller durchlaufen muss, bevor das Produkt die CE-Kennzeichnung erhalten und auf dem EU-Markt bereitgestellt werden darf. Dieser Artikel erklärt die Klassen, nennt typische Beispiele und zeigt, welcher Prüfweg für welche Kategorie gilt.
Volle Produktanforderungen des CRA - einschließlich der CE-Kennzeichnungspflicht - gelten ab dem 11. Dezember 2027. Wer jetzt prüft, in welche Klasse sein Produkt fällt, gewinnt wertvolle Zeit für Entwicklungsanpassungen, Dokumentation und ggf. die Beauftragung einer notifizierten Stelle.
Das risikobasierte Klassensystem im Überblick
Der CRA verfolgt einen risikobasierten Ansatz: Je kritischer ein Produkt für die Sicherheit von Nutzern, Infrastrukturen oder der Gesellschaft ist, desto strenger sind die Anforderungen an den Nachweis der Konformität. Die Grundstruktur:
| Klasse | Rechtsgrundlage | Konformitätsbewertung | Notifizierte Stelle |
|---|---|---|---|
| Standard | Auffangkategorie (weder Anhang III noch IV) | Interne Kontrolle (Modul A) | Nicht erforderlich |
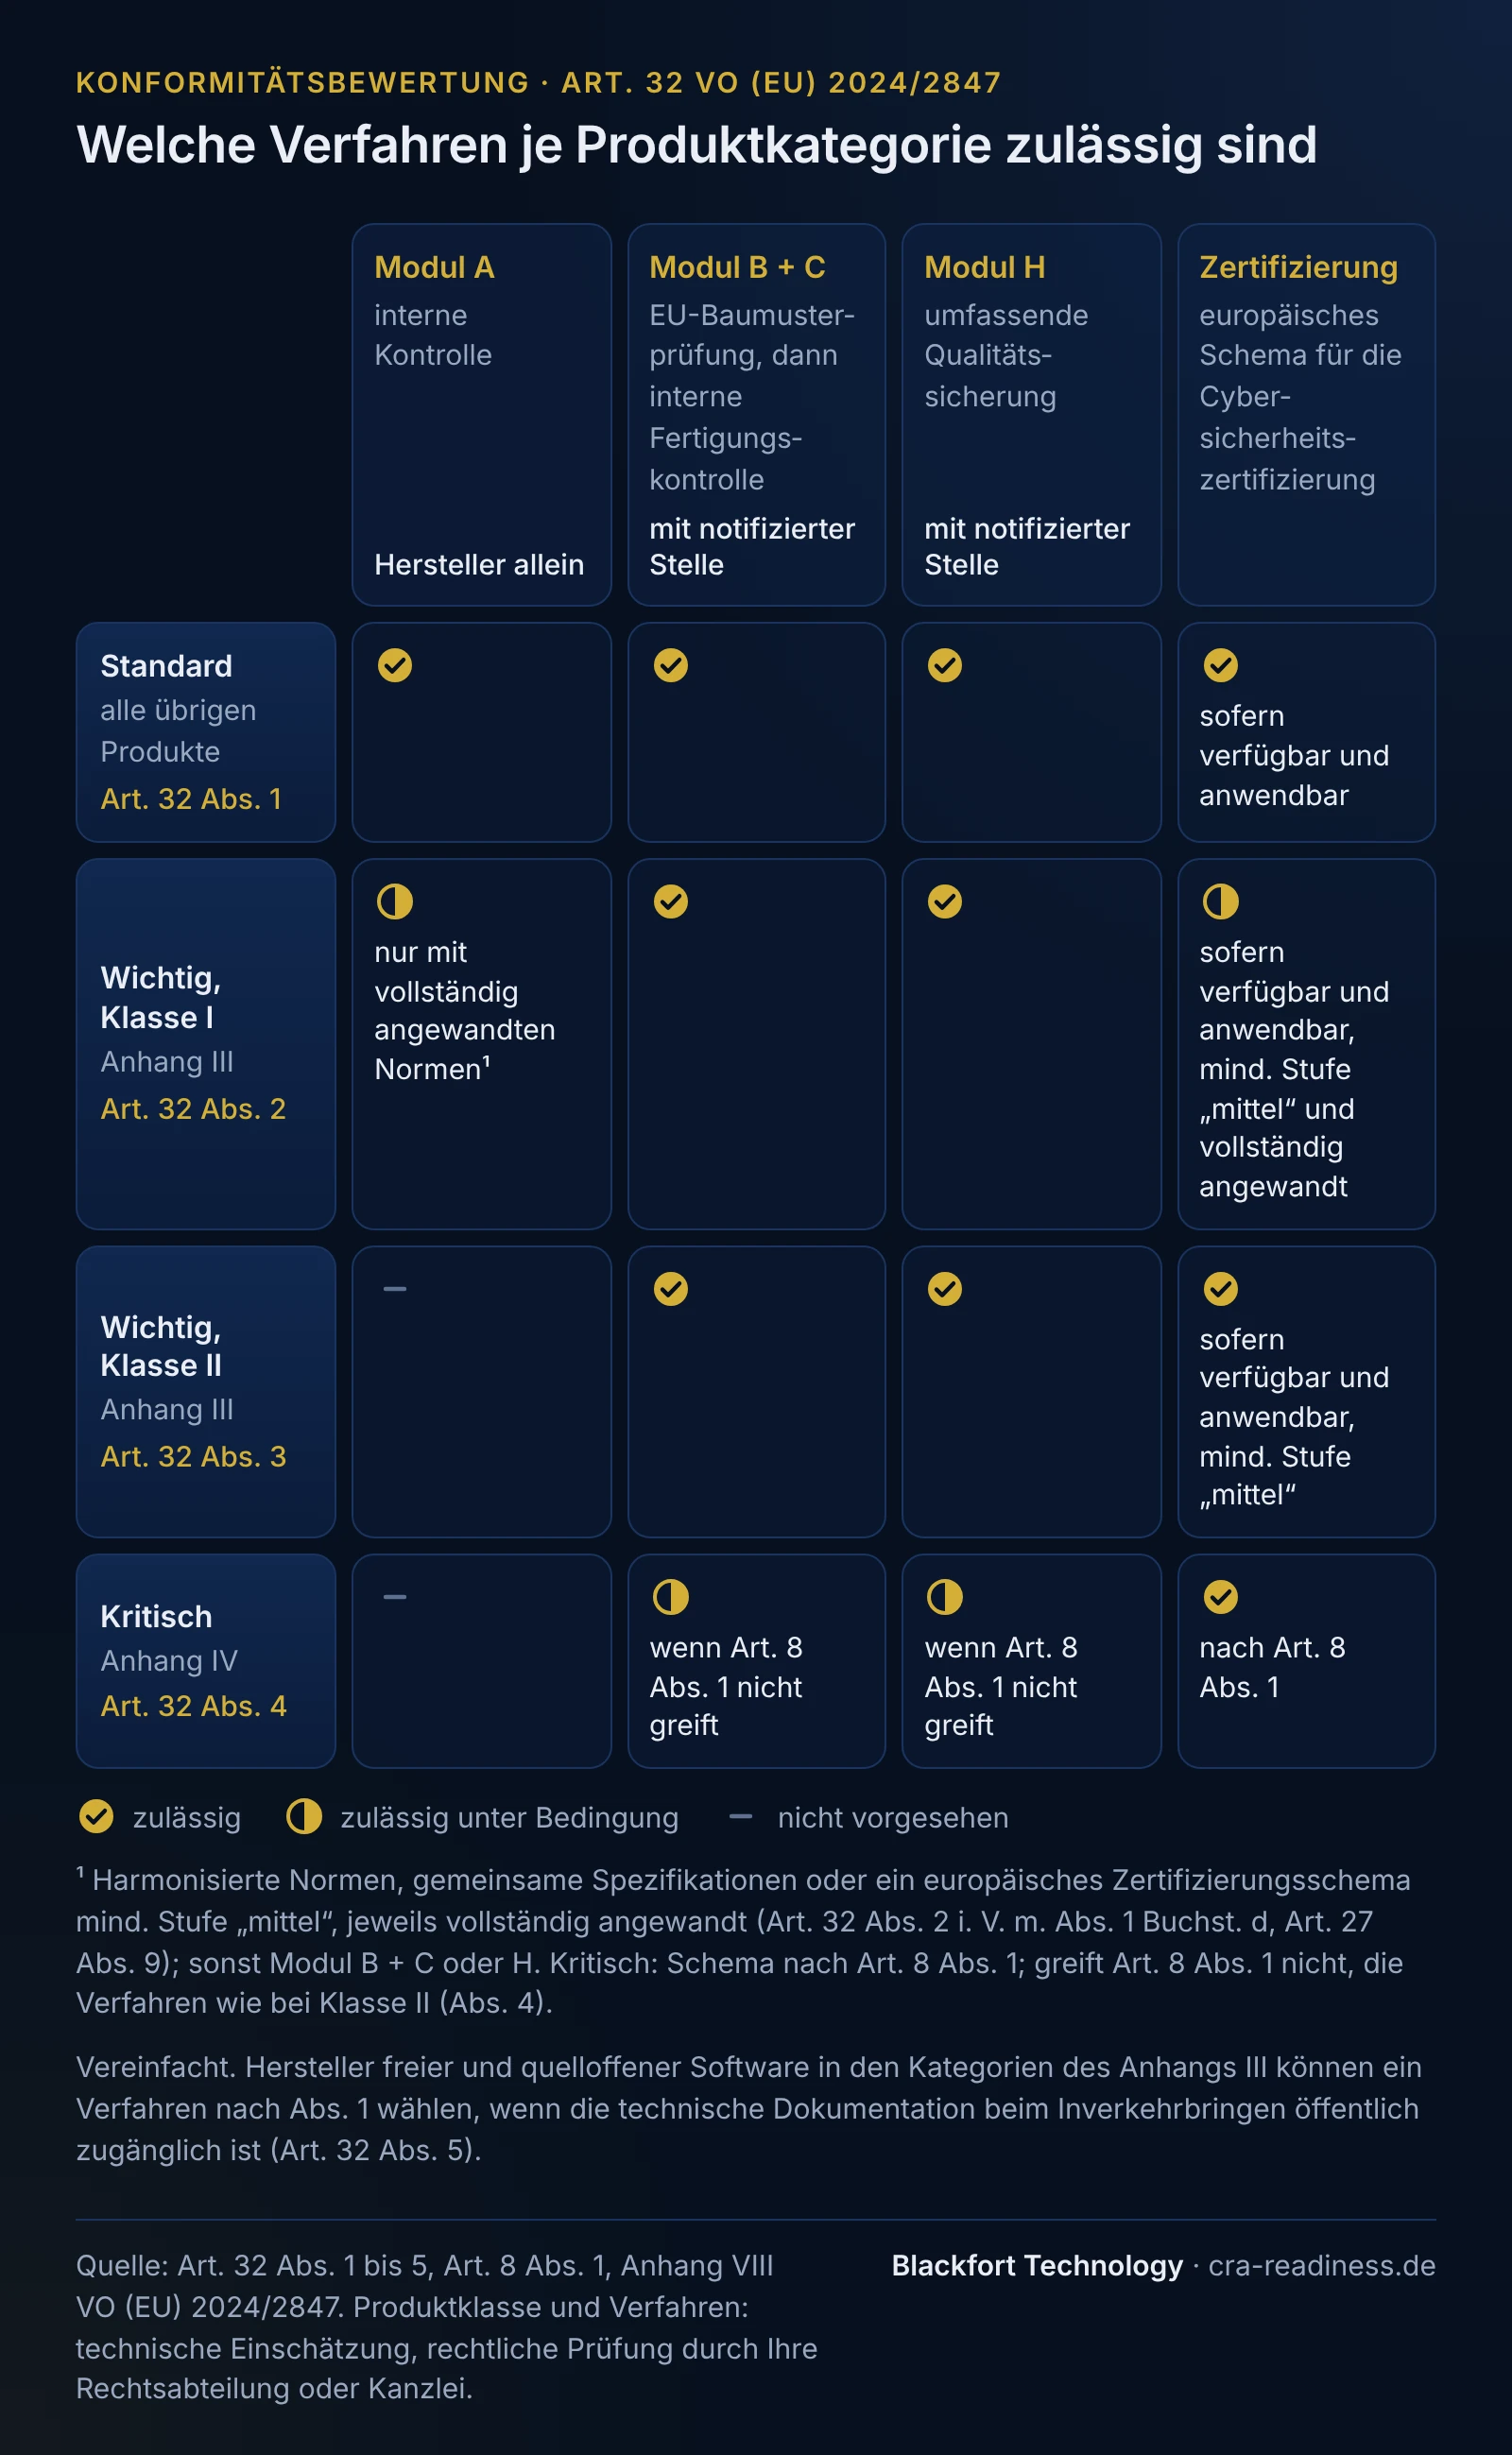
| Wichtig - Klasse I | Anhang III, Klasse I | Selbstbewertung (Modul A) nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“); sonst Drittprüfung (Modul B+C oder H) | Bedingt erforderlich |
| Wichtig - Klasse II | Anhang III, Klasse II | EU-Baumusterprüfung (Modul B) + Konformität mit der Bauart (Modul C), umfassende Qualitätssicherung (Modul H) oder, sofern verfügbar, europäisches Cybersicherheitszertifikat mindestens Stufe „mittel“ | Immer Drittprüfung, keine Selbstbewertung |
| Kritisch | Anhang IV | Europäisches Cybersicherheitszertifikat, wo ein Schema per delegiertem Rechtsakt vorgeschrieben ist (Art. 8 Abs. 1); sonst die Wege der Klasse II (Art. 32 Abs. 4) | Immer Drittprüfung, keine Selbstbewertung |
Die konkrete Produktliste für die Klassen I und II wurde durch die Durchführungsverordnung (EU) 2025/2392 vom 28. November 2025 mit technischen Beschreibungen konkretisiert. Da einzelne Zuordnungen auslegungsbedürftig sein können, sollten Hersteller die Klassifizierung ihres Produkts im Zweifel fachlich begleiten lassen.
Klasse Standard: Die Regel - Selbstbewertung genügt
Produkte mit digitalen Elementen, die weder in Anhang III noch in Anhang IV genannt sind, fallen in die Standard-Kategorie. Für diese Produkte genügt die interne Kontrolle nach Modul A: Der Hersteller bewertet selbst, ob sein Produkt die grundlegenden Cybersecurity-Anforderungen (Anhang I CRA) erfüllt, erstellt die technische Dokumentation und stellt die EU-Konformitätserklärung aus. Eine Prüfung durch eine notifizierte Stelle ist nicht vorgeschrieben.
Typische Produkte dieser Kategorie (nicht abschließend):
- Einfache mobile Apps ohne sicherheitskritische Funktion
- Computerspiele
- Speicherchips ohne eigenständige Sicherheitsfunktion
- Smarte Haushaltsgeräte (sofern keine Klasse-I-Funktion übernommen wird)
Auch für Standard-Produkte gilt: Security-by-Design, Schwachstellen-Handling, SBOM als Teil der technischen Dokumentation sowie die seit dem 11. September 2026 geltenden Meldepflichten sind einzuhalten. Die Klassenzugehörigkeit erleichtert nur den Konformitätsbewertungsweg - sie reduziert nicht die materiellen Sicherheitsanforderungen.
Wichtige Produkte - Klasse I: Selbstbewertung unter Bedingungen
Für Produkte der Klasse I (Anhang III, Klasse I) ist eine Selbstbewertung nach Modul A weiterhin möglich - aber nur, wenn der Hersteller nachweislich harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewandt hat. Fehlt dieser Nachweis oder wurden sie nur teilweise angewandt, muss eine notifizierte Stelle eingebunden werden (Modul B+C oder H).
Das bedeutet in der Praxis: Hersteller von Klasse-I-Produkten, die bereits auf etablierte technische Standards setzen (z. B. einschlägige ETSI-Normen, sobald diese unter dem CRA harmonisiert sind), können Aufwand und Kosten für Drittprüfungen vermeiden. Wer weder harmonisierte Normen noch gemeinsame Spezifikationen noch ein Zertifizierungsschema vollständig anwendet, kommt um eine externe Prüfung (Modul B+C oder H) nicht herum.
Beispiele für Produkte der Klasse I (schematisch - keine verbindliche Einzelfallbewertung):
- Software für Identitäts- und Zugriffsmanagement (IAM)
- Browser und browserähnliche Produkte
- Passwortmanager
- Software für die Suche, Entfernung und Quarantäne von Schadsoftware
- VPN-Produkte
- Netzwerkmanagement-Tools
- SIEM-Systeme (Security Information and Event Management)
- Bootmanager
- Public-Key-Infrastruktur (PKI) und Zertifikatsverwaltung
- Router, Modems und Switches
- Mikroprozessoren und Mikrocontroller mit sicherheitsbezogenen Funktionen
- Smart Speaker mit integriertem virtuellen Assistenten (Anhang III Klasse I Nr. 16)
Wichtige Produkte - Klasse II: immer Drittprüfung
Produkte der Klasse II (Anhang III, Klasse II) unterliegen einer deutlich strengeren Anforderung: Eine Selbstbewertung ist ausgeschlossen, auch wenn harmonisierte Normen angewandt werden. Der Nachweis folgt entweder dem Weg Modul B + Modul C (EU-Baumusterprüfung plus Konformität mit der Bauart) oder dem Modul H (umfassende Qualitätssicherung), jeweils mit einer notifizierten Stelle, oder, sofern verfügbar und anwendbar, einem europäischen Cybersicherheitszertifikat mindestens der Vertrauenswürdigkeitsstufe „mittel“ (Art. 32 Abs. 3).
Für Hersteller bedeutet das: Planen Sie die Abstimmung mit einer notifizierten Stelle frühzeitig, weil alle Hersteller auf dieselben Stichtage hinarbeiten.
Typische Produkte der Klasse II (schematisch - keine verbindliche Einzelfallbewertung):
- Hypervisoren und Container-Runtimes
- Firewalls sowie Systeme zur Angriffserkennung und -abwehr (IDS/IPS)
- Manipulationssichere Mikroprozessoren (Tamper-Resistant)
- Manipulationssichere Mikrocontroller
Kritische Produkte: Höchste Anforderungen an den Konformitätsnachweis
Produkte der Klasse „kritisch“ (Anhang IV) haben das höchste Risikopotenzial für Sicherheit und kritische Infrastruktur. Eine Selbstbewertung ist ausgeschlossen. Schreibt die Kommission per delegiertem Rechtsakt ein europäisches Zertifizierungsschema vor, brauchen sie ein europäisches Cybersicherheitszertifikat mindestens der Stufe „mittel“ (Art. 8 Abs. 1); solange das nicht der Fall ist, gelten die Wege der Klasse II (Art. 32 Abs. 4).
Typische Produkte dieser Kategorie:
- Smartcards und vergleichbare Produkte
- Secure Elements (Hardware-Sicherheitsmodule auf Chipebene)
- Smart-Meter-Gateways
- Hardwaregeräte mit Sicherheitsboxen
Das Kernfunktions-Prinzip: Worauf es bei der Einordnung ankommt
Ob ein Produkt als „wichtig“ oder „kritisch“ gilt, bestimmt seine Kernfunktion (Art. 7 Abs. 1, Art. 8 Abs. 1); Markennamen und Branchenbezeichnungen spielen dafür keine Rolle. Ein Produkt wird nicht schon dadurch wichtig, dass es ein wichtiges Produkt integriert oder dessen Funktionen nebenbei ausüben kann: Ein in eine Nachrichten-App eingebetteter Browser führt für sich genommen nicht dazu, dass die App das Bewertungsverfahren für Browser durchlaufen muss. Entspricht seine Kernfunktion aber einer Kategorie aus Anhang III, gilt es als wichtig, auch wenn es zusätzliche Funktionen hat (Durchführungsverordnung (EU) 2025/2392, Erwägungsgründe 2 bis 5).
Die Durchführungsverordnung (EU) 2025/2392 liefert technische Beschreibungen zur Einordnung. Da die endgültige Klassifizierung eines konkreten Produkts von Funktion, Einsatzkontext und techn. Merkmalen abhängt, empfiehlt sich für komplexe Produkte eine strukturierte Betroffenheits- und Klassifizierungsanalyse.
Konformitätsbewertung: Die Verfahren im Detail
Modul A - Interne Kontrolle
Der Hersteller erstellt die technische Dokumentation, bewertet die Konformität selbst, stellt die EU-Konformitätserklärung aus und bringt die CE-Kennzeichnung an. Keine externe Stelle involviert. Zulässig für Standard-Produkte sowie für Klasse-I-Produkte bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“). Hersteller von Produkten der Anhang-III-Kategorien, die als freie und quelloffene Software gelten, können jedes Verfahren nach Art. 32 Abs. 1 wählen, auch Modul A, wenn sie die technische Dokumentation beim Inverkehrbringen öffentlich zugänglich machen (Art. 32 Abs. 5).
Modul B - EU-Baumusterprüfung
Eine notifizierte Stelle prüft das Produktmuster und stellt eine EU-Baumusterprüfbescheinigung aus. Zwingend kombiniert mit Modul C.
Modul C - Konformität mit der Bauart
Der Hersteller stellt mit einer internen Fertigungskontrolle sicher, dass die Produkte dem geprüften Baumuster entsprechen, und erklärt dies. Eine Bewertung des Qualitätsmanagementsystems durch eine notifizierte Stelle sieht erst Modul H vor.
Modul H - Umfassende Qualitätssicherung
Eine notifizierte Stelle bewertet das gesamte Qualitätsmanagementsystem des Herstellers (Design, Fertigung, Endprüfung) und überwacht es laufend. Alternative zu Modul B+C für Produkte der Klassen I und II.
Zeitplan und strategische Empfehlung
Die Fristen sind eng bemessen:
- 11. September 2026: Seitdem sind Melde- und Berichtspflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle einzuhalten, unabhängig von der Produktklasse.
- 11. Dezember 2027: Volle Produktanforderungen inkl. CE-Kennzeichnung und Konformitätsbewertung für alle Klassen.
Hersteller von Klasse-II- und kritischen Produkten sollten jetzt mit der Klassifizierungsanalyse beginnen, weil die Abstimmung mit einer notifizierten Stelle und, beim Weg über Modul H, die Bewertung des Qualitätssicherungssystems Vorlauf brauchen. Hersteller von Klasse-I-Produkten profitieren davon, frühzeitig zu klären, ob anwendbare harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Stufe „mittel“) existieren - davon hängt ab, ob Modul A genügt oder Modul B+C oder H nötig wird.
Für eine erste Einordnung, ob Ihr Produkt überhaupt in den Geltungsbereich des CRA fällt, empfiehlt sich zunächst der interaktive Betroffenheits-Check. Die konkrete Klassifizierung und den passenden Konformitätspfad besprechen wir gerne in einem persönlichen Erstgespräch.
Weiterlesen
- Erst Betroffenheit klären, dann Klassifizierung - systematische Prüfschritte für Hersteller, Einführer und Händler
- SBOM-Anforderungen - Formate, Inhalte und Archivierung
- Cyber Resilience Act im Überblick - alle CRA-Pflichten auf einen Blick
Häufige Fragen
Wie finde ich heraus, in welche CRA-Produktklasse mein Produkt fällt?+
Muss ich für ein Klasse-I-Produkt immer eine notifizierte Stelle einschalten?+
Was ist der Unterschied zwischen Modul B+C und Modul H?+
Gelten die Produktklassen-Anforderungen auch schon vor dem 11. Dezember 2027?+
Was bedeutet die Durchführungsverordnung (EU) 2025/2392 für die Klassifizierung?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Durchführungsverordnung (EU) 2025/2392 (Kategoriebeschreibungen Anhang III/IV)
- Europäische Kommission - Cyber Resilience Act (Themenseite)
- Europäische Kommission - Konformitätsbewertung nach dem CRA
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).