
Stand: 2026-10-09
„Was kostet CRA-Compliance?“ lässt sich nicht pauschal beantworten, und pauschale Zahlen schaden hier mehr, als sie helfen. Der Aufwand hängt an wenigen, klar benennbaren Treibern. Deshalb nennen wir hier bewusst keine Marktzahlen Dritter und kein Preisversprechen. Wir zeigen die Kostenlogik, drei illustrative Aufwands-Szenarien und wie Sie den Aufwand gezielt senken.
Warum es keinen seriösen Pauschalpreis gibt
Der Aufwand für CRA-Compliance ergibt sich aus Produkteigenschaften, vorhandener Reife und Portfolio-Struktur. Zwei Hersteller mit demselben Umsatz können sich im Aufwand deutlich unterscheiden - je nachdem, ob sie ein einzelnes Standardprodukt oder eine gewachsene Firmware-Familie ohne Abhängigkeits-Inventar betreuen. Wer nach einem Festpreis fragt, sollte die Gegenfrage erwarten: Welche Produktklasse, welche SBOM-Reife, welche Prozessreife? Erst daraus wird eine belastbare Zahl.
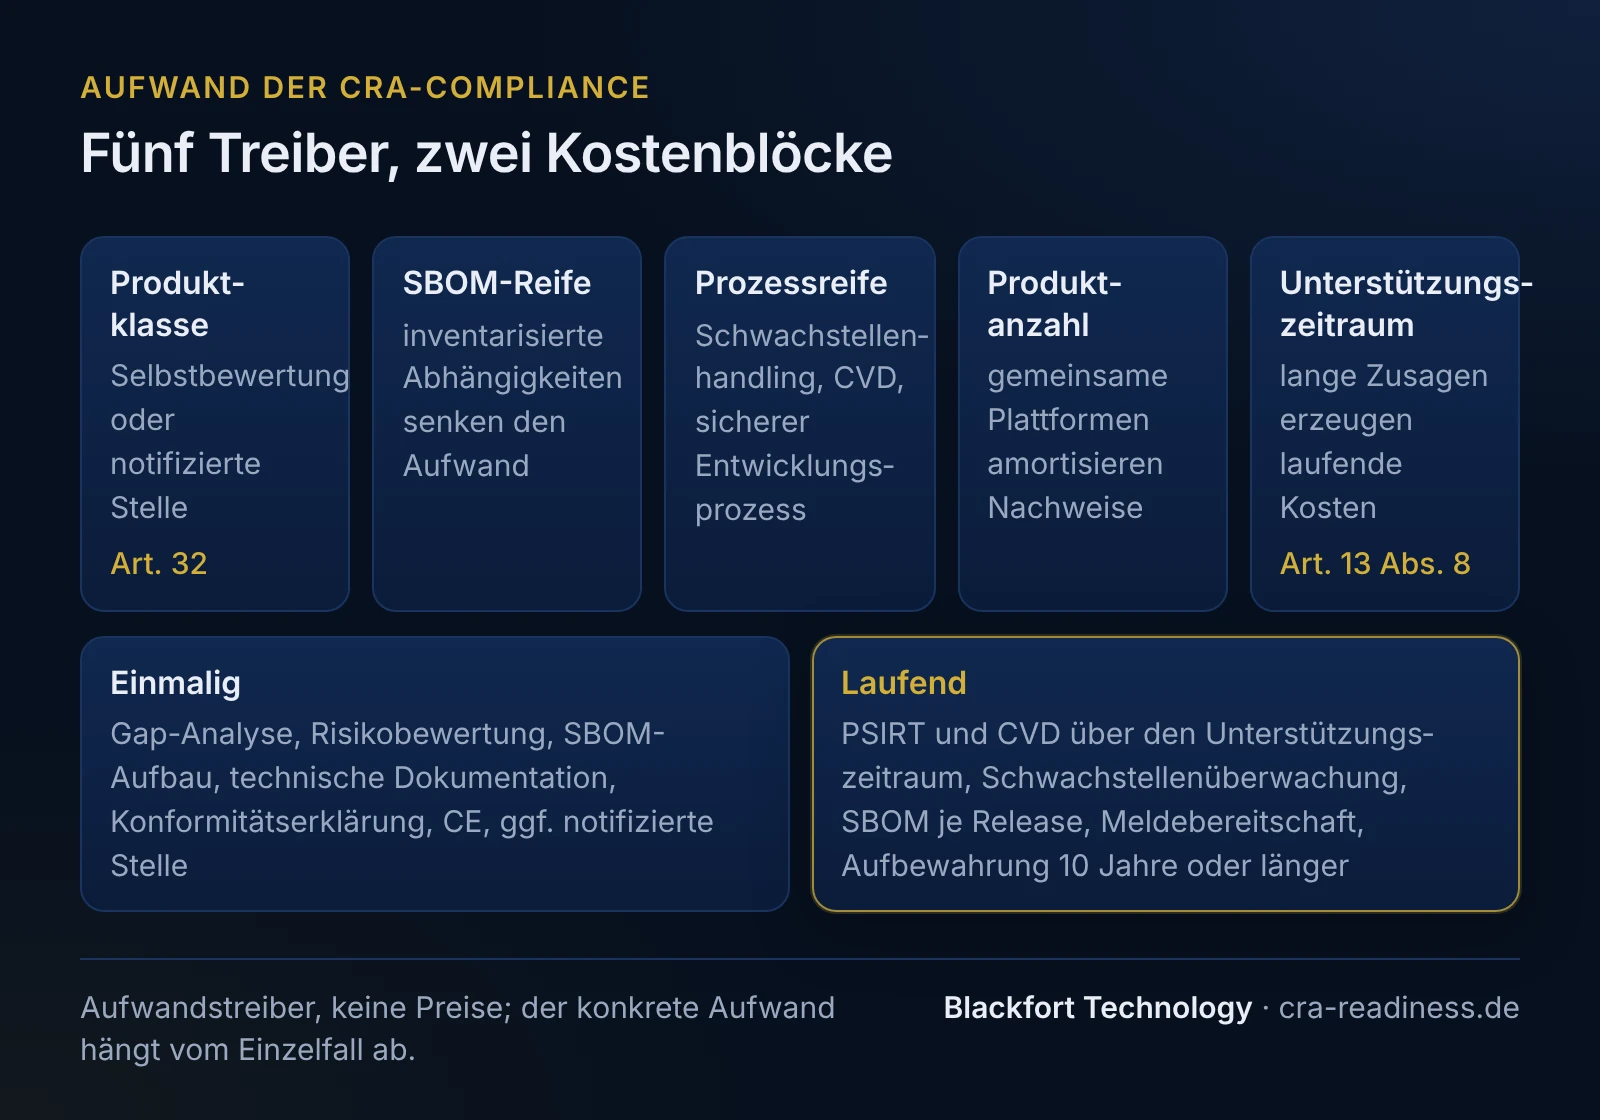
Die fünf Kostentreiber
| Treiber | Wirkung auf den Aufwand |
|---|---|
| Produktklasse (Anhang III/IV) | Standardprodukte laufen über Selbstbewertung (Modul A) - günstiger. Anhang III „wichtige“ Produkte: Klasse I erlaubt Selbstbewertung nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“), sonst notifizierte Stelle (Modul B+C oder H); Klasse II: Modul B+C, Modul H oder, sofern verfügbar und anwendbar, ein europäisches Zertifizierungsschema mindestens Stufe „mittel“; Selbstbewertung nach Modul A ist ausgeschlossen. Anhang IV „kritische“ Produkte: europäisches Zertifizierungsschema nach Art. 8 Abs. 1, sonst die Verfahren für Klasse II (Art. 32 Abs. 3 und 4). |
| SBOM-Reife | Wer Abhängigkeiten bereits inventarisiert, hat deutlich weniger Aufwand als bei einem Greenfield-SBOM über gewachsene Firmware. Format: gängig und maschinenlesbar; die BSI TR-03183-2 (v2.1.0) nennt CycloneDX ≥ 1.6 oder SPDX ≥ 3.0.1. |
| Prozessreife | Bestehendes Schwachstellen-Handling, eine CVD-Policy und ein sicherer SDLC senken den Erstaufwand. Fehlt das, entsteht der PSIRT-/Meldeprozess-Aufbau als eigenes Teilprojekt. |
| Produktanzahl & Wiederverwendung | Gemeinsame Plattformen und Module amortisieren den Nachweis über viele Produkte. Ein wiederverwendbares SBOM-Toolchain-Setup zahlt sich über das Portfolio aus. |
| Support-Zeitraum | Lange zugesagte Update-Zeiträume erzeugen laufende Kosten (Monitoring, Patch-Bereitstellung, Meldebereitschaft), nicht nur einmalige. Mindestens fünf Jahre nach Art. 13 Abs. 8, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer. |
Einmalige vs. laufende Kosten
Ein Denkfehler ist es, CRA-Compliance als Einmalprojekt zu budgetieren. Sie zerfällt in zwei Blöcke:
- Einmalig (Projektaufwand): Gap-Analyse, Risikobewertung nach Art. 13 und Anhang I (Threat-Modeling als Methode), Aufbau des SBOM, technische Dokumentation nach Anhang VII, EU-Konformitätserklärung, CE-Kennzeichnung, ggf. Konformitätsbewertung durch eine notifizierte Stelle.
- Laufend (Betrieb): Betrieb von PSIRT und CVD-Policy über den gesamten Support-Zeitraum, kontinuierliche Schwachstellenüberwachung, SBOM-Pflege bei jedem Release, Meldebereitschaft über die ENISA Single Reporting Platform sowie die Aufbewahrung der technischen Doku für mindestens zehn Jahre nach Inverkehrbringen oder für die Dauer des Unterstützungszeitraums, je nachdem, welcher Zeitraum länger ist.
Drei illustrative Szenarien (Aufwand, nicht Preis)
Die folgenden Szenarien beschreiben die relative Aufwandsstufe, keine Eurobeträge. Sie sind Schätzungen zur Einordnung.
A - Einzelnes Standardprodukt, gute Reife
Selbstbewertung (Modul A). Schwerpunkt: SBOM finalisieren, Risikobewertung dokumentieren, technische Doku (Anhang VII) und Konformitätserklärung erstellen. Überschaubarer, projektförmiger Aufwand, besonders wenn Vulnerability-Handling schon existiert.
B - Produktlinie, mittlere Reife
Mehrere Produkte auf gemeinsamer Plattform, Klasse I. Schwerpunkt: Plattform-Härtung, SBOM-Automatisierung in der CI/CD, PSIRT- und CVD-Aufbau, ggf. vollständige Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Zertifizierungsschemas (mind. Stufe „mittel“), um die Selbstbewertung nach Modul A zu ermöglichen; sonst Modul B+C oder H. Deutlich größerer, teils wiederkehrender Aufwand - der Plattform-Ansatz senkt aber den Aufwand je Einzelprodukt.
C - Kritisches / Klasse-II-Produkt
Konformitätsbewertung ohne Modul A (Modul B+C, H oder ein europäisches Zertifizierungsschema), tiefe Nachweise (Sicherheitstests, formale Risikobewertung), laufender Betrieb der Melde- und Update-Kette. Höchster Aufwand, planbar über einen Fahrplan, dessen Takt eine beteiligte notifizierte Stelle mitbestimmt.
Ein durchgespieltes Beispiel: der Industrie-Router
Nehmen wir einen mittelständischen Hersteller eines managebaren Industrie-Routers. Router stehen in Anhang III Klasse I (Nr. 12). Ein möglicher Vorgehensweg wäre:
- Klasseneinordnung prüfen lassen: Maßgeblich ist, ob das Gerät der technischen Beschreibung für Router in der Durchführungsverordnung (EU) 2025/2392 entspricht; die Einstufung bestätigt Ihre Rechtsabteilung oder Kanzlei. Bei Klasse I ist die Selbstbewertung (Modul A) möglich, sofern harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewendet werden - sonst notifizierte Stelle (Modul B+C oder H).
- SBOM über die Firmware aufbauen (gängiges maschinenlesbares Format; die BSI TR-03183-2 nennt CycloneDX ≥ 1.6 oder SPDX ≥ 3.0.1), zumindest mit den obersten Abhängigkeiten, als Teil der technischen Doku - eine allgemeine Veröffentlichungspflicht besteht nicht.
- Meldeprozess zuerst aufsetzen: Frühwarnung unverzüglich, in jedem Fall innerhalb von 24 Stunden nach Kenntnis; Meldung mit den verfügbaren allgemeinen Informationen unverzüglich, in jedem Fall innerhalb von 72 Stunden; Abschlussbericht spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist (aktiv ausgenutzte Schwachstelle), bzw. innerhalb eines Monats nach der Meldung (schwerwiegender Sicherheitsvorfall mit Auswirkung auf die Sicherheit des Produkts).
- Technische Doku (Anhang VII) und Konformitätserklärung erstellen, CE-Kennzeichnung anbringen, Doku mindestens zehn Jahre oder für den längeren Unterstützungszeitraum aufbewahren.
Der Clou: Weil die Meldepflicht bereits seit dem 11.09.2026 greift, ist der Meldeprozess der erste konkrete Kostenblock, unabhängig davon, ob die Produktanforderungen später vollständig sitzen.
Kosten senken und richtig priorisieren
- Meldeprozesse zuerst. Sie sind die einzige Herstellerpflicht, die bereits gilt (seit 11.09.2026): PSIRT, Strategie zur koordinierten Offenlegung und Zugang zur einheitlichen Meldeplattform.
- Früh und ehrlich Gaps analysieren. Warten verteuert: nachträgliche Ertüchtigung einer im Markt befindlichen Produktlinie ist teurer als „by design“.
- Wiederverwenden. SBOM-Toolchain, Härtungs-Baselines und Prozessdokumentation einmal bauen, über das Portfolio nutzen.
- Klasse klären, bevor Sie eine notifizierte Stelle beauftragen. Bei Klasse I kann die vollständige Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Zertifizierungsschemas (mind. Stufe „mittel“) die notifizierte Stelle vermeiden.
Zur Einordnung des finanziellen Risikos: Der CRA sieht gestaffelte Bußgelder vor - bis 15 Mio. € bzw. 2,5 % des weltweiten Jahresumsatzes bei Verstößen gegen Anhang I und die Art. 13/14-Pflichten, bis 10 Mio. € / 2 % bei sonstigen Pflichten und bis 5 Mio. € / 1 % bei falschen Angaben gegenüber Behörden (jeweils der höhere Betrag). Art. 64 gehört nicht zu den vorgezogenen Vorschriften und gilt ab dem 11.12.2027 (Art. 71 Abs. 2); das deutsche Durchführungsgesetz (Bundestag-Drucksache 21/6134), das Behörde und Bußgeldverfahren regeln soll, ist zum 9. Oktober 2026 weder beschlossen noch verkündet. Das ist der Maßstab, gegen den die Compliance-Kosten abzuwägen sind.
Was Blackfort tut
Blackfort Technology übersetzt die Kostenlogik in einen produktbezogenen Fahrplan: technische Einschätzung der Produktklasse zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei, Gap-Analyse, SBOM-Aufbau, Meldeprozess und PSIRT sowie die technische Dokumentation nach Anhang VII, mit klarer Trennung von einmaligen und laufenden Kosten. So entsteht statt einer Pauschalzahl ein nachvollziehbares Budget je Produkt und Portfolio. Diese Darstellung ist schematisch und ersetzt keine Rechtsberatung; die konkrete Einordnung Ihres Produkts erfolgt fallbezogen.
Ein erster Schritt ohne Aufwand: der CRA-Betroffenheits-Check. Vertiefung zu Rechtsakt und Fristen im Cyber-Resilience-Act-Überblick, praxisnahe Einordnung für kleinere Hersteller unter CRA für KMU und branchenspezifische Beispiele unter Branchen. Für ein konkretes Aufwandsgespräch: Kontakt aufnehmen.
Häufige Fragen
Können Sie einen Festpreis für CRA-Compliance nennen?+
Womit sollte man anfangen?+
Sind die Kosten einmalig oder laufend?+
Warum ist eine notifizierte Stelle teurer als die Selbstbewertung?+
Bis wann muss ich mit CRA-Kosten rechnen?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).