Cyber Resilience Act

SBOM-Check

Der Cyber Resilience Act verlangt eine Software-Stückliste (SBOM) in einem gängigen, maschinenlesbaren Format und einen Prozess zum Umgang mit Schwachstellen. Laden Sie Ihre SBOM (CycloneDX/SPDX) oder ein Lockfile hoch - wir prüfen die enthaltenen Komponenten gegen bekannte Schwachstellen. Ihre Datei wird ausschließlich zur Analyse verarbeitet und nicht gespeichert.

CycloneDX-/SPDX-JSON oder Lockfile (package-lock.json, yarn.lock, requirements.txt, go.mod …). Max. 5 MB. Ihre Datei wird nur vorübergehend verarbeitet und danach gelöscht.

Die Prüfung läuft serverseitig gegen eine Schwachstellendatenbank. Ihre Datei wird nur vorübergehend zur Analyse verarbeitet und danach gelöscht.
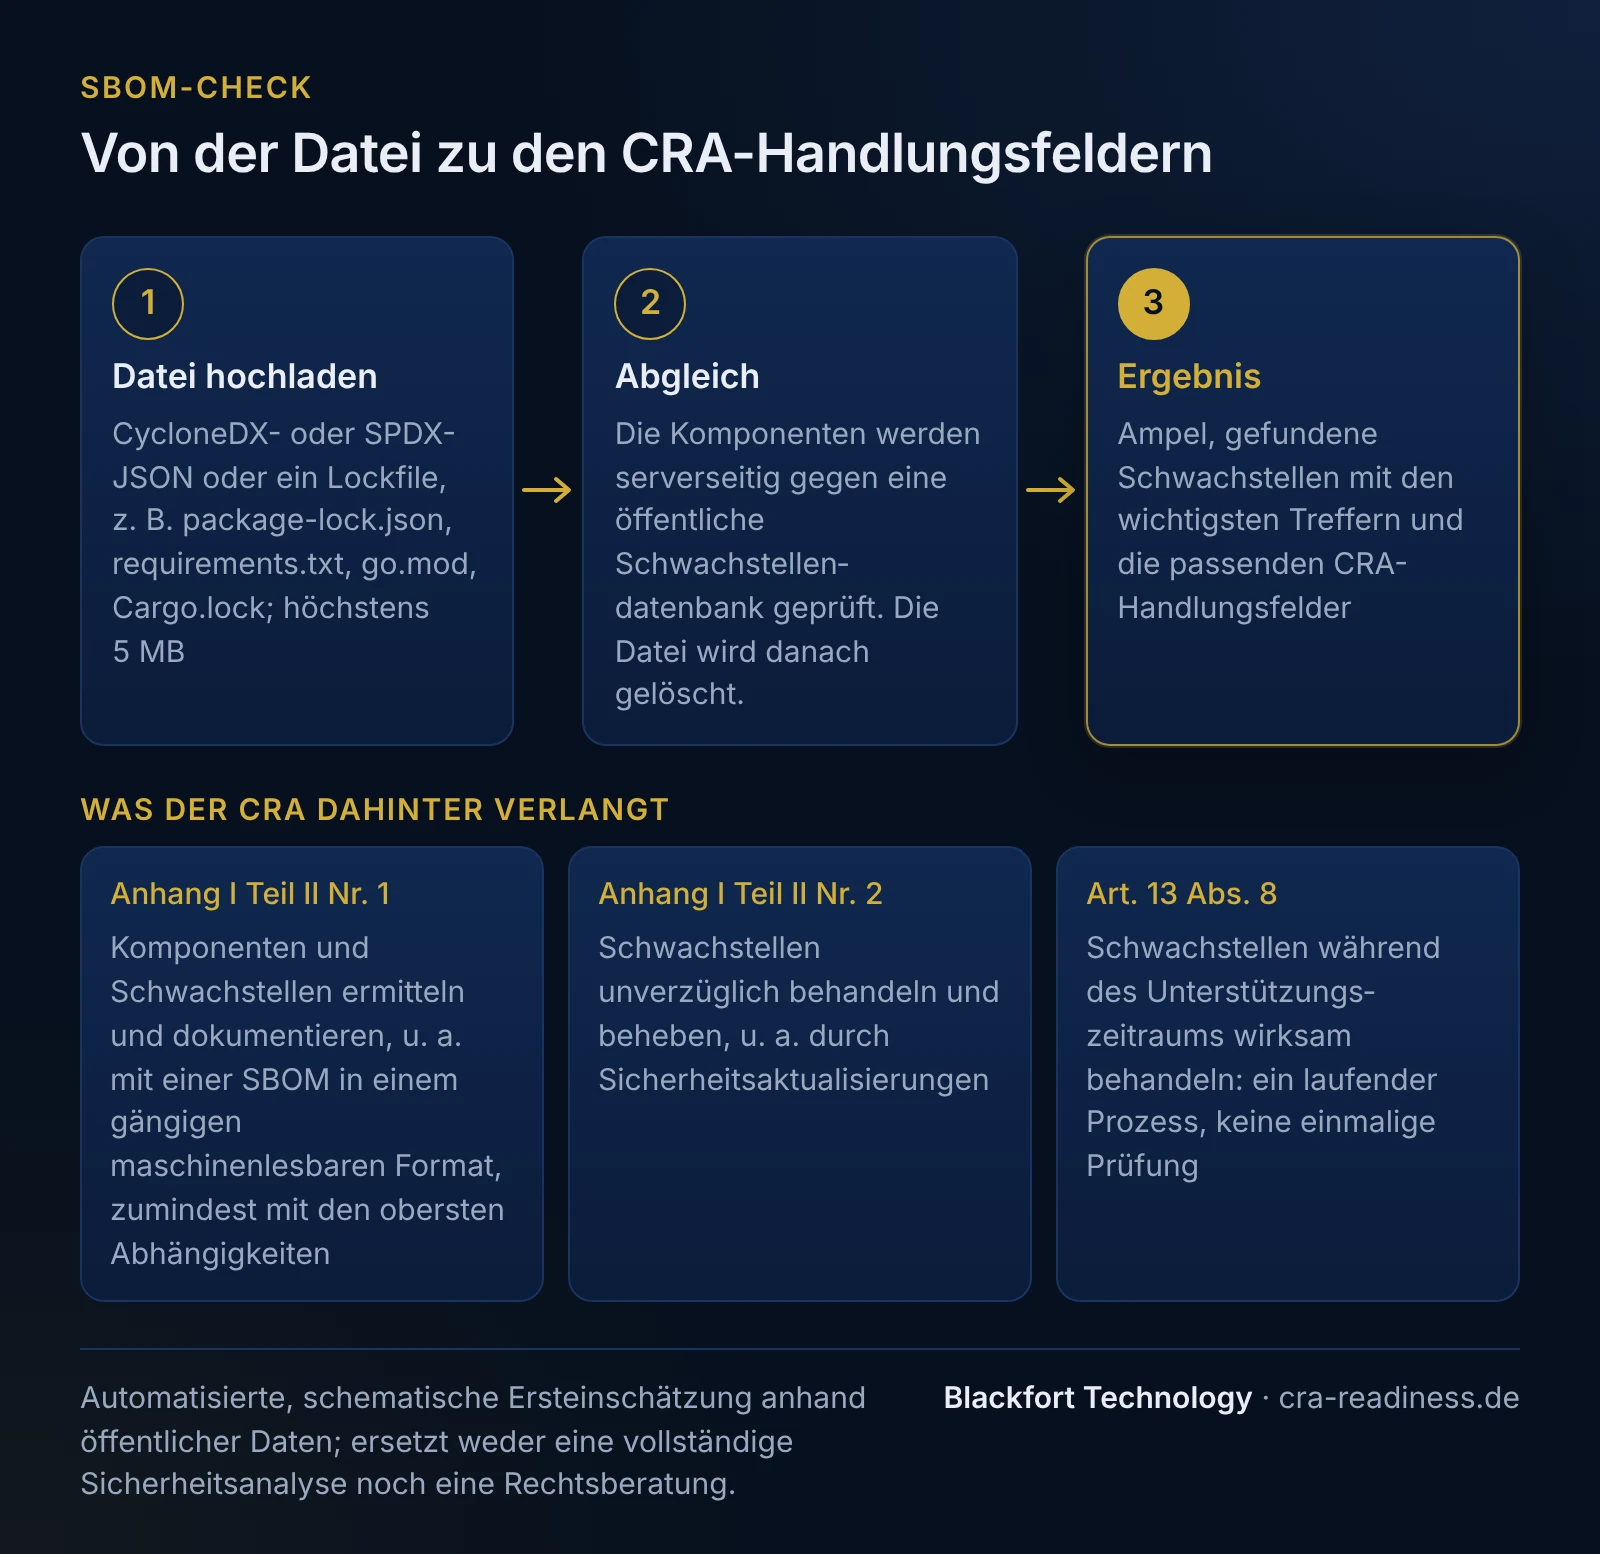
Ablauf des SBOM-Checks in drei Schritten. 1 Datei hochladen: CycloneDX- oder SPDX-JSON oder ein Lockfile, zum Beispiel package-lock.json, requirements.txt, go.mod oder Cargo.lock, höchstens 5 MB. 2 Abgleich: Die Komponenten werden serverseitig gegen eine öffentliche Schwachstellendatenbank geprüft, die Datei wird danach gelöscht. 3 Ergebnis: Ampel, gefundene Schwachstellen mit den wichtigsten Treffern und die passenden CRA-Handlungsfelder. Darunter, was der CRA dahinter verlangt: Anhang I Teil II Nr. 1, Komponenten und Schwachstellen ermitteln und dokumentieren, unter anderem mit einer SBOM in einem gängigen maschinenlesbaren Format, zumindest mit den obersten Abhängigkeiten; Anhang I Teil II Nr. 2, Schwachstellen unverzüglich behandeln und beheben, unter anderem durch Sicherheitsaktualisierungen; Art. 13 Abs. 8, Schwachstellen während des Unterstützungszeitraums wirksam behandeln, also ein laufender Prozess und keine einmalige Prüfung. Fußzeile: automatisierte, schematische Ersteinschätzung anhand öffentlicher Daten, ersetzt weder eine vollständige Sicherheitsanalyse noch eine Rechtsberatung.
Der SBOM-Check in drei Schritten und die CRA-Pflichten, auf die er einzahlt.

Hinweis: Der SBOM-Check liefert eine automatisierte, schematische Ersteinschätzung anhand öffentlicher Schwachstellendatenbanken und ersetzt weder eine vollständige Sicherheitsanalyse noch eine Rechtsberatung im Einzelfall (§ 2 RDG).