Richtlinie zur koordinierten Offenlegung von Schwachstellen (CVD-Policy)
[Firmenname]
1. Geltungsbereich
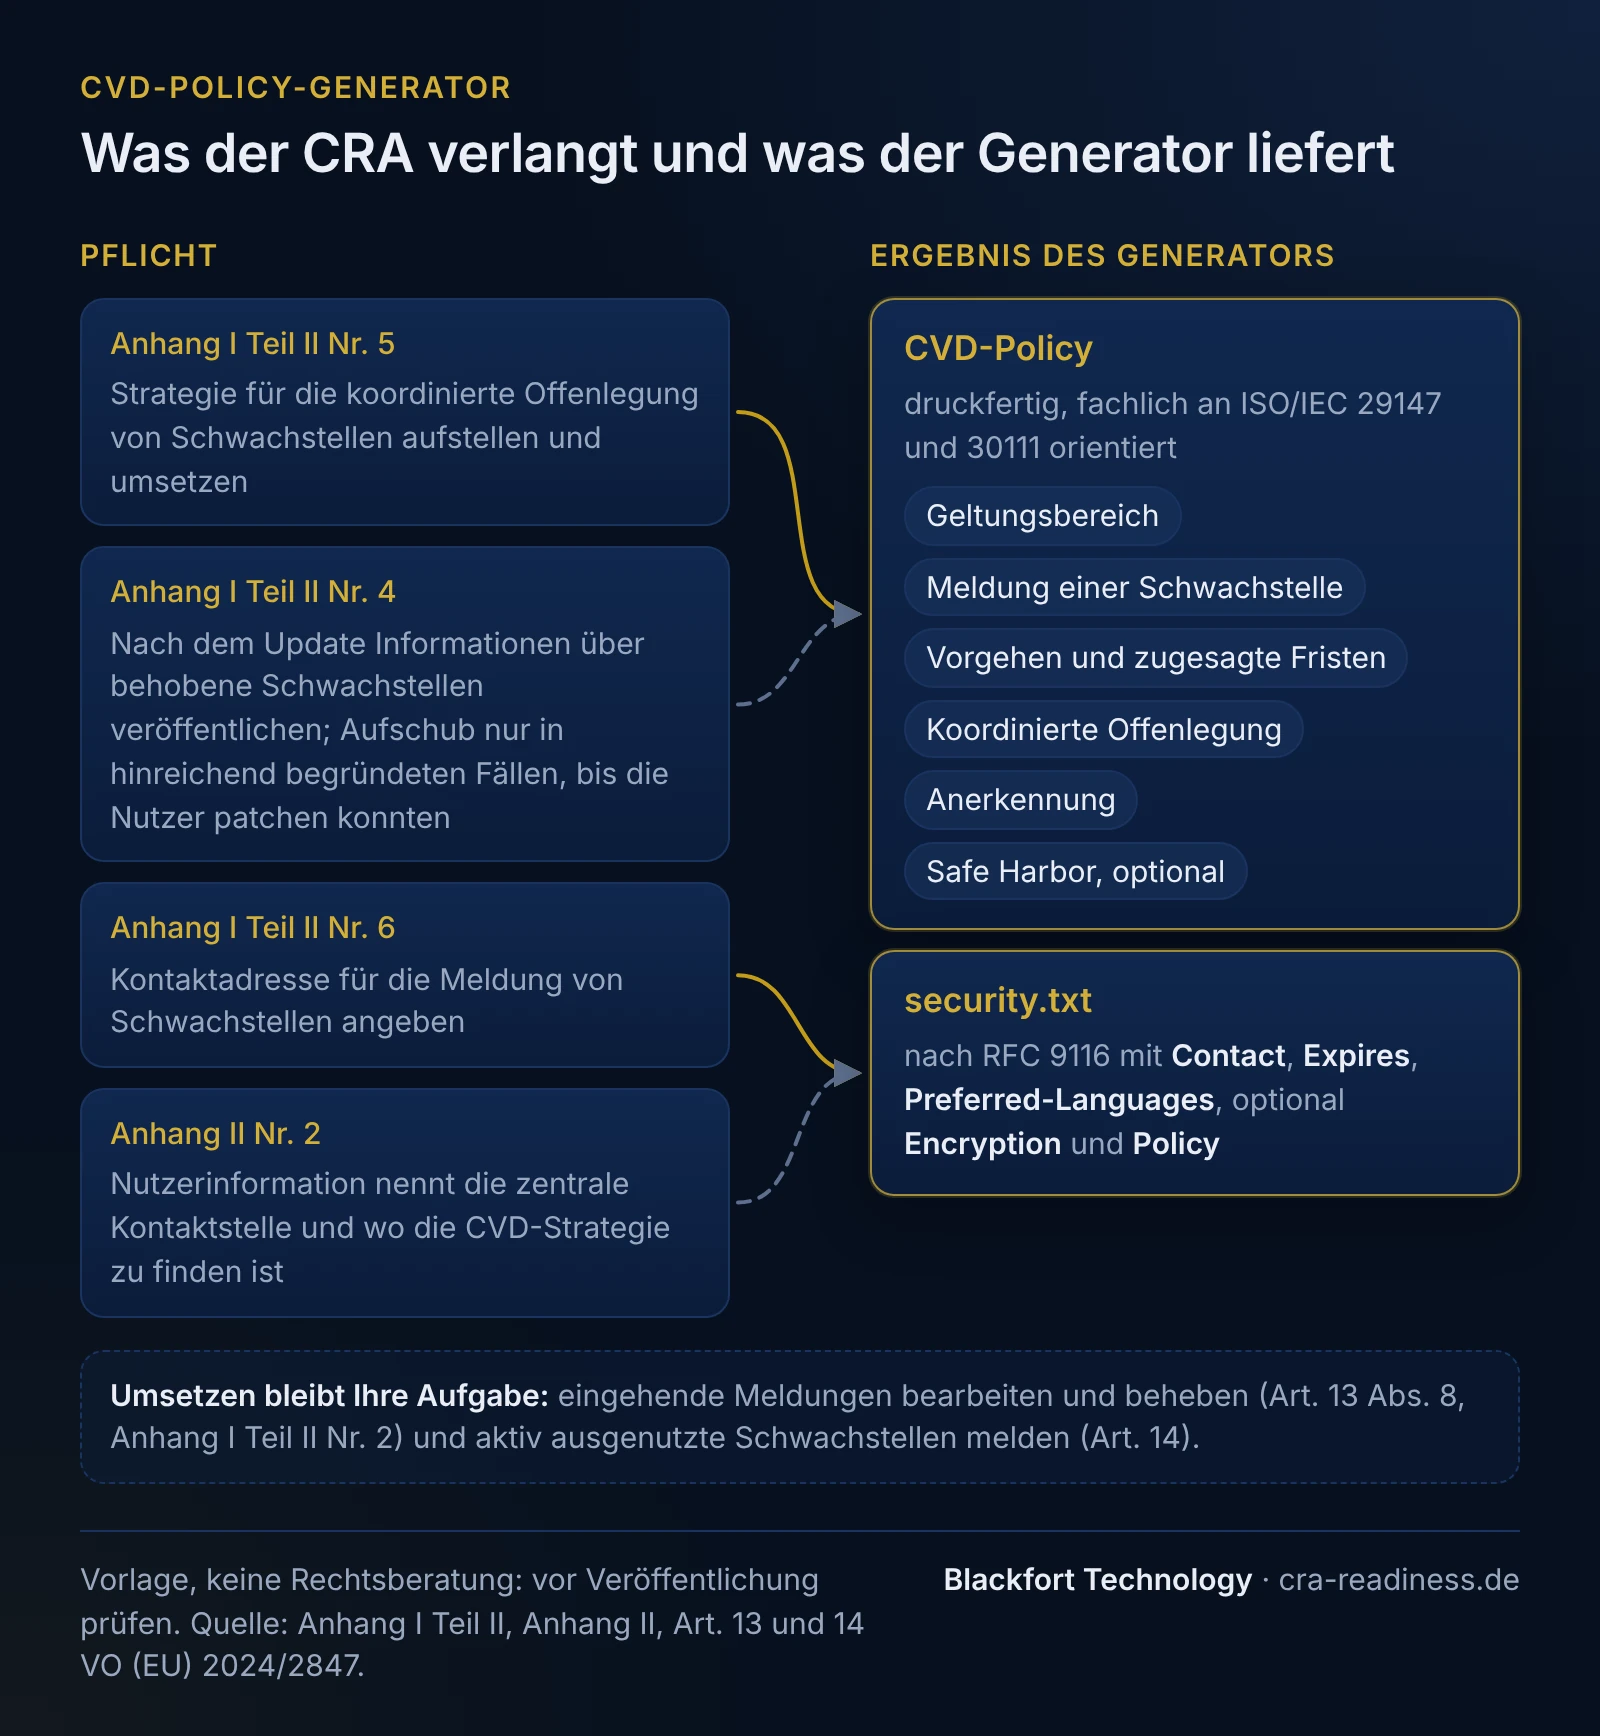
Diese Richtlinie zur koordinierten Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure, CVD) gilt für alle von [Firmenname] hergestellten Produkte mit digitalen Elementen.
Sie beschreibt, wie Sicherheitsforschende und Dritte potenzielle Schwachstellen an [Firmenname] melden können und wie [Firmenname] damit umgeht. Sie ist Teil unserer Strategie zur koordinierten Offenlegung von Schwachstellen nach Anhang I Teil II Nr. 5 der Verordnung (EU) 2024/2847 (Cyber Resilience Act) und orientiert sich fachlich an ISO/IEC 29147 (Vulnerability Disclosure) und ISO/IEC 30111 (Vulnerability Handling).
2. Meldung einer Schwachstelle
Bitte melden Sie vermutete Schwachstellen an security@example.com.
Wir empfehlen die vertrauliche Übermittlung. Auf Anfrage stellen wir einen Kanal zur verschlüsselten Kommunikation bereit.
Hilfreiche Angaben sind: betroffenes Produkt und Version, eine Beschreibung der Schwachstelle, Schritte zur Reproduktion, mögliche Auswirkungen sowie - falls vorhanden - ein Proof of Concept. Bitte übermitteln Sie keine echten personenbezogenen Daten Dritter.
3. Unser Vorgehen und zugesagte Fristen
Wir bestätigen den Eingang einer Meldung innerhalb von 3 Werktage.
Wir bewerten und bearbeiten gemeldete Schwachstellen nach einem strukturierten Prozess in Anlehnung an ISO/IEC 30111 (Triage, Analyse, Behebung, Nachverfolgung). Über den Fortschritt halten wir Sie in angemessenen Abständen auf dem Laufenden.
Wir beheben bestätigte Schwachstellen unverzüglich und streben dafür höchstens 90 Tage ab Eingang der Meldung an oder vereinbaren eine abgestimmte Behandlung. Diese Frist kann sich bei komplexen Fällen oder bei erforderlicher Koordination mit Dritten (z. B. Zulieferern von Komponenten) verlängern; wir informieren Sie in diesem Fall.
4. Koordinierte Offenlegung
Wir bevorzugen die koordinierte Offenlegung. Sobald eine Sicherheitsaktualisierung bereitsteht, veröffentlichen wir Informationen über die behobene Schwachstelle (Advisory), gegebenenfalls mit CVE-Kennung; in begründeten Fällen erst nach angemessener Frist. Den Zeitpunkt stimmen wir mit der meldenden Person ab. Wir bitten darum, Details bis zur Bereitstellung einer Behebung oder bis zum Ablauf der abgestimmten Offenlegungsfrist von 90 Tagen vertraulich zu behandeln.
Liegt eine aktiv ausgenutzte Schwachstelle im Sinne von Art. 3 Nr. 42 CRA vor, erfüllen wir zusätzlich unsere Meldepflichten nach Art. 14 CRA und informieren die betroffenen Nutzer.
5. Anerkennung
Wir schätzen die Arbeit von Sicherheitsforschenden. Auf Wunsch nennen wir Sie in unseren Advisories als Melderin oder Melder (Anerkennung / „Hall of Fame"), sofern die Meldung im Rahmen dieser Richtlinie erfolgt ist.
6. Safe Harbor
Sicherheitsuntersuchungen, die in gutem Glauben und in Übereinstimmung mit dieser Richtlinie durchgeführt werden, betrachten wir als autorisiert. [Firmenname] wird gegen Personen, die diese Richtlinie einhalten, keine rechtlichen Schritte wegen ihrer Sicherheitsforschung einleiten und wird entsprechende Meldungen nicht als böswillig behandeln.
Von der Safe-Harbor-Zusage ausgenommen sind insbesondere: Zugriff auf oder Veränderung von Daten Dritter, absichtliche Beeinträchtigung der Verfügbarkeit (z. B. Denial-of-Service), Social Engineering gegen Beschäftigte sowie jede über das zur Bestätigung einer Schwachstelle erforderliche Maß hinausgehende Handlung. Diese Zusage begründet keinen Verzicht auf Rechte gegenüber Dritten und gilt unbeschadet zwingender gesetzlicher Vorschriften.
Vorlage, keine Rechtsberatung - vor Veröffentlichung prüfen. Dieses Dokument ist eine schematische Assemblierung aus Ihren Angaben (§ 2 RDG) und ersetzt keine Prüfung Ihres Einzelfalls durch eine Rechtsanwältin oder einen Rechtsanwalt.