
Externer Product Security Officer
Externer Product Security Officer: Ihr Ansprechpartner für den Cyber Resilience Act
Wer bei Ihnen beantwortet die CRA-Fragen von Abnehmern, Prüfern und Konzern, wer hält den Maßnahmenplan zusammen? Blackfort Technology übernimmt diese Koordination als externer Product Security Officer, auch Produktsicherheitsbeauftragter genannt, hier bezogen auf die Cybersicherheit nach dem CRA; die allgemeine Produktsicherheit nach ProdSG und GPSR gehört nicht dazu. Gedacht für mittelständische Hersteller, die eine feste CRA-Steuerung brauchen, aber kein eigenes Product-Security-Team aufbauen wollen. Sie haben damit einen benannten, erreichbaren Ansprechpartner aus dem Team von Blackfort Technology, Montag bis Freitag mit fachlicher Rückmeldung binnen vier Stunden innerhalb unserer Geschäftszeiten. Die Verantwortung aus der Verordnung bleibt bei Ihnen; wir arbeiten ihr zu.
Wozu ein CRA-Ansprechpartner dient
Mit dem Cyber Resilience Act kommen Fragen von vielen Seiten: Abnehmer wollen wissen, was sie je Produkt und Release bekommen, ein Audit verlangt Nachweise, die Konzernzentrale fragt nach dem Stand. Gleichzeitig laufen in der Entwicklung Maßnahmen aus der Gap-Analyse, die jemand priorisieren und verfolgen muss. Fehlt eine Stelle, an der das zusammenläuft, können Entscheidungen liegen bleiben.
Seit dem 11. September 2026 gelten die Meldepflichten nach Art. 14, ab dem 11. Dezember 2027 die übrigen Herstellerpflichten. Ein fester Ansprechpartner hält über diese Zeit den Überblick und gibt nach außen einheitlich Auskunft.
Was der externe Product Security Officer übernimmt
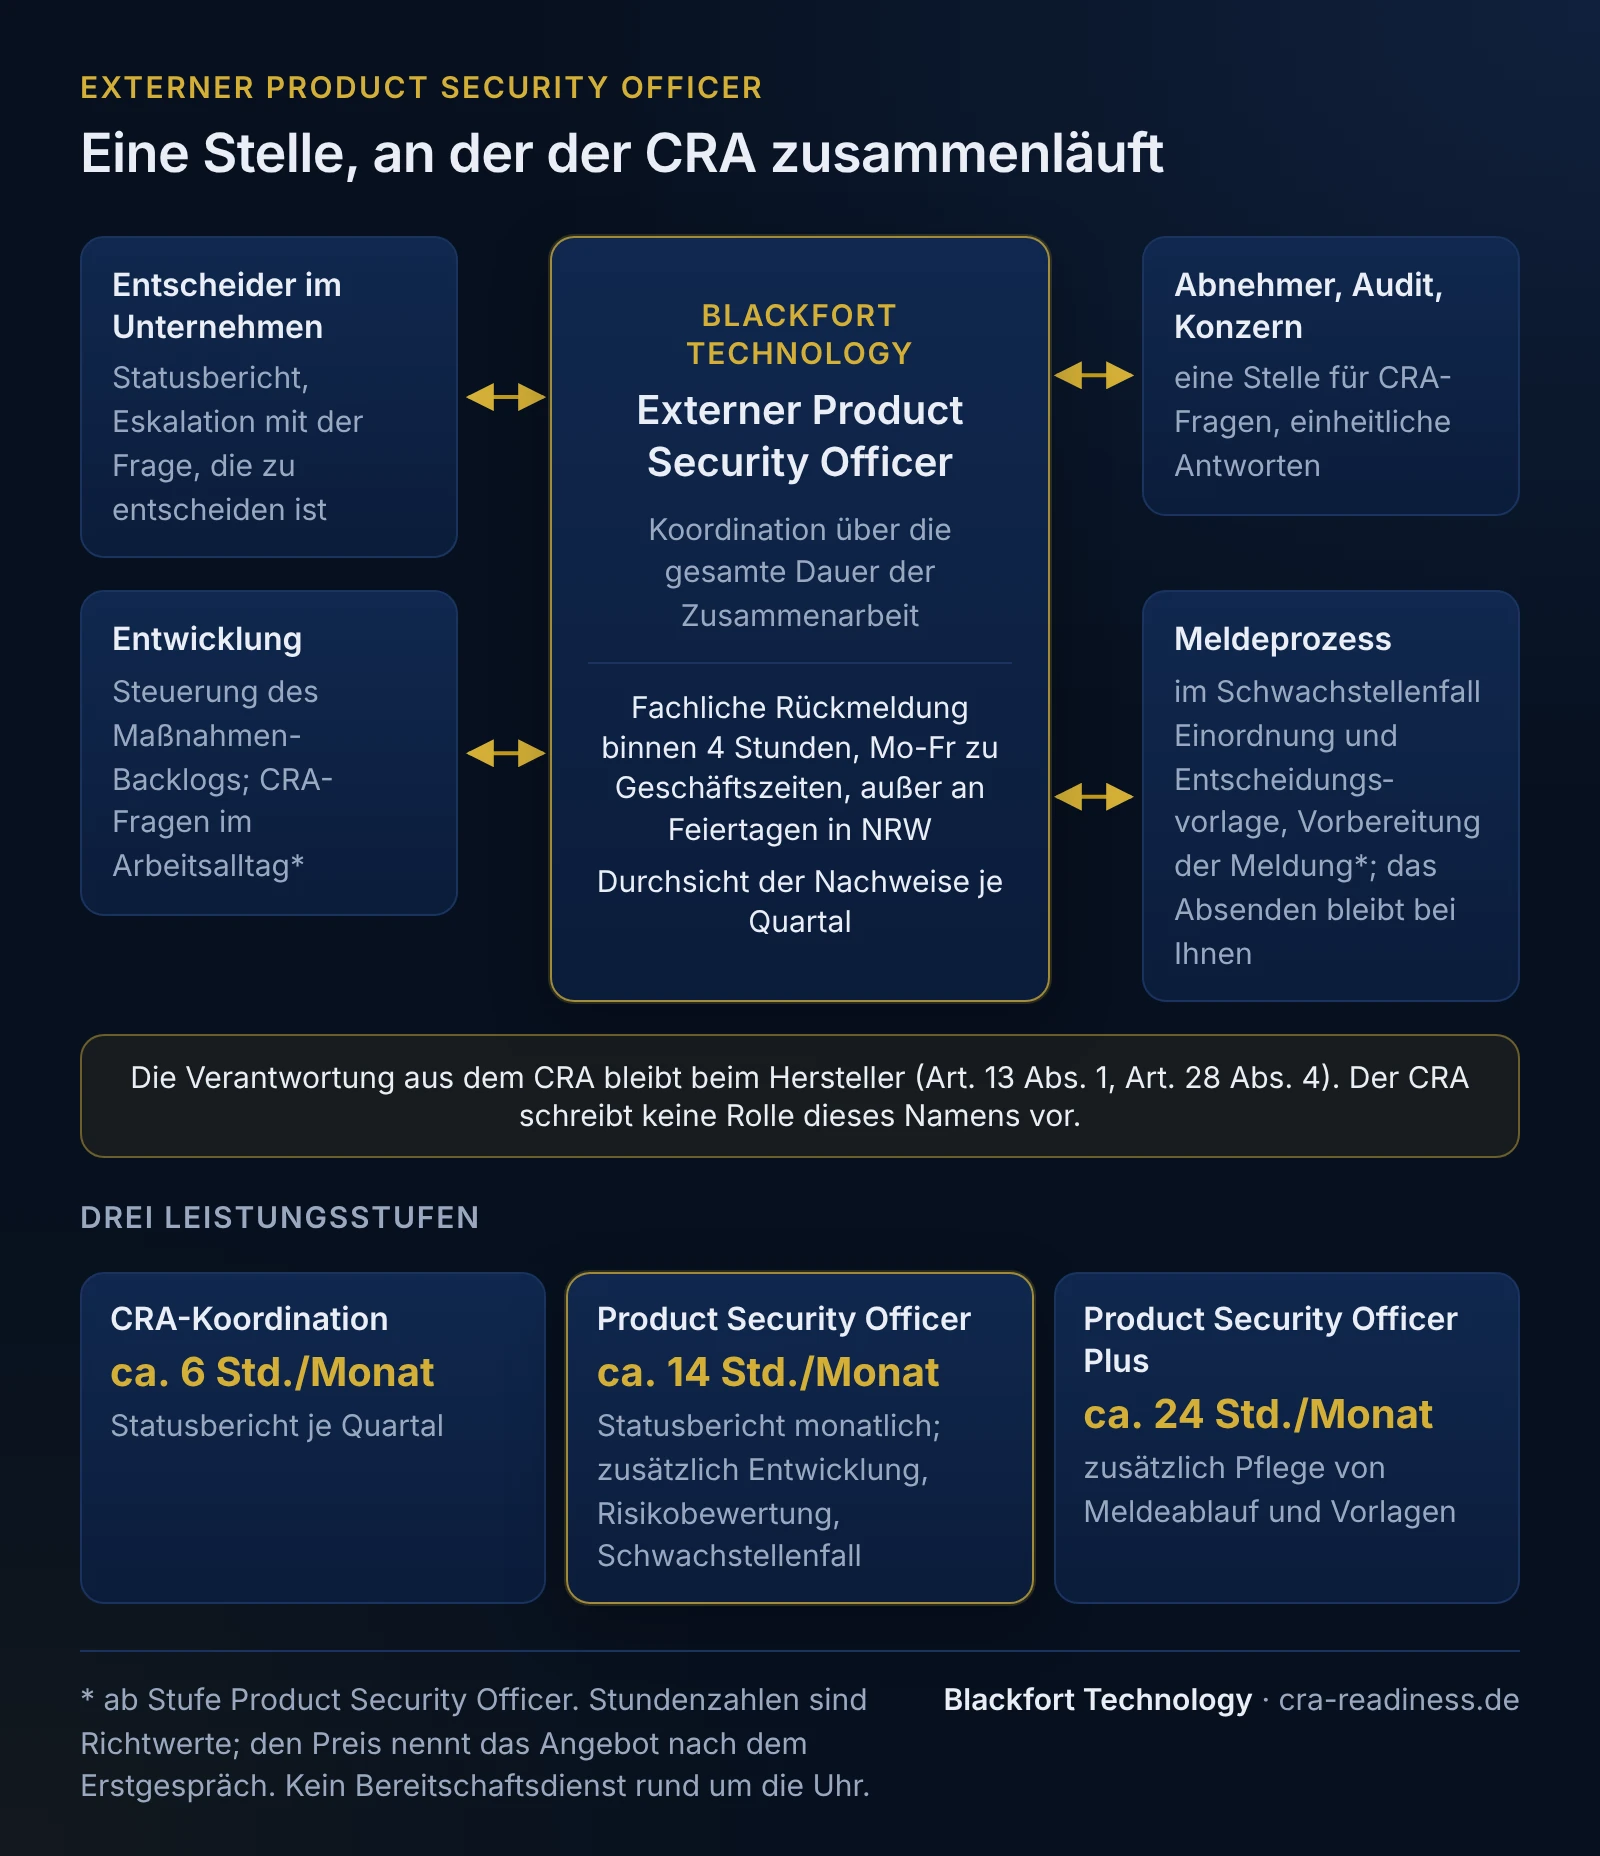
Die Koordination läuft über die gesamte Dauer der Zusammenarbeit mit. Welche Leistungen jede Stufe enthält, zeigt die Tabelle der Leistungsstufen.
Ein Ansprechpartner für CRA-Fragen
Für CRA-Fragen gegenüber Ihren Abnehmern, deren Audit und Ihrer Konzernzentrale. Anfragen kommen an einer Stelle an und werden einheitlich beantwortet. Die zentrale Anlaufstelle für Nutzer nach Art. 13 Abs. 17 betreibt weiterhin Ihr Unternehmen.
Steuerung des Maßnahmen-Backlogs
Die Maßnahmen aus Gap-Analyse und Risikobewertung werden priorisiert, verfolgt und mit den zuständigen Teams abgestimmt.
Zur CRA-Gap-AnalyseFragen der Entwicklung
Ihre Entwicklungsteams bekommen Antworten auf CRA-Fragen im Arbeitsalltag, etwa zu Anforderungen aus Anhang I, zu Updates oder zur Dokumentation.
Statusbericht
Je nach Stufe monatlich oder je Quartal: Stand der Maßnahmen, offene Punkte und was als Nächstes ansteht.
Durchsicht der Nachweise je Quartal
Passen technische Dokumentation, Risikobewertung, SBOM und Meldeprozess noch zum aktuellen Release? Kurzer Bericht mit Maßnahmen.
Unterstützung im Schwachstellenfall
Zu Geschäftszeiten: Einordnung, Entscheidungsvorlage zur Meldepflicht und Vorbereitung von Frühwarnung und Meldung. Ob gemeldet wird, entscheiden Sie; Absenden und technische Analyse bleiben bei Ihnen.
Meldeprozess und PSIRTEskalation
Wo eine Entscheidung nötig ist, legen wir sie der zuständigen Stelle bei Ihnen vor, mit der Frage, die zu entscheiden ist.
Was Sie davon haben
Vom ersten Tag an einen benannten, erreichbaren CRA-Ansprechpartner aus unserem Team.
01
Eine Stelle für CRA-Anfragen
Abnehmer, Audit und Konzern wissen, an wen sie sich wenden.
02
Geführter Backlog
Priorisierte Maßnahmen mit Zuständigkeit, über alle Produkte im Programm.
03
Fachliche Rückmeldung binnen vier Stunden
Montag bis Freitag innerhalb der Geschäftszeiten, für alle Anfragen im Mandat.
04
Nachweise je Quartal durchgesehen
Je Quartal ein kurzer Bericht, ob Ihre CRA-Nachweise noch zum aktuellen Release passen. Eine Bescheinigung ist das nicht.
05
Klare Entscheidungswege
Offene Fragen landen bei der Stelle, die sie entscheiden muss.
Wer was übernimmt
Die Grenze zwischen Ihrem Unternehmen und dem externen Ansprechpartner, an einigen Beispielen:
| Aufgabe | Ihr Unternehmen | Blackfort Technology |
|---|---|---|
| Verantwortung für die Konformität des Produkts | Liegt beim Hersteller (Art. 13 Abs. 1, Art. 28 Abs. 4) | Unterstützt bei Umsetzung und Nachweis |
| EU-Konformitätserklärung ausstellen | Ja | Nein |
| Meldung nach Art. 14 abgeben | Ja | Unterstützt bei Einordnung und Vorbereitung |
| CRA-Fragen von Abnehmern, Audit, Konzern beantworten | Gibt die Linie vor und entscheidet | Ansprechpartner im Arbeitsalltag |
| Maßnahmen-Backlog steuern | Setzt Maßnahmen um | Priorisiert, verfolgt, berichtet |
Wir unterstützen die Rolle und treten in Arbeitsterminen, etwa im Audit, für sie auf. Die Pflicht selbst übernehmen wir nicht.
Drei Leistungsstufen
Alle Stufen mit fachlicher Rückmeldung binnen vier Stunden (Montag bis Freitag) und einer Durchsicht der Nachweise je Quartal. Sie unterscheiden sich im Stundenkontingent und darin, wie eng wir Entwicklung und Schwachstellenfälle begleiten.
| Leistung | CRA-Koordination | Product Security Officer | Product Security Officer Plus |
|---|---|---|---|
| Stundenkontingent je Monat | ca. 6 Stunden | ca. 14 Stunden | ca. 24 Stunden |
| Ansprechpartner für Abnehmer, Audit und Konzern | ✓ | ✓ | ✓ |
| Steuerung des Maßnahmen-Backlogs | ✓ | ✓ | ✓ |
| Statusbericht | je Quartal | monatlich | monatlich |
| Durchsicht der CRA-Nachweise | je Quartal | je Quartal | je Quartal |
| Fachliche Rückmeldung binnen vier Stunden, Mo-Fr | ✓ | ✓ | ✓ |
| CRA-Fragen der Entwicklung im Arbeitsalltag | - | ✓ | ✓ |
| Koordination der Risikobewertung je Produkt | - | ✓ | ✓ |
| Unterstützung im Schwachstellenfall | - | ✓ | ✓ |
| Begleitung von Audit- und Kundenterminen | - | im Kontingent | im Kontingent |
| Pflege von Meldeablauf und Vorlagen | - | - | ✓ |
Den Preis nennen wir nach dem kostenlosen Erstgespräch im Angebot. Die Stundenzahlen sind Richtwerte. Antworten auf Anfragen zählen zum Kontingent; Kontingent und Umgang mit nicht genutzten Stunden legt das Angebot fest. Aufwand über das Kontingent hinaus nach Absprache. Antwortzeit: Montag bis Freitag innerhalb unserer Geschäftszeiten, außer an gesetzlichen Feiertagen in Nordrhein-Westfalen, erhalten Sie binnen vier Stunden eine fachliche Rückmeldung; die Geschäftszeiten nennt das Angebot, Zeit außerhalb zählt nicht mit. Braucht die vollständige Antwort länger, nennen wir Ihnen dabei den Termin. Kein Bereitschaftsdienst rund um die Uhr.
Vorgehen
So beginnt die Zusammenarbeit.
1
Kostenloses Erstgespräch
Produkte, Abnehmer, bestehende Rollen und Stand der Umsetzung. Danach ein Angebot mit klar abgegrenztem Umfang.
2
Rollen festlegen
Wer entscheidet bei Ihnen, welche Anfragen an uns gehen, wie wir gegenüber Abnehmern und Audit auftreten.
3
Backlog übernehmen
Aus einer vorhandenen Gap-Analyse oder aus einer Bestandsaufnahme, die wir mit Ihnen durchführen.
4
Laufende Koordination
Anfragen beantworten, Maßnahmen verfolgen, berichten, Nachweise je Quartal durchsehen, Entscheidungen vorlegen.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Schreibt der CRA einen Product Security Officer vor?
Nein. Der Cyber Resilience Act kennt keine Pflichtrolle mit dem Namen Product Security Officer oder Produktsicherheitsbeauftragter. Er verpflichtet den Hersteller: Dieser gewährleistet, dass das Produkt gemäß den grundlegenden Cybersicherheitsanforderungen aus Anhang I Teil I konzipiert, entwickelt und hergestellt wurde (Art. 13 Abs. 1), und übernimmt mit der EU-Konformitätserklärung die Verantwortung für die Konformität (Art. 28 Abs. 4). Ob Sie eine Person oder Funktion mit der Koordination betrauen, entscheiden Sie selbst.
Zwei Begriffe sind davon zu trennen. Die zentrale Anlaufstelle nach Art. 13 Abs. 17 ist ein Kanal, über den Nutzer direkt und schnell mit dem Hersteller kommunizieren und Schwachstellen melden können; sie gehört in die Nutzerinformationen (Anhang II Nr. 2). Einen Bevollmächtigten nach Art. 18 kann der Hersteller schriftlich benennen; die Pflichten aus Art. 13 Abs. 1 bis 11 sind unter anderem nicht Teil dieses Auftrags. Ein Auftrag als Bevollmächtigter gehört nicht zu unserer Leistung.
Im Schwachstellenfall
In den Stufen Product Security Officer und Product Security Officer Plus gilt: Wird eine aktiv ausgenutzte Schwachstelle oder ein schwerwiegender Sicherheitsvorfall bekannt, unterstützen wir Sie zu Geschäftszeiten bei der Einordnung: Ist die Schwachstelle aktiv ausgenutzt (Art. 3 Nr. 42), ist der Vorfall schwerwiegend (Art. 14 Abs. 5), und welche Meldung kommt in Betracht? Das Ergebnis erhalten Sie als Entscheidungsvorlage; Frühwarnung und Meldung bereiten wir mit Ihnen vor. Rechtlich offene Fälle markieren wir zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei.
Technische Analyse und Behebung liegen bei Ihrer Entwicklung, das Absenden über die einheitliche Meldeplattform bei Ihnen. Weil die Frühwarnung unverzüglich, spätestens 24 Stunden nach Kenntnis fällig ist, auch nachts und am Wochenende, braucht Ihr Unternehmen dafür eine eigene erreichbare Rolle. Den Ablauf dafür bauen wir auf Wunsch mit Ihnen auf.
Auch nach der Konformitätsbewertung
Mit der CE-Kennzeichnung enden die Pflichten nicht. Schwachstellen sind während des Unterstützungszeitraums zu behandeln (Art. 13 Abs. 8), die Meldepflichten laufen weiter, und die technische Dokumentation ist aktuell zu halten (Art. 31 Abs. 2). Die Rolle ist deshalb auf Dauer angelegt und läuft, solange das Mandat besteht.
In jeder Stufe sehen wir einmal je Quartal Ihre CRA-Nachweise durch: Passen technische Dokumentation, Risikobewertung, SBOM und Meldeprozess noch zum aktuellen Release? Das Ergebnis erhalten Sie als kurzen Bericht mit den nötigen Maßnahmen für den Backlog.
Ansprechpartner und Umsetzung aus einer Hand
Wer die CRA-Umsetzung als Ganzes vergeben möchte, kann die Koordination mit den übrigen Bausteinen verbinden: Bestandsaufnahme und Gap-Analyse, Risikobewertung und Threat Model je Produkt, SBOM und Schwachstellenmanagement, Meldeprozess nach Art. 14, technische Dokumentation und Nutzerinformationen. Der Ansprechpartner hält dabei den Backlog über alle Produkte zusammen.
Das Ziel sind Sicherheitsnachweise, die ein Prüfer oder Abnehmer nachvollziehen kann: Lückenbericht, Risikobewertung, SBOM je Release, dokumentierter Meldeprozess, Dokumentation je Produkt. Für die Informationssicherheit der Organisation, etwa im ISMS, bietet Blackfort Technology dasselbe Modell als externen Informationssicherheitsbeauftragten an: https://www.blackfort-tec.de/consulting-pages/externer-informationssicherheitsbeauftragter
Abgrenzung
Damit die Erwartungen stimmen:
- Keine Übernahme der Herstellerpflichten: Die Verantwortung aus dem CRA bleibt bei Ihrem Unternehmen.
- Keine Rechtsdienstleistung: Rechtlich zu entscheidende Fragen markieren wir zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei.
- Wir sind keine notifizierte Stelle und stellen weder Bescheinigungen noch Zertifikate aus.
- Meldungen nach Art. 14 setzen Sie selbst ab; technische Analyse und Behebung liegen bei Ihrer Entwicklung.
- Antwortzeit: Montag bis Freitag innerhalb unserer Geschäftszeiten, außer an gesetzlichen Feiertagen in Nordrhein-Westfalen, erhalten Sie binnen vier Stunden eine fachliche Rückmeldung; die Geschäftszeiten nennt das Angebot, Zeit außerhalb zählt nicht mit. Braucht die vollständige Antwort länger, nennen wir Ihnen dabei den Termin. Kein Bereitschaftsdienst rund um die Uhr.
- Penetrationstests gehören nicht zu unserem Angebot.
Die Pflichten aus dem CRA bleiben bei Ihrem Unternehmen. Wir unterstützen Sie dabei, sie zu erfüllen und nachzuweisen.
Häufige Fragen
Ist ein Product Security Officer nach dem CRA Pflicht?+
Nein. Die Verordnung verpflichtet den Hersteller und überlässt ihm, wie er die Umsetzung intern organisiert. Vorgeschrieben ist die zentrale Anlaufstelle für Nutzer nach Art. 13 Abs. 17, etwa für Schwachstellenmeldungen; sie ersetzt keine interne Koordination.
Übernehmen Sie damit unsere Pflichten aus dem CRA?+
Nein. Die Verantwortung, die die Verordnung dem Hersteller auferlegt, bleibt bei Ihrem Unternehmen; mit der EU-Konformitätserklärung übernimmt der Hersteller die Verantwortung für die Konformität. Wir unterstützen die Rolle und treten in Arbeitsterminen, etwa im Audit, für sie auf. Die Pflicht selbst übernehmen wir nicht.
Können wir die gesamte CRA-Umsetzung bei Ihnen beauftragen?+
Ja, die Bausteine von der Gap-Analyse bis zur technischen Dokumentation lassen sich zusammen oder einzeln beauftragen, mit der Koordination als durchgehendem Teil. Was Sie brauchen, klären wir im Erstgespräch.
Was kostet ein externer CRA-Ansprechpartner?+
Es gibt drei Stufen mit einem Stundenkontingent von etwa 6, 14 oder 24 Stunden im Monat. Welche passt, hängt von der Zahl der Produkte, der Abnehmer mit eigenen Anforderungen und dem Stand Ihrer Umsetzung ab. Den Preis nennen wir nach einem kostenlosen Erstgespräch im Angebot.
Wie schnell antworten Sie?+
Montag bis Freitag innerhalb unserer Geschäftszeiten, außer an gesetzlichen Feiertagen in Nordrhein-Westfalen, erhalten Sie binnen vier Stunden eine fachliche Rückmeldung, in allen Stufen; die Geschäftszeiten nennt das Angebot. Einen Bereitschaftsdienst rund um die Uhr bieten wir nicht an; für die Frühwarnung nach Art. 14, die unverzüglich, spätestens 24 Stunden nach Kenntnis fällig ist, auch nachts und am Wochenende, braucht Ihr Unternehmen eine eigene erreichbare Rolle.
Endet die Betreuung mit der CE-Kennzeichnung?+
Nein. Schwachstellenbehandlung, Meldepflichten und die Pflege der technischen Dokumentation laufen während des gesamten Unterstützungszeitraums weiter. Die Rolle ist auf Dauer angelegt, mit einer Durchsicht der Nachweise je Quartal.
Zum Weiterlesen
- Pflichten der Hersteller im CRA
- Rollen im CRA im Überblick
- Meldeprozess und PSIRT aufbauen
- CRA-Workshop
- CRA-Beratung: alle Leistungen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).
Stand: 2026-10-09
Kontakt aufnehmen
CRA-Ansprechpartner anfragen
Nennen Sie uns Ihre Produkte, Ihre Abnehmer und den Stand Ihrer Umsetzung. Das Erstgespräch ist kostenlos und unverbindlich; auf Ihre Anfrage melden wir uns in der Regel innerhalb von ein bis zwei Arbeitstagen. Die Rückmeldung binnen vier Stunden gilt ab Beginn des Mandats.