
Stand: 2026-10-09
Bevor ein Produkt mit digitalen Elementen (PDE) unter dem Cyber Resilience Act (Verordnung (EU) 2024/2847) in der EU in Verkehr gebracht werden darf, muss der Hersteller nachweisen, dass es die grundlegenden Anforderungen aus Anhang I erfüllt. Dieser Nachweis erfolgt über eine Konformitätsbewertung nach Artikel 32, gefolgt von der EU-Konformitätserklärung (Art. 28) und der CE-Kennzeichnung (Art. 30). Ein Missverständnis ist, dass hierfür stets eine notifizierte Stelle eingeschaltet werden müsse. Das trifft nicht zu: Produkte der Standardkategorie bewerten sich selbst, Produkte der Klasse I unter den unten beschriebenen Bedingungen ebenfalls. Welcher Weg gilt, hängt von der Produktklasse ab. Die folgenden Ausführungen sind allgemeine technisch-organisatorische Informationen und ersetzen keine rechtliche Beratung im Einzelfall; die endgültige Einordnung eines konkreten Produkts hängt von seinen Funktionen und dem jeweiligen Einsatzkontext ab.
Zeitlicher Rahmen: Der CRA ist am 10. Dezember 2024 in Kraft getreten. Die Meldepflichten nach Art. 14 gelten seit dem 11. September 2026. Die allgemeine Anwendung - und damit die Pflicht zu Konformitätsbewertung und CE-Kennzeichnung - beginnt am 11. Dezember 2027. Vor diesem Datum ist keine CE-Kennzeichnung nach CRA verpflichtend.
Vier Stufen, vier Wege
Der CRA teilt Produkte in vier Stufen ein. Die Einordnung bestimmt, ob eine Selbstbewertung genügt oder eine dritte Stelle einzubinden ist. Details zu den Produktklassen behandeln wir gesondert unter CRA-Produktklassen.
- Standard / nicht klassifiziert: alle PDE, die weder als „wichtig“ (Anhang III) noch als „kritisch“ (Anhang IV) gelten. Das ist die Grundkategorie.
- Wichtig - Klasse I (Anhang III, Klasse I): z. B. Identitäts- und Privileged-Access-Management, Browser, Passwortmanager, Virenschutz, VPNs, Netzwerkmanagement-Software, SIEM, Betriebssysteme, Router/Modems/Switches, virtuelle Assistenten für das intelligente Zuhause oder vernetzte Alarmanlagen.
- Wichtig - Klasse II (Anhang III, Klasse II): z. B. Hypervisoren und Container-Laufzeitumgebungen, Firewalls/IDS/IPS sowie manipulationssichere Mikroprozessoren und -controller.
- Kritisch (Anhang IV): z. B. Hardware-Sicherheitsmodule (HSM), Smart-Meter-Gateways und andere Geräte für fortgeschrittene Sicherheitszwecke, etwa zur sicheren Kryptoverarbeitung, sowie Chipkarten und Sicherheitselemente (Secure Elements).
Ob Ihr Produkt überhaupt in den Anwendungsbereich fällt, klären Sie am besten zuerst über unseren Betroffenheits-Check.
Die Verfahrensmodule (Anhang VIII)
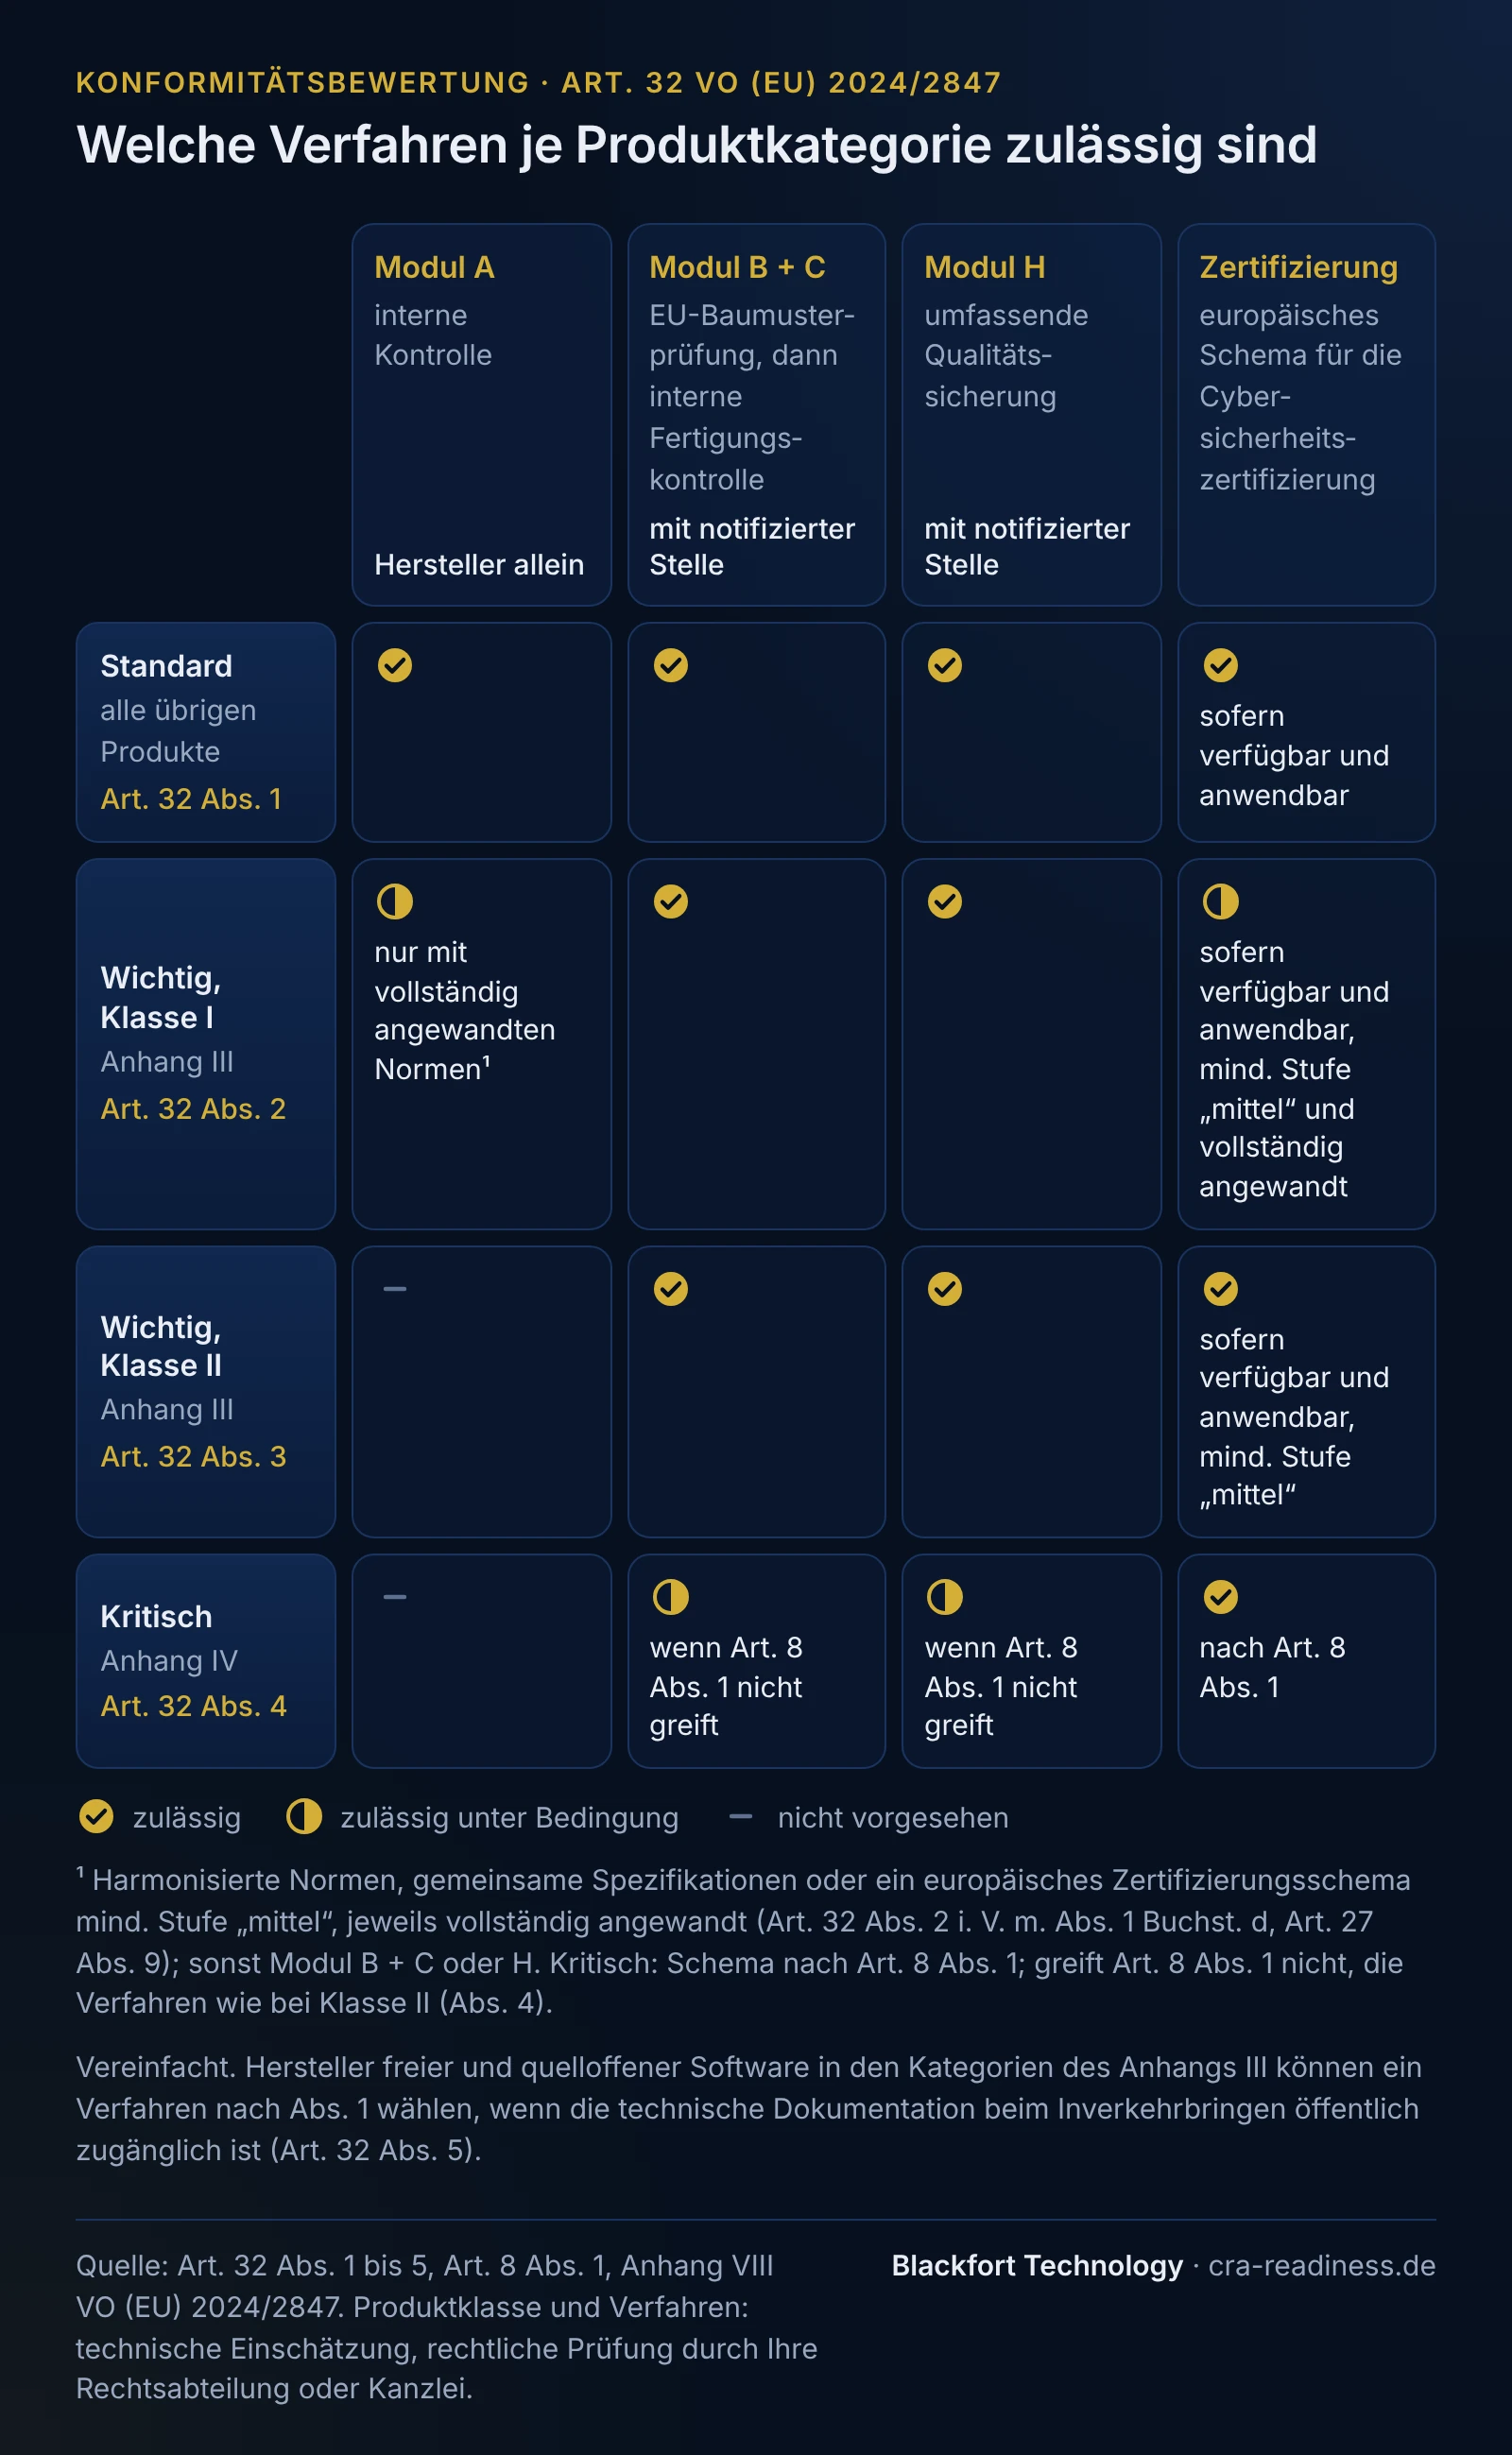
Die konkreten Bewertungsverfahren - die „Module“ - sind in Anhang VIII beschrieben. Für die Praxis sind drei Wege relevant:
Modul A - interne Kontrolle (Selbstbewertung)
Der Hersteller prüft und erklärt in eigener Verantwortung, dass das Produkt die Anforderungen aus Anhang I erfüllt, erstellt die technische Dokumentation (Anhang VII) und bringt anschließend die CE-Kennzeichnung an. Keine dritte Stelle ist beteiligt. Dies ist der Standardweg für nicht klassifizierte Produkte (Art. 32 Abs. 1).
Modul B + C - EU-Baumusterprüfung plus Konformität mit der Bauart
Eine notifizierte Stelle prüft das Baumuster (Modul B, EU-Baumusterprüfung) und stellt eine Bescheinigung aus; der Hersteller stellt anschließend mit einer internen Fertigungskontrolle sicher, dass die Produktion dem geprüften Baumuster entspricht (Modul C).
Modul H - umfassende Qualitätssicherung
Eine notifizierte Stelle bewertet und überwacht das Qualitätsmanagementsystem des Herstellers über den gesamten Lebenszyklus (Entwurf, Entwicklung, Produktion). Modul H bietet sich für Hersteller an, die eine breite Produktpalette pflegen und ein einmal geprüftes System auf mehrere Produkte anwenden möchten, statt jedes Baumuster einzeln prüfen zu lassen.
Neben diesen Modulen kann in allen Stufen, sofern verfügbar und anwendbar, ein europäisches Schema für die Cybersicherheitszertifizierung nach der Verordnung (EU) 2019/881 als Nachweisweg dienen (Art. 32 Abs. 1 Buchst. d, Abs. 3 Buchst. c, Abs. 4); für wichtige und kritische Produkte mindestens der Vertrauenswürdigkeitsstufe „mittel“. Die Kategoriebeschreibungen der wichtigen und kritischen Produkte werden durch die Durchführungsverordnung (EU) 2025/2392 näher bestimmt.
Welcher Weg für welche Stufe?
| Stufe | Zulässiger Weg (Art. 32) | Drittprüfung nötig? |
|---|---|---|
| Standard / nicht klassifiziert | Modul A (Selbstbewertung); alternativ B+C, H oder Zertifizierungsschema | Nein - Selbstbewertung (Modul A) genügt |
| Wichtig - Klasse I | Modul A nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewandt werden; sonst Modul B+C oder H | Nein bei vollständiger Anwendung, sonst Ja (notifizierte Stelle) |
| Wichtig - Klasse II | Stets über Dritte: Modul B+C oder Modul H mit notifizierter Stelle oder, sofern verfügbar, ein europäisches Cybersicherheitszertifikat mindestens der Stufe „mittel“ (Art. 32 Abs. 3) | Ja - keine Selbstbewertung |
| Kritisch | Europäisches Cybersicherheitszertifikat (Verordnung (EU) 2019/881, mindestens „mittel“), wo per delegiertem Rechtsakt nach Art. 8 Abs. 1 vorgeschrieben; sonst die Wege der Klasse II (Art. 32 Abs. 4) | Ja - keine Selbstbewertung |
Kernaussage: Eine Drittprüfung ist nur für wichtige Produkte der Klasse II und für kritische Produkte in jedem Fall zwingend: Modul B+C oder H mit notifizierter Stelle oder ein europäisches Cybersicherheitszertifikat mindestens der Stufe „mittel“. Produkte der Klasse I dürfen sich nach Modul A selbst bewerten, sofern harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewandt werden; sonst gilt Modul B+C oder H. Produkte der Standardkategorie bewerten sich ohnehin selbst. Die Aussage „Alle Produkte brauchen eine notifizierte Stelle“ ist also falsch.
Kritische Produkte und das Zertifizierungsschema
Für kritische Produkte nach Anhang IV kann die Kommission verlangen, dass die Konformität über ein europäisches Cybersicherheits-Zertifizierungsschema nach der Verordnung (EU) 2019/881 (Cybersecurity Act) auf mindestens der Vertrauenswürdigkeitsstufe „mittel“ nachgewiesen wird (Art. 8 Abs. 1). Wo ein solches Schema (noch) nicht vorgeschrieben ist, stehen die Wege der Klasse II offen (Art. 32 Abs. 4).
CE-Kennzeichnung und die begleitenden Dokumente
Zur Konformitätsbewertung gehören drei Dokumente bzw. Schritte: die technische Dokumentation, die vor dem Inverkehrbringen zu erstellen ist und die Grundlage der Bewertung bildet (Art. 31 Abs. 2), danach die EU-Konformitätserklärung und die CE-Kennzeichnung:
- Technische Dokumentation (Anhang VII): Produktbeschreibung, Entwurfs-, Entwicklungs- und Produktionsprozesse, Prozesse zur Schwachstellenbehandlung (Architektur, SBOM, CVD-Politik, Update-Verteilung), die auf Anhang I abgebildete Risikobewertung, Angaben zum Unterstützungszeitraum, angewandte Normen und Testberichte. Sie ist nach dem Inverkehrbringen mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums aufzubewahren, je nachdem, welcher Zeitraum länger ist (Art. 13 Abs. 13).
- EU-Konformitätserklärung (Art. 28, Inhalt in Anhang V): Produktkennung, Angaben zum Hersteller bzw. Bevollmächtigten, Erklärung unter alleiniger Verantwortung, angewandte Normen/Spezifikationen/Schemata und - sofern zutreffend - Name, Nummer und Verfahren der notifizierten Stelle.
- CE-Kennzeichnung (Art. 30): Mit dem Anbringen des CE-Zeichens erklärt der Hersteller die Übereinstimmung mit den Anforderungen des CRA.
Folgen bei fehlender oder falscher Bewertung
Die Konformitätspflichten sind bußgeldbewehrt. Verstöße gegen die grundlegenden Anforderungen aus Anhang I sowie gegen zentrale Herstellerpflichten können mit Geldbußen von bis zu 15 Mio. Euro oder 2,5 % des weltweiten Jahresumsatzes (der jeweils höhere Betrag) geahndet werden. Für weitere Pflichten - darunter Teile der Konformitätsbewertung, der Konformitätserklärung und der CE-Kennzeichnung - liegt der Rahmen bei bis zu 10 Mio. Euro oder 2 %. Unvollständige oder irreführende Angaben gegenüber notifizierten Stellen oder Marktüberwachungsbehörden können mit bis zu 5 Mio. Euro oder 1 % geahndet werden. Diese Rahmen sind niedriger als die der DSGVO - die oberste Stufe liegt bei 15 Mio. Euro bzw. 2,5 %.
Was Hersteller jetzt tun sollten
Auch wenn die CE-Pflicht erst ab dem 11. Dezember 2027 greift, lohnt ein früher Start: Norm-Mapping, Risikobewertung, technische Dokumentation und - bei Klasse II oder kritisch - die frühzeitige Terminierung einer notifizierten Stelle brauchen Zeit. Zu beachten ist, dass harmonisierte Normen und gemeinsame Spezifikationen, die neben einem europäischen Zertifizierungsschema (mindestens Stufe „mittel“) den Selbstbewertungsweg für Klasse I erst eröffnen, teils noch in Arbeit sind; ihre vollständige Anwendung setzt voraus, dass sie rechtzeitig vorliegen. Sinnvoll ist es, zuerst die Produktklasse festzustellen, dann den passenden Bewertungsweg zu wählen und die Dokumentation kontinuierlich aufzubauen - idealerweise so, dass sie am Stichtag prüffähig vorliegt. Einen Überblick über den gesamten Rechtsakt bietet unsere Seite zum Cyber Resilience Act.
Häufige Fragen
Braucht jedes Produkt unter dem CRA eine notifizierte Stelle?+
Was bedeuten die Module A, B+C und H?+
Ab wann ist die CE-Kennzeichnung nach dem CRA verpflichtend?+
Welche Dokumente gehören zur CE-Kennzeichnung?+
Wie werden kritische Produkte bewertet?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).