
Stand: 2026-10-09
Unter dem EU Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847) ist der Hersteller die Rolle mit der eigentlichen inhaltlichen Verantwortung. Importeure und Händler sind Torwächter, die prüfen; der Hersteller ist derjenige, der die Produktsicherheit tatsächlich herstellt, dokumentiert und nachweist. Wer ein Produkt mit digitalen Elementen entwickelt oder entwickeln lässt und unter eigenem Namen oder eigener Marke vermarktet, trägt die Pflichten aus Art. 13 in voller Breite. Ein Importeur oder Händler wird zum Hersteller, wenn er ein Produkt unter eigenem Namen oder eigener Marke in Verkehr bringt oder ein bereits in Verkehr gebrachtes Produkt wesentlich ändert (Art. 21); andere Personen, die ein Produkt wesentlich ändern und bereitstellen, treffen die Herstellerpflichten für den geänderten Teil, bei Auswirkung auf die Cybersicherheit des ganzen Produkts für das ganze Produkt (Art. 22). Diese Seite ordnet die Pflichten technisch-organisatorisch, entlang des Verordnungstexts und der genannten Artikel- und Anhangsnummern. Sie ist allgemeine Orientierung, keine Rechtsberatung im Sinne des Rechtsdienstleistungsgesetzes (RDG); die verbindliche Bewertung des Einzelfalls bleibt der Rechtsberatung vorbehalten.
Die Kernaussage vorweg
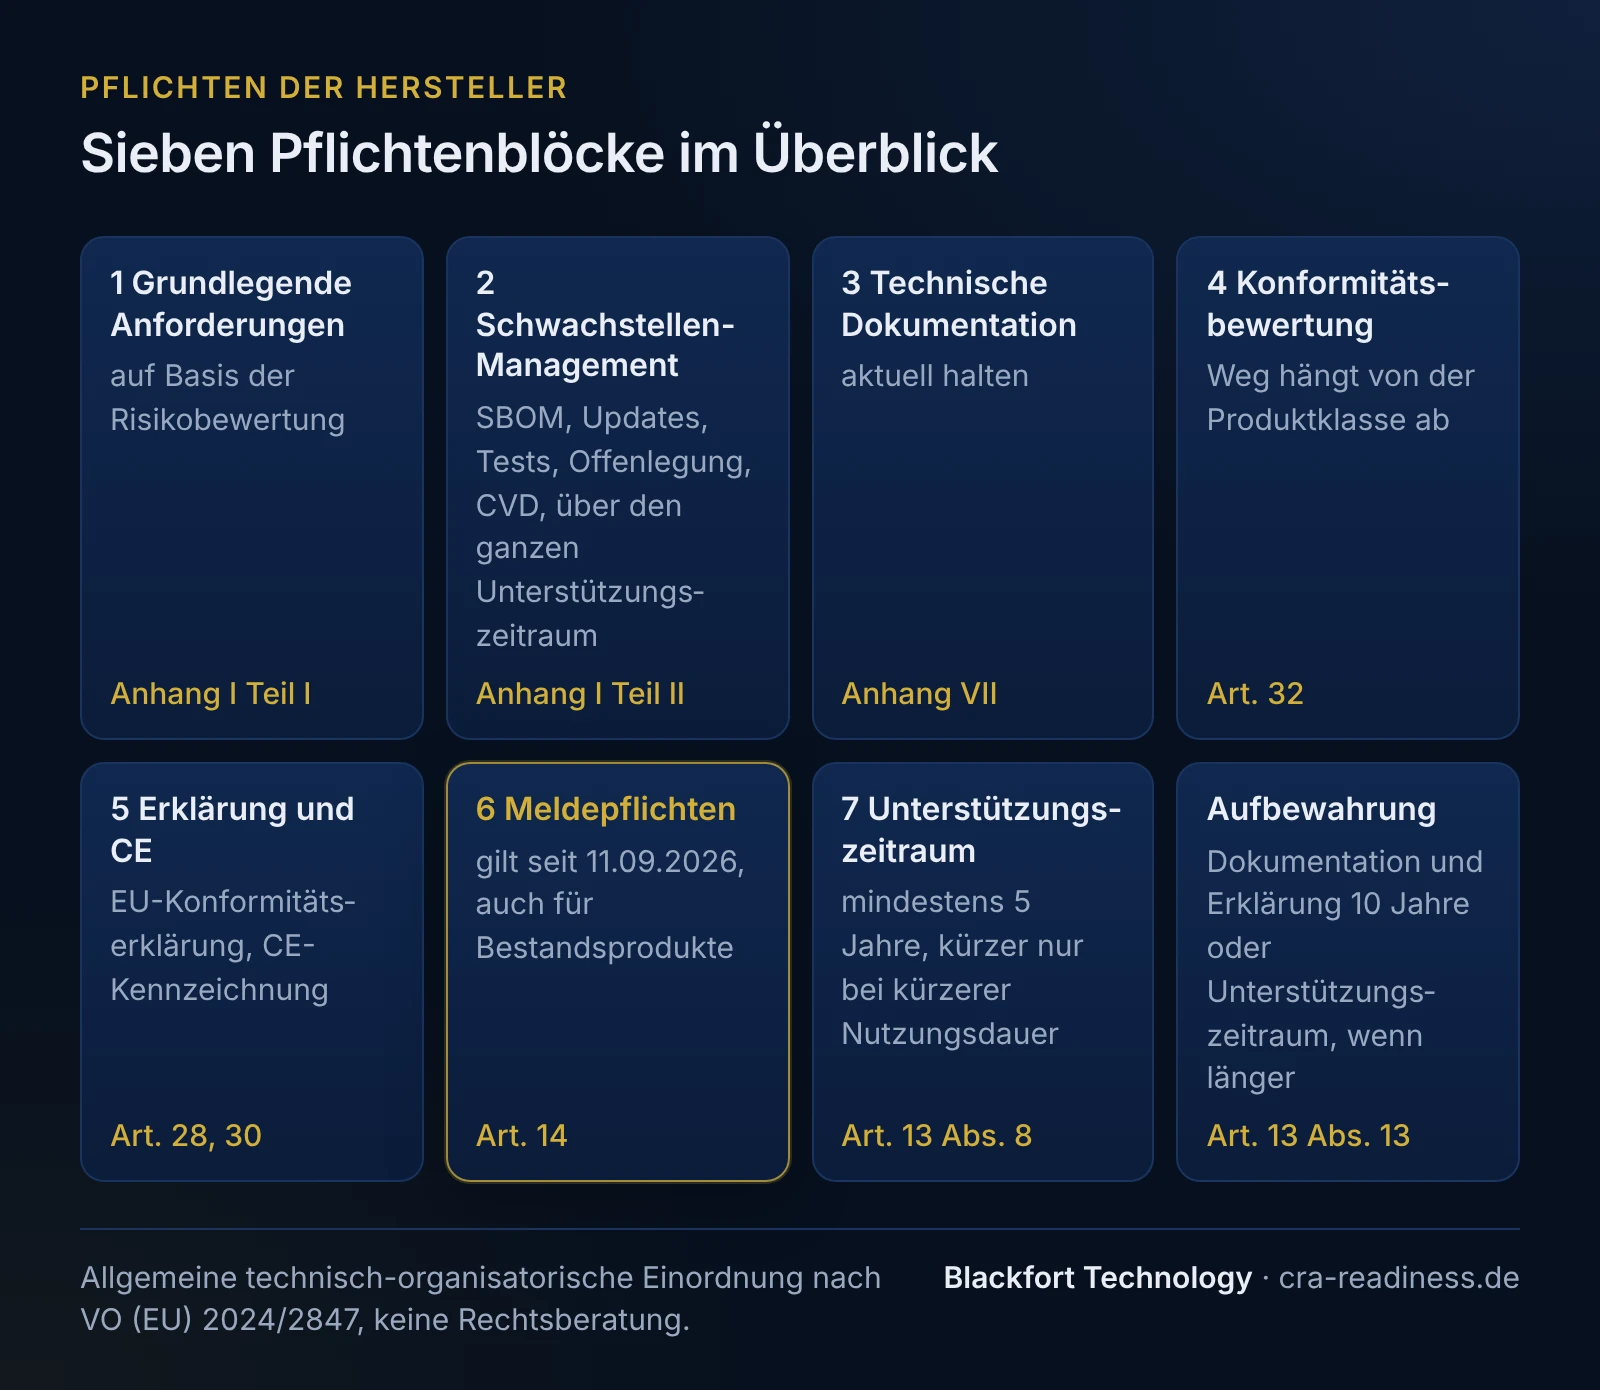
Der Hersteller (Art. 13) muss: die grundlegenden Anforderungen aus Anhang I Teil I auf Basis einer Risikobewertung erfüllen, das Schwachstellen-Management nach Anhang I Teil II betreiben, die technische Dokumentation nach Anhang VII erstellen, die Konformitätsbewertung nach Art. 32 durchführen, die EU-Konformitätserklärung nach Art. 28 ausstellen, die CE-Kennzeichnung nach Art. 30 anbringen und die Meldepflichten nach Art. 14 erfüllen. Zwei Kennzahlen prägen den Aufwand: Unterstützungszeitraum ≥ 5 Jahre und Aufbewahrung von technischer Dokumentation und Konformitätserklärung ≥ 10 Jahre.
1. Grundlegende Anforderungen erfüllen (Anhang I Teil I)
Ausgangspunkt jeder Herstellerpflicht ist eine Cybersicherheits-Risikobewertung. Das Produkt ist so zu konzipieren, zu entwickeln und herzustellen, dass es angesichts der Risiken ein angemessenes Cybersicherheitsniveau gewährleistet (Anhang I Teil I Nr. 1), mit sicherer Standardkonfiguration (Nr. 2 Buchst. b). Anhang I Teil I Nr. 2 nennt hierfür eine Reihe von Schutzzielen, die je nach Risiko einschlägig sind: Bereitstellung ohne bekannte ausnutzbare Schwachstellen, sichere Standardkonfiguration mit Rücksetzmöglichkeit, Schutz vor unbefugtem Zugriff (etwa durch Authentifizierung), Schutz der Vertraulichkeit und Integrität von Daten (Verschlüsselung wo angemessen), Datenminimierung, Verfügbarkeit wesentlicher Funktionen (Abwehr von Denial-of-Service-Angriffen), Minimierung der Angriffsfläche, Begrenzung von Auswirkungen eines Sicherheitsvorfalls, Protokollierung sicherheitsrelevanter Vorgänge und die Möglichkeit, Schwachstellen durch Sicherheitsupdates zu beheben. Wichtig: Diese Anforderungen sind risikobasiert - nicht jede gilt für jedes Produkt gleich stark. Die Risikobewertung zeigt, welche greifen, und wird Teil der technischen Dokumentation.
2. Schwachstellen-Management (Anhang I Teil II) - inklusive SBOM und CVD
Anders als die einmalige Zertifizierung mancher Regelwerke ist das Schwachstellen-Management eine Dauerpflicht über den gesamten Unterstützungszeitraum. Anhang I Teil II verlangt vom Hersteller unter anderem:
- Schwachstellen und Komponenten zu ermitteln und zu dokumentieren - einschließlich einer Software-Stückliste (SBOM) in einem gängigen, maschinenlesbaren Format, aus der zumindest die obersten Abhängigkeiten hervorgehen.
- Schwachstellen unverzüglich zu behandeln und zu beheben, insbesondere durch Sicherheitsupdates - und diese, wo technisch machbar, getrennt von Funktionsupdates bereitzustellen.
- Die Sicherheit des Produkts regelmäßig zu testen und zu überprüfen.
- Informationen über behobene Schwachstellen zu veröffentlichen, sobald ein Sicherheitsupdate bereitsteht; in hinreichend begründeten Fällen darf die Veröffentlichung aufgeschoben werden, bis die Nutzer den Patch einspielen konnten.
- Eine Strategie für die koordinierte Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure, CVD) aufzustellen und umzusetzen, samt einer Kontaktadresse für Meldungen.
- Sicherheitsupdates sicher zu verteilen sowie unverzüglich und kostenlos bereitzustellen (abweichende Vereinbarung bei maßgeschneiderten Produkten für gewerbliche Nutzer möglich).
SBOM richtig verstehen: Die Verordnung schreibt eine SBOM in einem gängigen, maschinenlesbaren Format vor, aus der zumindest die obersten Abhängigkeiten hervorgehen - ein bestimmtes Format nennt sie nicht. Aussagen wie „der CRA verlangt CycloneDX“ oder „SPDX ist Pflicht“ sind deshalb falsch. Beispiele für maschinenlesbare Formate sind CycloneDX und SPDX (ISO/IEC 5962); für die Anforderung zählt der Inhalt, also mindestens die obersten Abhängigkeiten. Die Kommission kann das Format per Durchführungsrechtsakt festlegen (Art. 13 Abs. 24); ein solcher Rechtsakt lag nach unserer Prüfung am 9. Oktober 2026 nicht vor. Die SBOM wird der Marktüberwachungsbehörde auf begründetes Verlangen vorgelegt (Anhang VII Nr. 8); veröffentlichen müssen Sie sie nicht.
3. Technische Dokumentation erstellen (Anhang VII)
Die technische Dokumentation ist der schriftliche Nachweis, dass die grundlegenden Anforderungen erfüllt sind. Nach Anhang VII enthält sie unter anderem: eine allgemeine Produktbeschreibung; die Konzeptions-, Entwicklungs- und Herstellungsprozesse sowie die Verfahren zur Behandlung von Schwachstellen (Architektur, SBOM, CVD-Konzept, Verteilung von Updates); die Cybersicherheits-Risikobewertung mit Bezug auf die Anforderungen aus Anhang I; die Informationen, die bei der Festlegung des Unterstützungszeitraums berücksichtigt wurden; die angewandten Normen, Spezifikationen und Zertifizierungsschemata; Testberichte; und ein Exemplar der EU-Konformitätserklärung. Sie muss aktuell gehalten werden. Eine tiefergehende Struktur- und Inhaltsübersicht finden Sie in unserem Beitrag zur CRA technischen Dokumentation.
4. Konformitätsbewertung durchführen (Art. 32) - der klassenabhängige Weg
Wie die Konformität nachgewiesen wird, hängt von der Produktklasse ab. Der CRA kennt vier Stufen; der Bewertungsweg unterscheidet sich deutlich:
| Produktklasse | Bewertungsweg |
|---|---|
| Standard / nicht klassifiziert | Selbstbewertung (Modul A) - oder wahlweise B+C, H bzw. europäisches Zertifizierungsschema |
| Wichtig, Klasse I (Anhang III Klasse I) | Selbstbewertung nur, wenn harmonisierte Normen / gemeinsame Spezifikationen / ein europäisches Cybersicherheitszertifizierungsschema (mindestens Stufe „mittel“) vollständig angewandt werden; sonst Modul B (EU-Baumusterprüfung) + C oder Modul H |
| Wichtig, Klasse II (Anhang III Klasse II) | Immer Bewertung durch Dritte: Modul B+C, Modul H oder europäisches Schema mindestens „mittel“. Keine Selbstbewertung. |
| Kritisch (Anhang IV) | Europäisches Cybersicherheitszertifizierungsschema (VO 2019/881, mindestens „mittel“), soweit per delegiertem Rechtsakt nach Art. 8 Abs. 1 vorgeschrieben; sonst wie Klasse II |
Merkregel: In jedem Fall vorgesehen ist eine Bewertung durch Dritte für Klasse II und kritische Produkte; bei Klasse I immer dann, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema (mindestens Vertrauenswürdigkeitsstufe „mittel“) nicht vollständig angewandt werden. Produkte ohne Eintrag in Anhang III oder IV können sich selbst bewerten. „Alle Produkte brauchen eine notifizierte Stelle“ ist ein Irrtum. Welche Klasse Ihr Produkt trifft, behandelt unsere Seite zu den CRA-Produktklassen.
5. EU-Konformitätserklärung ausstellen (Art. 28) und CE anbringen (Art. 30)
Ist mit der Konformitätsbewertung nachgewiesen, dass die Anforderungen erfüllt sind, stellt der Hersteller die EU-Konformitätserklärung (Art. 28, Inhalt nach Anhang V) aus und übernimmt damit die Verantwortung für die Konformität. Sie identifiziert das Produkt und den Hersteller, erklärt die Konformität, nennt die angewandten Normen/Spezifikationen/Schemata und - wo einschlägig - die notifizierte Stelle (Name, Kennnummer, Verfahren, Bescheinigung) samt Unterschrift. Anschließend bringt der Hersteller die CE-Kennzeichnung (Art. 30) an. Die CE-Kennzeichnung ist die sichtbare Erklärung, dass das Produkt den einschlägigen Unionsvorschriften - hier dem CRA - entspricht. Nach dem CRA ist sie für Produkte erforderlich, die ab der allgemeinen Anwendbarkeit am 11. Dezember 2027 in Verkehr gebracht werden.
6. Meldepflichten (Art. 14) - seit 11. September 2026
Seit dem 11. September 2026 muss der Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkungen auf die Sicherheit des Produkts gleichzeitig an das als Koordinator benannte CSIRT und die ENISA melden, und zwar über die einheitliche Meldeplattform (Art. 16). Die Meldung ist mehrstufig, und die Fristen für den Abschlussbericht unterscheiden sich:
| Schritt | Frist |
|---|---|
| Frühwarnung | unverzüglich, spätestens 24 Stunden nach Kenntnis |
| Meldung | unverzüglich, spätestens 72 Stunden nach Kenntnis |
| Abschlussbericht - Schwachstellen | spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme zur Verfügung steht |
| Abschlussbericht - schwerwiegende Sicherheitsvorfälle | innerhalb eines Monats nach der Meldung |
Achtung: Die Abschlussfrist unterscheidet sich: 14 Tage (Schwachstelle) gegenüber einem Monat (Vorfall). Nicht „14 Tage für beides“.
Die Meldepflichten gelten auch für Produkte, die bereits auf dem Markt sind. Zusätzlich informiert der Hersteller die betroffenen Nutzer über die Schwachstelle oder den Vorfall und über mögliche Abhilfemaßnahmen (Art. 14 Abs. 8). Für Kleinst- und Kleinunternehmen sieht Art. 64 Abs. 10 eine Ausnahme beim Versäumen der 24-Stunden-Frühwarnung vor; wie weit sie reicht, ist eine Auslegungsfrage, weil Abs. 10 nur von den Absätzen 3 bis 9 abweicht, Verstöße gegen Art. 14 aber in Abs. 2 stehen (Erwägungsgrund 120 geht von Bußgeldfreiheit aus).
7. Unterstützungszeitraum und Aufbewahrung
Zwei Fristen sind zu unterscheiden:
- Unterstützungszeitraum ≥ 5 Jahre: Der Hersteller legt den Unterstützungszeitraum so fest, dass er die voraussichtliche Nutzungsdauer des Produkts widerspiegelt, und leistet in dieser Zeit Schwachstellenbehandlung und Sicherheitsupdates. Er beträgt mindestens fünf Jahre; kürzer ist er nur, wenn die voraussichtliche Nutzungsdauer kürzer ist (Art. 13 Abs. 8).
- Aufbewahrung ≥ 10 Jahre: Technische Dokumentation und EU-Konformitätserklärung sind mindestens zehn Jahre nach Inverkehrbringen aufzubewahren - bzw. für den Unterstützungszeitraum, je nachdem, was länger ist (Art. 13 Abs. 13).
8. Korrekturmaßnahmen, Rücknahme, Rückruf
Weiß der Hersteller oder hat er Grund zu der Annahme, dass ein Produkt oder seine Verfahren den grundlegenden Anforderungen nicht (mehr) genügen, muss er ab dem Inverkehrbringen und während des Unterstützungszeitraums unverzüglich Korrekturmaßnahmen ergreifen - das Produkt in Konformität bringen, vom Markt nehmen oder zurückrufen (Art. 13 Abs. 21). Auf begründetes Verlangen übermittelt er der Marktüberwachungsbehörde die Nachweise und arbeitet mit ihr zusammen (Art. 13 Abs. 22). Bei aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen informiert er zudem die betroffenen Nutzer (Art. 14 Abs. 8). So bleibt die Konformität über den gesamten Lebenszyklus erhalten und endet nicht mit dem Inverkehrbringen.
Pflichten-Checkliste Hersteller
- Anwendbarkeit klären: Ist das Produkt ein Produkt mit digitalen Elementen im CRA-Anwendungsbereich? In welche Produktklasse fällt es?
- Cybersicherheits-Risikobewertung durchführen und auf Anhang I abbilden.
- Produkt nach Anhang I Teil I konzipieren und entwickeln, mit sicherer Standardkonfiguration.
- Schwachstellen-Prozess nach Anhang I Teil II aufbauen: SBOM, CVD-Strategie mit Kontaktadresse, sichere und kostenlose Update-Verteilung.
- Technische Dokumentation nach Anhang VII erstellen und aktuell halten.
- Konformitätsbewertung nach Art. 32 klassengerecht durchführen (Selbstbewertung oder notifizierte Stelle).
- EU-Konformitätserklärung (Art. 28) ausstellen und CE-Kennzeichnung (Art. 30) anbringen.
- Meldeprozess nach Art. 14 einrichten (Frühwarnung unverzüglich, spätestens nach 24 Stunden; Meldung nach 72 Stunden; Abschlussbericht 14 Tage nach verfügbarer Korrektur- oder Risikominderungsmaßnahme bzw. einen Monat nach der Meldung), Pflicht seit 11. September 2026.
- Unterstützungszeitraum (≥ 5 Jahre) festlegen und angeben; Aufbewahrung (≥ 10 Jahre) sicherstellen.
- Prozess für Korrekturmaßnahmen, Rücknahme und Rückruf etablieren.
Fahrplan bis zum 11. Dezember 2027
Die allgemeine Anwendbarkeit beginnt am 11. Dezember 2027. Die substanziellen Aufgaben (Risikobewertung, Schwachstellen-Prozess, Dokumentation) brauchen Vorlauf, und die Meldepflichten gelten bereits seit dem 11. September 2026.
- Sofort: Meldeprozess nach Art. 14 einsatzbereit haben (Pflicht seit 11.09.2026); Produkt-Rollen-Register und Klassifizierung abschließen.
- Bis Anfang 2027: Risikobewertung je Produkt durchführen; Schwachstellen-Management inkl. SBOM und CVD-Strategie aufbauen.
- Jetzt bis 2027: Grundlegende Anforderungen umsetzen; technische Dokumentation nach Anhang VII schreiben; passenden Konformitätsweg wählen und für Klasse II, kritische Produkte und Klasse I ohne vollständig angewandte harmonisierte Normen eine notifizierte Stelle frühzeitig anfragen.
- Bis 11.12.2027: Konformitätsbewertung abschließen, EU-Konformitätserklärung ausstellen, CE anbringen.
Wo Sie im Portfolio die Herstellerlast tragen und wo nur die Torwächter-Rolle, zeigt der Vergleich der CRA-Rollen. Eine erste Orientierung je Produkt gibt unsere Betroffenheitsprüfung.
Hinweis: Diese Ausführungen sind allgemeine technisch-organisatorische Information, keine Rechtsberatung im Sinne des RDG. Konkrete Pflichten, Produktklassen und Fristen hängen vom Einzelfall ab und können sich durch Leitlinien und Durchführungsrechtsakte der Kommission ändern.
Häufige Fragen
Welche Pflichten hat ein Hersteller unter dem CRA?+
Braucht jeder Hersteller eine notifizierte Stelle (Notified Body)?+
Schreibt der CRA ein bestimmtes SBOM-Format vor?+
Wie lange muss ein Hersteller Support leisten und Unterlagen aufbewahren?+
Ab wann gelten die Melde- und Herstellerpflichten?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).