
Stand: 2026-10-09
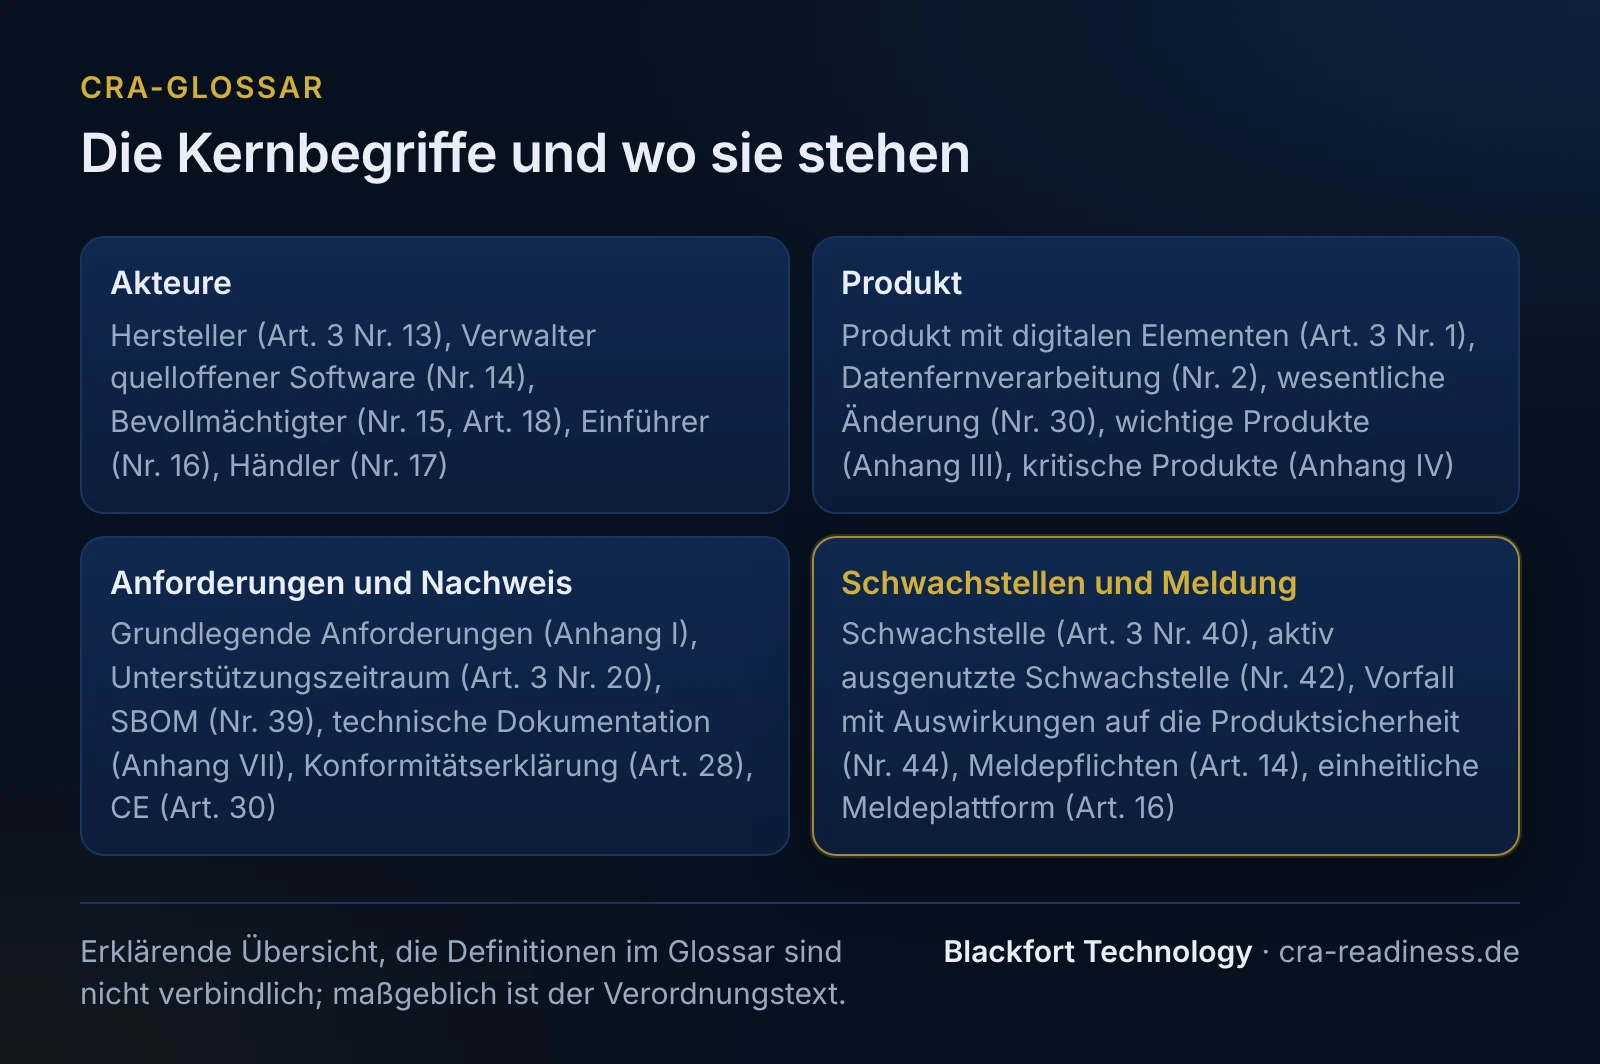
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) bringt eine eigene Fachsprache mit - von „Produkt mit digitalen Elementen“ über „Modul H“ bis „einheitliche Meldeplattform“. Dieses Glossar erklärt die rund zwei Dutzend wichtigsten Begriffe kompakt und in alphabetischer Reihenfolge, jeweils mit Verweis auf den einschlägigen Artikel oder Anhang. Es handelt sich um allgemeine technisch-organisatorische Erläuterungen, nicht um Rechtsberatung; die Definitionen sind erklärend, nicht verbindlich.
Anhang I (grundlegende Anforderungen)
Anhang I ist das materielle Herzstück des CRA. Teil I listet die grundlegenden Cybersicherheitsanforderungen an das Produkt selbst (u. a. sichere Standardkonfiguration, Angriffsflächen-Minimierung, Schutz von Vertraulichkeit und Integrität). Teil II beschreibt die Anforderungen an die Schwachstellenbehandlung über den gesamten Support-Zeitraum. Verstöße gegen Anhang I liegen im höchsten Bußgeldrahmen (bis 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist, Art. 64 Abs. 2).
Anhang III (wichtige Produkte, Klasse I/II)
Anhang III listet die „wichtigen“ Produkte mit erhöhtem Risiko. Klasse I umfasst z. B. Passwortmanager, Browser, VPNs, Antimalware, Netzwerkmanagement, SIEM, Betriebssysteme sowie Router/Modems/Switches. Klasse II ist strenger und umfasst Hypervisoren und Container-Laufzeiten, Firewalls/IDS/IPS sowie manipulationssichere Mikroprozessoren. Details zur Einordnung finden Sie unter CRA-Produktklassen.
Anhang IV (kritische Produkte)
Anhang IV benennt die „kritischen“ Produkte: Hardwaregeräte mit Sicherheitsboxen wie Hardware-Sicherheitsmodule (HSM), Smart-Meter-Gateways und andere Geräte für fortgeschrittene Sicherheitszwecke einschließlich sicherer Kryptoverarbeitung sowie Chipkarten und ähnliche Geräte einschließlich Sicherheitselementen (Secure Elements). Per delegiertem Rechtsakt kann die Kommission für diese Kategorien ein europäisches Cybersicherheitszertifikat mindestens der Vertrauenswürdigkeitsstufe „mittel“ vorschreiben (Art. 8 Abs. 1, Art. 32 Abs. 4). Die technischen Kategoriebeschreibungen liefert die Durchführungsverordnung (EU) 2025/2392.
Anhang VII (Technische Dokumentation)
Anhang VII definiert den Inhalt der technischen Dokumentation: Produktbeschreibung, Design-, Entwicklungs- und Produktionsprozesse, Schwachstellenbehandlung inkl. Architektur, SBOM und CVD-Policy, die auf Anhang I abgebildete Risikobewertung, Angaben zum Support-Zeitraum, angewandte Normen sowie eine Kopie der EU-Konformitätserklärung. Sie ist mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums aufzubewahren, je nachdem, was länger ist.
Bevollmächtigter (Authorised Representative)
Ein Bevollmächtigter (Art. 18) ist eine in der EU niedergelassene Person, die ein Hersteller per schriftlichem Mandat benennt. Er hält die EU-Konformitätserklärung und die technische Dokumentation für Behörden bereit und wirkt bei bestimmten Pflichten mit. Er kann jedoch die Kernpflichten des Herstellers nicht übernehmen: Konzeption nach Anhang I, Risikobewertung, Schwachstellenbehandlung, das Erstellen der technischen Dokumentation und die Konformität in der Serienfertigung bleiben beim Hersteller (Art. 18 Abs. 2).
CE-Kennzeichnung
Die CE-Kennzeichnung (Art. 30) bringt der Hersteller an, um zu erklären, dass das Produkt die grundlegenden Anforderungen des CRA erfüllt. Sie darf erst nach erfolgreicher Konformitätsbewertung, Erstellung der technischen Dokumentation und Ausstellung der EU-Konformitätserklärung angebracht werden. Die CE-Pflicht wird mit der allgemeinen Anwendung des CRA am 11. Dezember 2027 wirksam.
Coordinated Vulnerability Disclosure (CVD)
Coordinated Vulnerability Disclosure ist ein geordneter Prozess, über den Sicherheitsforscher und Dritte Schwachstellen an den Hersteller melden können, bevor diese öffentlich werden. Der CRA macht eine CVD-Policy für Hersteller verbindlich (Anhang I Teil II); dazu gehört eine Kontaktadresse für Meldungen. Bereits behobene Schwachstellen werden öffentlich offengelegt, sobald ein Update verfügbar ist; in begründeten Fällen kann die Veröffentlichung aufgeschoben werden, bis Nutzer den Patch einspielen konnten (Anhang I Teil II Nr. 4).
CSIRT
Ein CSIRT (Computer Security Incident Response Team) ist die von jedem Mitgliedstaat nach NIS2 benannte behördliche Reaktionsstelle. Im CRA fungiert das koordinierende CSIRT als Empfänger der Herstellermeldungen nach Art. 14 - gemeinsam mit der ENISA über die einheitliche Meldeplattform. Welches als Koordinator benannte CSIRT zuständig ist, richtet sich nach Art. 14 Abs. 7, in der Regel nach dem Mitgliedstaat der Hauptniederlassung in der Union.
Datenfernverarbeitung (remote data processing)
Datenfernverarbeitung (Art. 3 Nr. 2) meint entfernt stattfindende Datenverarbeitung, etwa in Cloud oder Backend, deren Software der Hersteller selbst oder unter seiner Verantwortung konzipiert und entwickelt hat und ohne die das Produkt eine seiner Funktionen nicht erfüllen könnte. Solche integralen Fernverarbeitungslösungen sind als Teil des Produkts mit digitalen Elementen im Anwendungsbereich des CRA. Reine, eigenständige SaaS-Angebote sind dagegen grundsätzlich nicht erfasst (siehe NIS2).
Einführer (Importeur)
Ein Einführer (Art. 19), im Sprachgebrauch auch Importeur, ist in der EU niedergelassen und bringt Produkte unter dem Namen oder der Marke eines außerhalb der EU niedergelassenen Herstellers in der EU in Verkehr (Art. 3 Nr. 16). Er darf nur konforme Produkte in Verkehr bringen und prüft, dass die Konformitätsbewertung durchgeführt, die technische Dokumentation erstellt und die CE-Kennzeichnung angebracht wurde. Er führt selbst keine Konformitätsbewertung durch, informiert aber Hersteller über Schwachstellen und Behörden über erhebliche Risiken.
Einheitliche Meldeplattform (ENISA, Single Reporting Platform)
Die einheitliche Meldeplattform (Art. 16) ist die von der ENISA eingerichtete und betriebene Plattform, über die Hersteller ihre Meldungen nach Art. 14 einreichen. Gemeldet wird über den Endpunkt des zuständigen, als Koordinator benannten CSIRT; die Meldung ist gleichzeitig für die ENISA zugänglich (Art. 14 Abs. 7). Die Meldepflichten, für die sie eingerichtet wird, gelten seit dem 11. September 2026.
EU-Konformitätserklärung
Die EU-Konformitätserklärung (Art. 28, Anhang V) ist das Dokument, in dem der Hersteller in alleiniger Verantwortung erklärt, dass das Produkt die grundlegenden Anforderungen erfüllt. Sie nennt u. a. Produktidentifikation, Hersteller bzw. Bevollmächtigten, angewandte Normen und - soweit einschlägig - die notifizierte Stelle mit Verfahren und Bescheinigung. Sie ist gemeinsam mit der technischen Dokumentation aufzubewahren.
Harmonisierte Normen
Harmonisierte Normen sind europäische Normen, die auf Antrag der Kommission erarbeitet werden. Ist ihre Fundstelle im Amtsblatt veröffentlicht, wird die Konformität mit den von ihnen abgedeckten Anforderungen vermutet, soweit sie angewandt werden (Art. 27 Abs. 1). Werden sie (oder gemeinsame Spezifikationen bzw. ein europäisches Cybersicherheitszertifizierungsschema mindestens der Stufe „mittel“) für ein Klasse-I-Produkt vollständig angewandt, genügt die Selbstbewertung nach Modul A (Art. 32 Abs. 2). Fehlen sie oder werden sie nur teilweise angewandt, ist bei Klasse I eine Drittprüfung nach Modul B+C oder H erforderlich.
Händler (Distributor)
Ein Händler (Art. 20) stellt ein Produkt auf dem Markt bereit, ohne Hersteller oder Einführer zu sein. Er handelt mit gebührender Sorgfalt, prüft insbesondere das Vorhandensein der CE-Kennzeichnung und dass Hersteller bzw. Einführer ihre Pflichten erfüllt haben. Er darf nicht-konforme Produkte nicht bereitstellen, leitet Korrekturmaßnahmen ein und informiert die Beteiligten.
Hersteller (Manufacturer)
Der Hersteller (Art. 13) trägt die Hauptlast der CRA-Pflichten: Erfüllung von Anhang I Teil I, Schwachstellenbehandlung nach Teil II, Risikobewertung, technische Dokumentation (Anhang VII), Konformitätsbewertung (Art. 32), EU-Konformitätserklärung (Art. 28), CE-Kennzeichnung (Art. 30) und Meldungen (Art. 14). Den Unterstützungszeitraum legt er so fest, dass er die voraussichtliche Nutzungsdauer widerspiegelt, mindestens fünf Jahre (kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer).
Konformitätsbewertung
Die Konformitätsbewertung (Art. 32, Anhang VIII) ist das Verfahren, mit dem nachgewiesen wird, dass ein Produkt die grundlegenden Anforderungen erfüllt. Der zulässige Weg hängt von der Produktklasse ab: Standardprodukte bewerten sich selbst (Modul A), Klasse-I-Produkte nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Schemas mindestens der Stufe „mittel“, sonst mit Bewertung durch Dritte; Klasse-II- und kritische Produkte erfordern stets eine Bewertung durch Dritte. Eine erste Orientierung je Produkt gibt die Betroffenheitsprüfung.
Marktüberwachung
Die Marktüberwachung liegt bei den von den Mitgliedstaaten benannten Behörden, die die Einhaltung des CRA prüfen und durchsetzen. Sie können technische Dokumentation und SBOM auf begründetes Ersuchen anfordern, Korrekturmaßnahmen verlangen und nicht-konforme Produkte vom Markt nehmen. Falsche, unvollständige oder irreführende Angaben auf ein Auskunftsverlangen von Marktüberwachungsbehörden oder notifizierten Stellen können mit bis zu 5 Mio. € oder 1 % des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist (Art. 64 Abs. 4).
Meldepflicht (Art. 14)
Nach Art. 14 muss der Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle an das koordinierende CSIRT und die ENISA melden. Gemeldet werden aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkung auf die Sicherheit des Produkts. Die Fristen sind gestaffelt: Frühwarnung unverzüglich, spätestens nach 24 Stunden, Meldung spätestens nach 72 Stunden, Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme (Schwachstelle) bzw. einen Monat nach der Meldung (Vorfall). Die Meldepflichten gelten seit dem 11. September 2026.
Module A / B+C / H
Die Module bezeichnen die verschiedenen Verfahren der Konformitätsbewertung. Modul A ist die interne Selbstbewertung ohne notifizierte Stelle. Modul B (EU-Baumusterprüfung durch eine notifizierte Stelle) wird mit Modul C (Konformität mit der Bauart) kombiniert; Modul H bewertet das gesamte Qualitätssicherungssystem. Klasse-II- und kritische Produkte müssen stets B+C oder H (bzw. ein Zertifizierungsschema) durchlaufen.
NIS2 (Abgrenzung)
NIS2 (Richtlinie (EU) 2022/2555, in Deutschland umgesetzt durch das BSI-Gesetz vom 2. Dezember 2025) regelt die Cybersicherheit von Einrichtungen und ihren Diensten; Produkte regelt der CRA. Beide ergänzen sich: Eigenständige SaaS- und reine Cloud-Dienste fallen grundsätzlich nicht unter den CRA. Für Cloud-Computing-Dienste gilt NIS2, in der Regel erst ab der Größe eines mittleren Unternehmens (Erwägungsgrund 12 CRA). Eine Fernverarbeitung ist nur dann vom CRA erfasst, wenn sie integraler Bestandteil eines Produkts mit digitalen Elementen ist.
Notifizierte Stelle (benannte Stelle, Notified Body)
Eine notifizierte Stelle ist eine nach Art. 43 benannte und der Kommission notifizierte Konformitätsbewertungsstelle, die Prüfungen nach Modul B (EU-Baumusterprüfung) oder Modul H vornimmt. Für Produkte der Klasse II (Anhang III) und kritische Produkte (Anhang IV) ist in jedem Fall eine Bewertung durch Dritte vorgesehen: durch eine notifizierte Stelle (Modul B und C oder Modul H) oder über ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“. Für Klasse I ist eine notifizierte Stelle nur nötig, wenn weder harmonisierte Normen noch gemeinsame Spezifikationen noch ein europäisches Schema (mindestens Stufe „mittel“) vollständig angewandt werden; Produkte der Standardkategorie bewerten sich selbst. Die Vorschriften zu notifizierten Stellen (Art. 35-51) gelten bereits seit dem 11. Juni 2026.
Open-Source-Steward (Verwalter quelloffener Software)
Ein Open-Source-Steward, im Verordnungstext „Verwalter quelloffener Software“ (Art. 24, Definition Art. 3 Nr. 14), ist eine juristische Person, die die Entwicklung freier und quelloffener Produkte mit digitalen Elementen systematisch und mit Blick auf kommerzielle Tätigkeit unterstützt, selbst aber kein Hersteller ist. Es gilt ein Light-Touch-Regime: dokumentierte Cybersicherheitsstrategie, Zusammenarbeit mit Behörden und ein begrenzter Ausschnitt der Meldepflichten. Steward-Pflichten lösen keine CE-Kennzeichnung aus. Von den Geldbußen nach Art. 64 Abs. 3 bis 9 sind Stewards ausgenommen (Abs. 10 Buchst. b); ob das auch für Meldeverstöße nach Abs. 2 gilt, ist nach dem Wortlaut offen, Erwägungsgrund 120 spricht dafür.
Produkt mit digitalen Elementen (PDE)
Ein Produkt mit digitalen Elementen (Art. 3 Nr. 1) ist ein Software- oder Hardwareprodukt einschließlich seiner Datenfernverarbeitungslösungen sowie separat in Verkehr gebrachter Komponenten. Voraussetzung für die Anwendung ist, dass der bestimmungsgemäße Zweck oder die vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1). Der PDE ist der zentrale Anknüpfungspunkt des gesamten CRA.
SBOM (Software Bill of Materials)
Eine SBOM ist ein maschinenlesbares Verzeichnis der Softwarebestandteile eines Produkts. Anhang I Teil II verlangt eine SBOM in einem gängigen, maschinenlesbaren Format, das mindestens die Top-Level-Abhängigkeiten abdeckt. Die Verordnung schreibt kein konkretes Format vor. Beispiele für maschinenlesbare Formate sind CycloneDX und SPDX (ISO/IEC 5962); für die Anforderung zählt der Inhalt, also mindestens die obersten Abhängigkeiten. Die SBOM ist ein Nachweis für Behörden auf begründetes Ersuchen, keine Pflicht zur öffentlichen Veröffentlichung.
Schwachstellenbehandlung (Anhang I Teil II)
Die Schwachstellenbehandlung umfasst die Pflichten über den gesamten Support-Zeitraum: Schwachstellen und Komponenten identifizieren und dokumentieren (inkl. SBOM), ohne Verzögerung durch Sicherheitsupdates beheben, regelmäßig testen, behobene Schwachstellen offenlegen (Aufschub in begründeten Fällen möglich, bis Nutzer den Patch einspielen konnten) und eine CVD-Policy umsetzen. Sicherheitsupdates sind unverzüglich und kostenlos zu verbreiten (abweichende Vereinbarung bei maßgeschneiderten Produkten für gewerbliche Nutzer möglich) und, soweit technisch machbar, von Funktionsupdates zu trennen.
Support-Zeitraum (Unterstützungszeitraum)
Der Support-Zeitraum, im Verordnungstext „Unterstützungszeitraum“, ist die Zeitspanne, in der der Hersteller Schwachstellen behandeln und Sicherheitsupdates bereitstellen muss. Der Hersteller legt ihn so fest, dass er die voraussichtliche Nutzungsdauer widerspiegelt; er beträgt mindestens fünf Jahre, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer (Art. 13 Abs. 8). Technische Dokumentation und EU-Konformitätserklärung sind mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums aufzubewahren, je nachdem, was länger ist.
Technische Dokumentation
Die technische Dokumentation ist der schriftliche Nachweis der Konformität und folgt inhaltlich Anhang VII (siehe eigener Eintrag oben). Sie bildet die Grundlage für Konformitätsbewertung, EU-Konformitätserklärung und CE-Kennzeichnung. Marktüberwachungsbehörden können sie auf begründetes Ersuchen anfordern.
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).