
Stand: 2026-10-09
Drei EU-Rechtsakte zur Cybersicherheit werden leicht verwechselt: der Cyber Resilience Act (CRA), die NIS2-Richtlinie und die DORA-Verordnung. Sie überschneiden sich thematisch, verfolgen aber unterschiedliche Regelungsgegenstände. Der wichtigste Merksatz vorweg: Der CRA reguliert Produkte, NIS2 und DORA regulieren Organisationen. Wer diese Ebenen sauber trennt, ordnet die eigene Betroffenheit deutlich zielsicherer ein.
Kurz gesagt: Der CRA (Verordnung (EU) 2024/2847) betrifft, wer Produkte mit digitalen Elementen in Verkehr bringt. NIS2 (Richtlinie (EU) 2022/2555) betrifft, wer eine wesentliche oder wichtige Einrichtung betreibt. DORA (Verordnung (EU) 2022/2554) betrifft Finanzunternehmen und deren IKT-Drittdienstleister. Ein Unternehmen kann von mehreren gleichzeitig erfasst sein.
Der CRA: Produktregulierung mit CE-Kennzeichnung
Der Cyber Resilience Act - Verordnung (EU) 2024/2847 - ist eine horizontale Produktregulierung. Er stellt Cybersicherheitsanforderungen an Produkte mit digitalen Elementen (Software und Hardware mit direkter oder indirekter Datenverbindung zu einem Gerät oder Netz). Adressaten sind Wirtschaftsakteure entlang der Lieferkette: Hersteller, Einführer (Importeure) und Händler.
Der Hersteller muss die grundlegenden Anforderungen aus Anhang I erfüllen, ein Konformitätsbewertungsverfahren durchlaufen, technische Dokumentation erstellen, eine EU-Konformitätserklärung ausstellen und die CE-Kennzeichnung anbringen. Über den gesamten Unterstützungszeitraum (mindestens fünf Jahre, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer, Art. 13 Abs. 8) sind Schwachstellen nach Anhang I Teil II zu behandeln, einschließlich einer SBOM (Software Bill of Materials) und einer verpflichtenden Strategie zur koordinierten Offenlegung von Schwachstellen (CVD). Für Einführer und Händler gelten abgestufte Prüf- und Sorgfaltspflichten (Art. 19 und 20). Sie führen keine eigene Konformitätsbewertung durch. Der Einführer bringt nur konforme Produkte in Verkehr und stellt vorher unter anderem sicher, dass Konformitätsbewertung, technische Dokumentation und CE-Kennzeichnung vorliegen; der Händler prüft vor der Bereitstellung insbesondere die CE-Kennzeichnung und ob Hersteller und Einführer ihre Pflichten erfüllt haben.
Nicht jedes Produkt braucht eine notifizierte Stelle: Produkte der Standardkategorie durchlaufen eine Selbstbewertung (Modul A). Bei wichtigen Produkten der Klasse I genügt Modul A nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“ vollständig angewandt werden (Art. 32 Abs. 2). Für Klasse II ist immer eine Drittprüfung nötig: Modul B+C oder H mit notifizierter Stelle oder, sofern verfügbar, ein europäisches Cybersicherheitszertifikat mindestens der Stufe „mittel“ (Art. 32 Abs. 3). Kritische Produkte nach Anhang IV brauchen ein vorgeschriebenes europäisches Zertifizierungsschema (Art. 8 Abs. 1), sonst gelten die Wege der Klasse II (Art. 32 Abs. 4). Der CRA ist damit horizontal und zugleich risikoabgestuft: je sicherheitsrelevanter die Produktfunktion, desto strenger der Konformitätsweg.
Der CRA gilt gestaffelt: Inkrafttreten am 10. Dezember 2024, die Meldepflichten nach Art. 14 seit dem 11. September 2026, die allgemeine Anwendung mit Konformitätsbewertung und CE-Kennzeichnung ab dem 11. Dezember 2027. Kein Datum aus 2024 oder 2025 ist ein Compliance-Stichtag für die materiellen Produktpflichten. Details dazu auf unserer Seite zum Cyber Resilience Act.
NIS2: Organisations- statt Produktregulierung
Die NIS2-Richtlinie - Richtlinie (EU) 2022/2555 - richtet sich an Einrichtungen, also an Unternehmen und Organisationen, die in bestimmten Sektoren Dienste erbringen oder Tätigkeiten ausüben. Sie unterscheidet wesentliche und wichtige Einrichtungen in den Sektoren ihrer Anhänge I und II, etwa Energie, Verkehr, Gesundheitswesen, Trinkwasser, digitale Infrastruktur, Verwaltung von IKT-Diensten und öffentliche Verwaltung. Erfasst sind grundsätzlich Einrichtungen ab der Größe mittlerer Unternehmen; für einige Diensteanbieter gilt NIS2 unabhängig von der Größe (Art. 2 Abs. 1 und 2). Als Richtlinie muss NIS2 in nationales Recht umgesetzt werden; die Umsetzungsfrist lief am 17. Oktober 2024 aus. In Deutschland ist NIS2 durch das neu gefasste BSI-Gesetz vom 2. Dezember 2025 umgesetzt (BGBl. 2025 I Nr. 301); es spricht von besonders wichtigen und wichtigen Einrichtungen (§ 28 BSIG).
Im Zentrum stehen organisatorische Pflichten: Risikomanagement, technische und organisatorische Maßnahmen, Lieferkettensicherheit, Governance-Verantwortung der Leitung sowie Meldepflichten für erhebliche Sicherheitsvorfälle. NIS2 verlangt keine CE-Kennzeichnung und bewertet keine einzelnen Produkte auf Konformität - es geht um das Sicherheitsniveau des Betriebs.
Wichtig für die Abgrenzung: Eigenständige SaaS- oder Cloud-Dienste fallen grundsätzlich nicht unter den CRA. Der CRA erfasst Cloud/Backend nur, wenn es als Datenfernverarbeitung zu einem Produkt mit digitalen Elementen gehört: Der Hersteller hat die Software dafür selbst oder unter seiner Verantwortung entwickelt, und ohne sie könnte das Produkt eine seiner Funktionen nicht erfüllen (Art. 3 Nr. 2, Erwägungsgrund 12 CRA). Ob der Anbieter eines Cloud-Dienstes unter NIS2 fällt, hängt davon ab, ob er als Einrichtung eines NIS2-Sektors die Größenschwellen erreicht, etwa als Anbieter von Cloud-Computing-Diensten (Art. 2 NIS2, Erwägungsgrund 12 CRA). Zur Abgrenzung der Datenfernverarbeitung sieht Art. 26 Abs. 2 Buchst. a CRA Leitlinien der Kommission vor.
DORA: sektorspezifisch für den Finanzsektor
Die DORA-Verordnung - Verordnung (EU) 2022/2554, „Digital Operational Resilience Act“ - ist sektorspezifisch. Sie richtet sich an Finanzunternehmen (Banken, Versicherungen, Wertpapierfirmen, Zahlungsinstitute, Krypto-Dienstleister und weitere Kategorien) und deren IKT-Drittdienstleister. Ziel ist die digitale operationelle Resilienz: die Fähigkeit, IKT-Störungen zu widerstehen, auf sie zu reagieren und sich zu erholen.
DORA gilt als unmittelbar anwendbare Verordnung seit dem 17. Januar 2025 - ohne nationale Umsetzung. Sie verlangt ein IKT-Risikomanagement-Rahmenwerk, Vorfallmeldung, Resilienztests, das Management von Drittparteienrisiken (inklusive eines Informationsregisters) und schafft einen EU-Aufsichtsrahmen für kritische IKT-Drittdienstleister. NIS2 erfasst Einrichtungen sektorübergreifend; DORA ist auf den Finanzsektor zugeschnitten und dort detaillierter. Für Finanzunternehmen gilt DORA als sektorspezifischer Rechtsakt im Sinne von Art. 4 NIS2: Beim IKT-Risikomanagement und bei der Meldung IKT-bezogener Vorfälle gelten die DORA-Regeln anstelle der NIS2-Bestimmungen (Erwägungsgrund 28 NIS2). In Deutschland nimmt § 28 Abs. 6 BSIG Finanzunternehmen nach DORA unter anderem von den Risikomanagement- und Meldepflichten des BSI-Gesetzes aus.
Die Vergleichstabelle
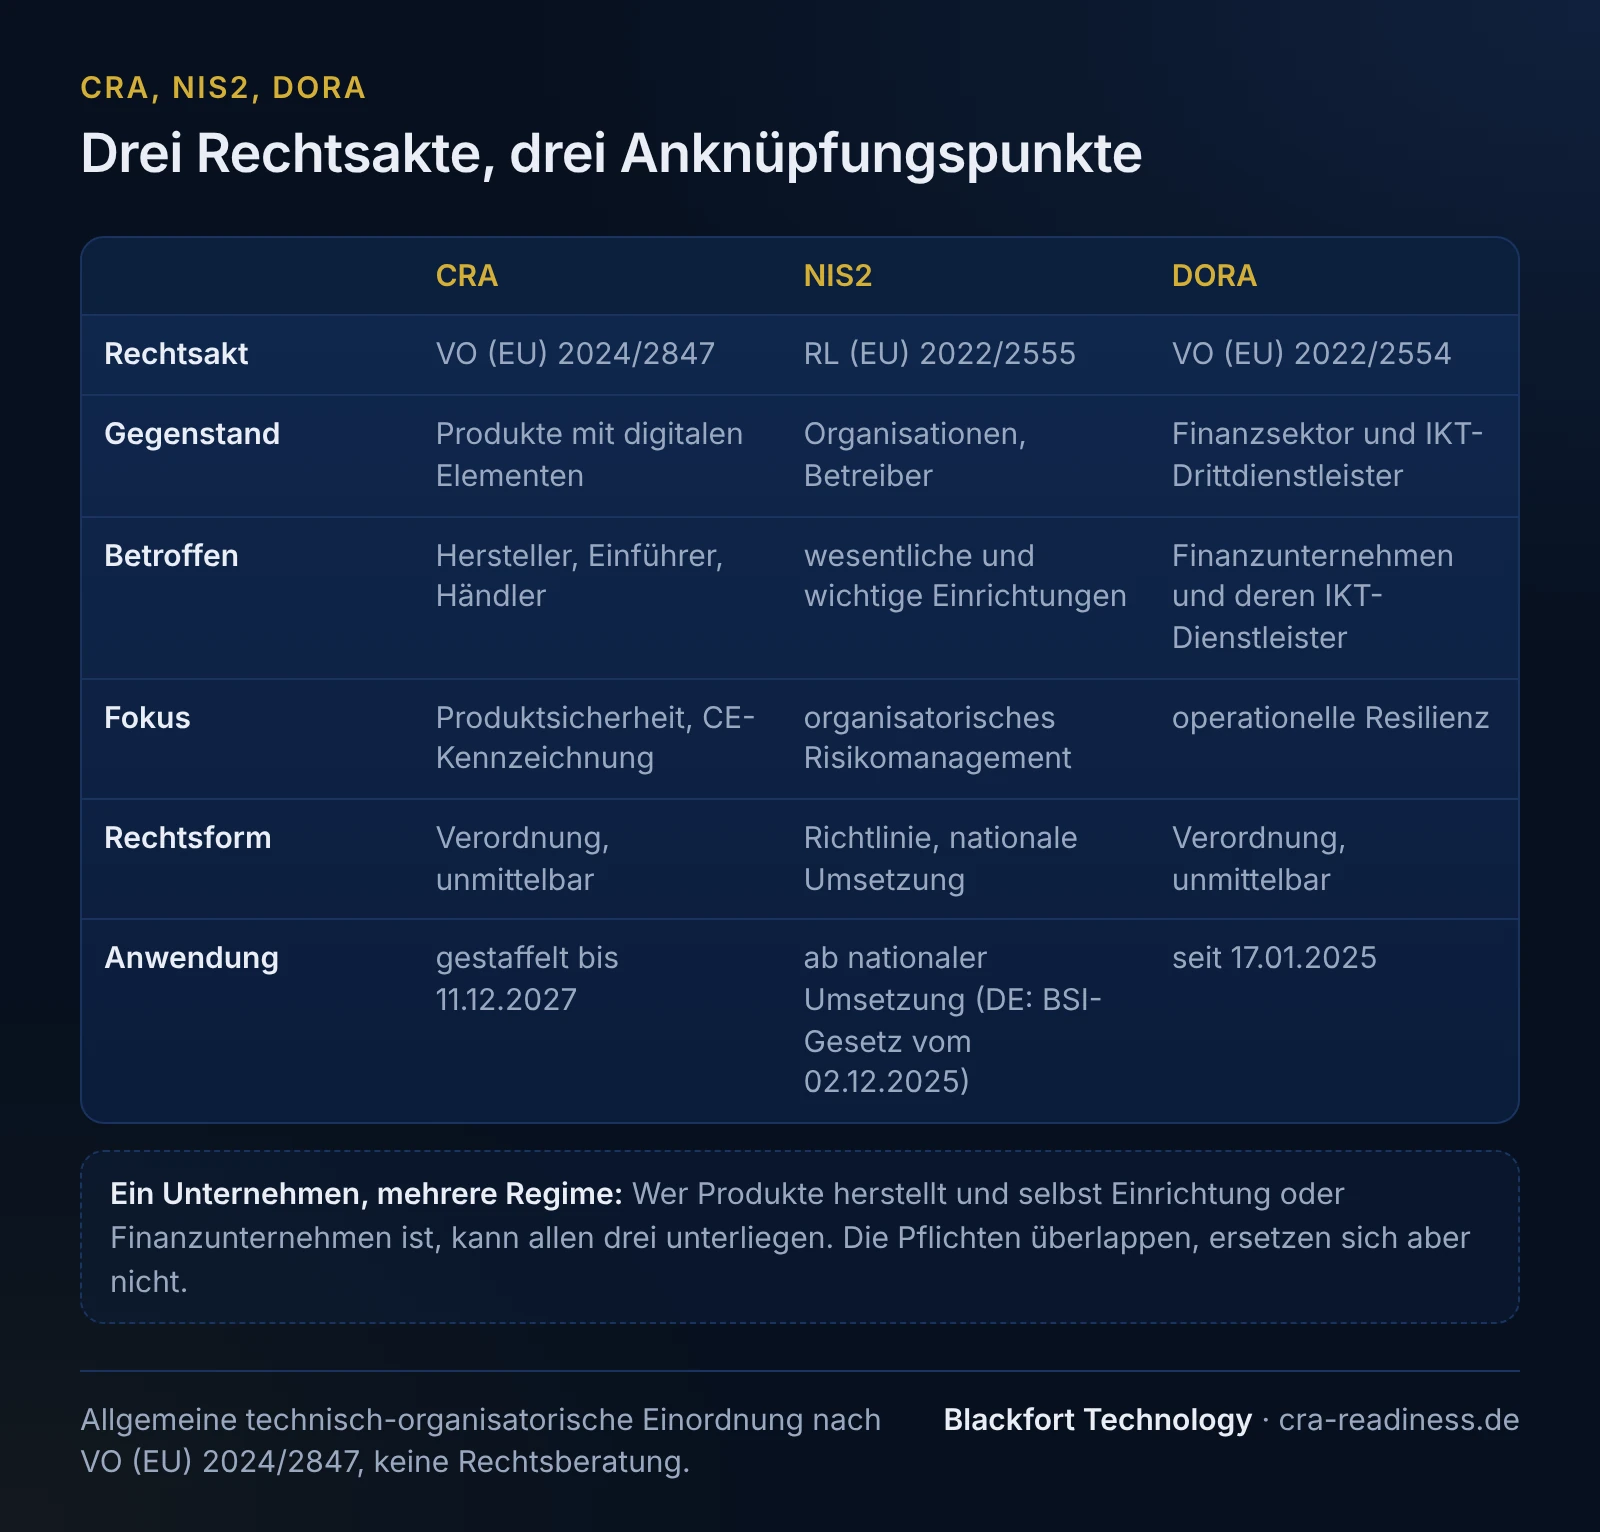
| Kriterium | CRA | NIS2 | DORA |
|---|---|---|---|
| Rechtsakt | Verordnung (EU) 2024/2847 | Richtlinie (EU) 2022/2555 | Verordnung (EU) 2022/2554 |
| Regelungsgegenstand | Produkte mit digitalen Elementen | Organisationen / Betreiber | Finanzsektor + IKT-Drittdienstleister |
| Wer ist betroffen? | Hersteller, Einführer, Händler | Wesentliche & wichtige Einrichtungen | Finanzunternehmen & deren IKT-Dienstleister |
| Fokus | Produktsicherheit, CE-Kennzeichnung | Organisatorisches Risikomanagement | Operationelle Resilienz |
| Rechtsform | Verordnung (unmittelbar) | Richtlinie (nationale Umsetzung) | Verordnung (unmittelbar) |
| Anwendung | gestaffelt bis 11.12.2027 | ab nationaler Umsetzung (DE: BSI-Gesetz vom 2.12.2025) | seit 17.01.2025 |
Ein Unternehmen, mehrere Regime
Die Rechtsakte schließen sich nicht aus - sie überlagern sich. Typische Konstellationen:
- Ein Hersteller vernetzter Geräte, der zugleich als mittleres oder großes Unternehmen eine wichtige Einrichtung im Sinne von NIS2 ist, muss seine Produkte nach dem CRA konformitätsbewerten und seinen Betrieb nach NIS2 absichern.
- Eine Bank unterliegt DORA für ihre operationelle Resilienz; bringt sie eigene Software- oder Hardware-Produkte in Verkehr, kann zusätzlich der CRA greifen.
- Ein IKT-Dienstleister kann zugleich von DORA (vertraglich über seine Kunden aus dem Finanzsektor, als kritischer IKT-Drittdienstleister auch direkt über die EU-Aufsicht), von NIS2 (wenn er selbst als Einrichtung erfasst ist) und vom CRA (für ausgelieferte Produkte) betroffen sein.
Ein Denkfehler, den es zu vermeiden gilt: Produktregulierung (CRA) mit Organisationsregulierung (NIS2/DORA) zu verwechseln. Der CRA fragt: „Ist mein Produkt sicher und CE-konform?“ NIS2 und DORA fragen: „Ist meine Organisation ausreichend widerstandsfähig?“ Beides kann gleichzeitig zutreffen - die Pflichten ersetzen einander nicht.
Ob der CRA für Ihre Produkte gilt, können Sie mit unserer Seite zur CRA-Betroffenheit einordnen; ob NIS2 oder DORA für Ihr Unternehmen gelten, klärt Ihre Rechtsabteilung oder Kanzlei. Speziell für kleinere Unternehmen haben wir die Erleichterungen und Besonderheiten auf der Seite für KMU zusammengestellt. Diese Informationen sind allgemeiner technisch-organisatorischer Natur und ersetzen keine Rechtsberatung im Einzelfall.
Häufige Fragen
Was ist der Hauptunterschied zwischen CRA, NIS2 und DORA?+
Kann ein Unternehmen von mehreren dieser Rechtsakte gleichzeitig betroffen sein?+
Fällt ein reiner SaaS- oder Cloud-Dienst unter den CRA oder unter NIS2?+
Ab wann gelten die drei Rechtsakte jeweils?+
Warum ist es wichtig, Produkt- und Organisationsregulierung zu trennen?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Richtlinie (EU) 2022/2555 (NIS2) - Europäische Kommission
- Verordnung (EU) 2022/2554 (DORA) - EUR-Lex
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- EIOPA - Verordnung über die digitale operationale Resilienz (DORA)
- Richtlinie (EU) 2022/2555 (NIS2) - EUR-Lex
- BSI-Gesetz (BSIG 2025, deutsche NIS2-Umsetzung)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).