
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) verlangt cybersichere Produkte mit digitalen Elementen und hinterlegt diese Pflichten mit einem gestaffelten Sanktionsrahmen. Dieser findet sich in Artikel 64 und definiert Höchstbeträge für Verstöße. Wer die Größenordnung der möglichen Bußgelder kennt, kann den Aufwand für CRA-Konformität betriebswirtschaftlich richtig einordnen. Dieser Beitrag ordnet die Regelungen technisch-organisatorisch ein; er ersetzt keine Rechtsberatung.
Das Grundprinzip: „bis zu“ und „je nachdem, welcher Betrag höher ist“
Artikel 64 arbeitet mit drei Sanktionsstufen. Jede Stufe nennt sowohl einen absoluten Euro-Betrag als auch einen Prozentsatz des gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres. Verhängt werden kann jeweils bis zu dem höheren der beiden Werte. Für umsatzstarke Konzerne wirkt also der Prozentsatz als Obergrenze, für kleinere Unternehmen der feste Euro-Betrag. Es handelt sich um Maxima - die tatsächliche Höhe legen die zuständigen Behörden im Einzelfall verhältnismäßig fest.
Wichtig ist die Bezugsgröße: Der Prozentsatz bemisst sich am weltweiten Gesamtumsatz eines Unternehmens, nicht am Umsatz mit dem betroffenen Produkt. Bei Konzernstrukturen kann das erhebliche Beträge bedeuten. Zugleich verlangt die Verordnung, dass Sanktionen wirksam, verhältnismäßig und abschreckend sind (Art. 64 Abs. 1). Die Höchstwerte setzen den oberen Rahmen. Innerhalb dessen berücksichtigt die Behörde alle Umstände des Einzelfalls, insbesondere Art, Schwere, Dauer und Folgen des Verstoßes, frühere Geldbußen für ähnliche Verstöße sowie Größe und Marktanteil des Unternehmens (Art. 64 Abs. 5).
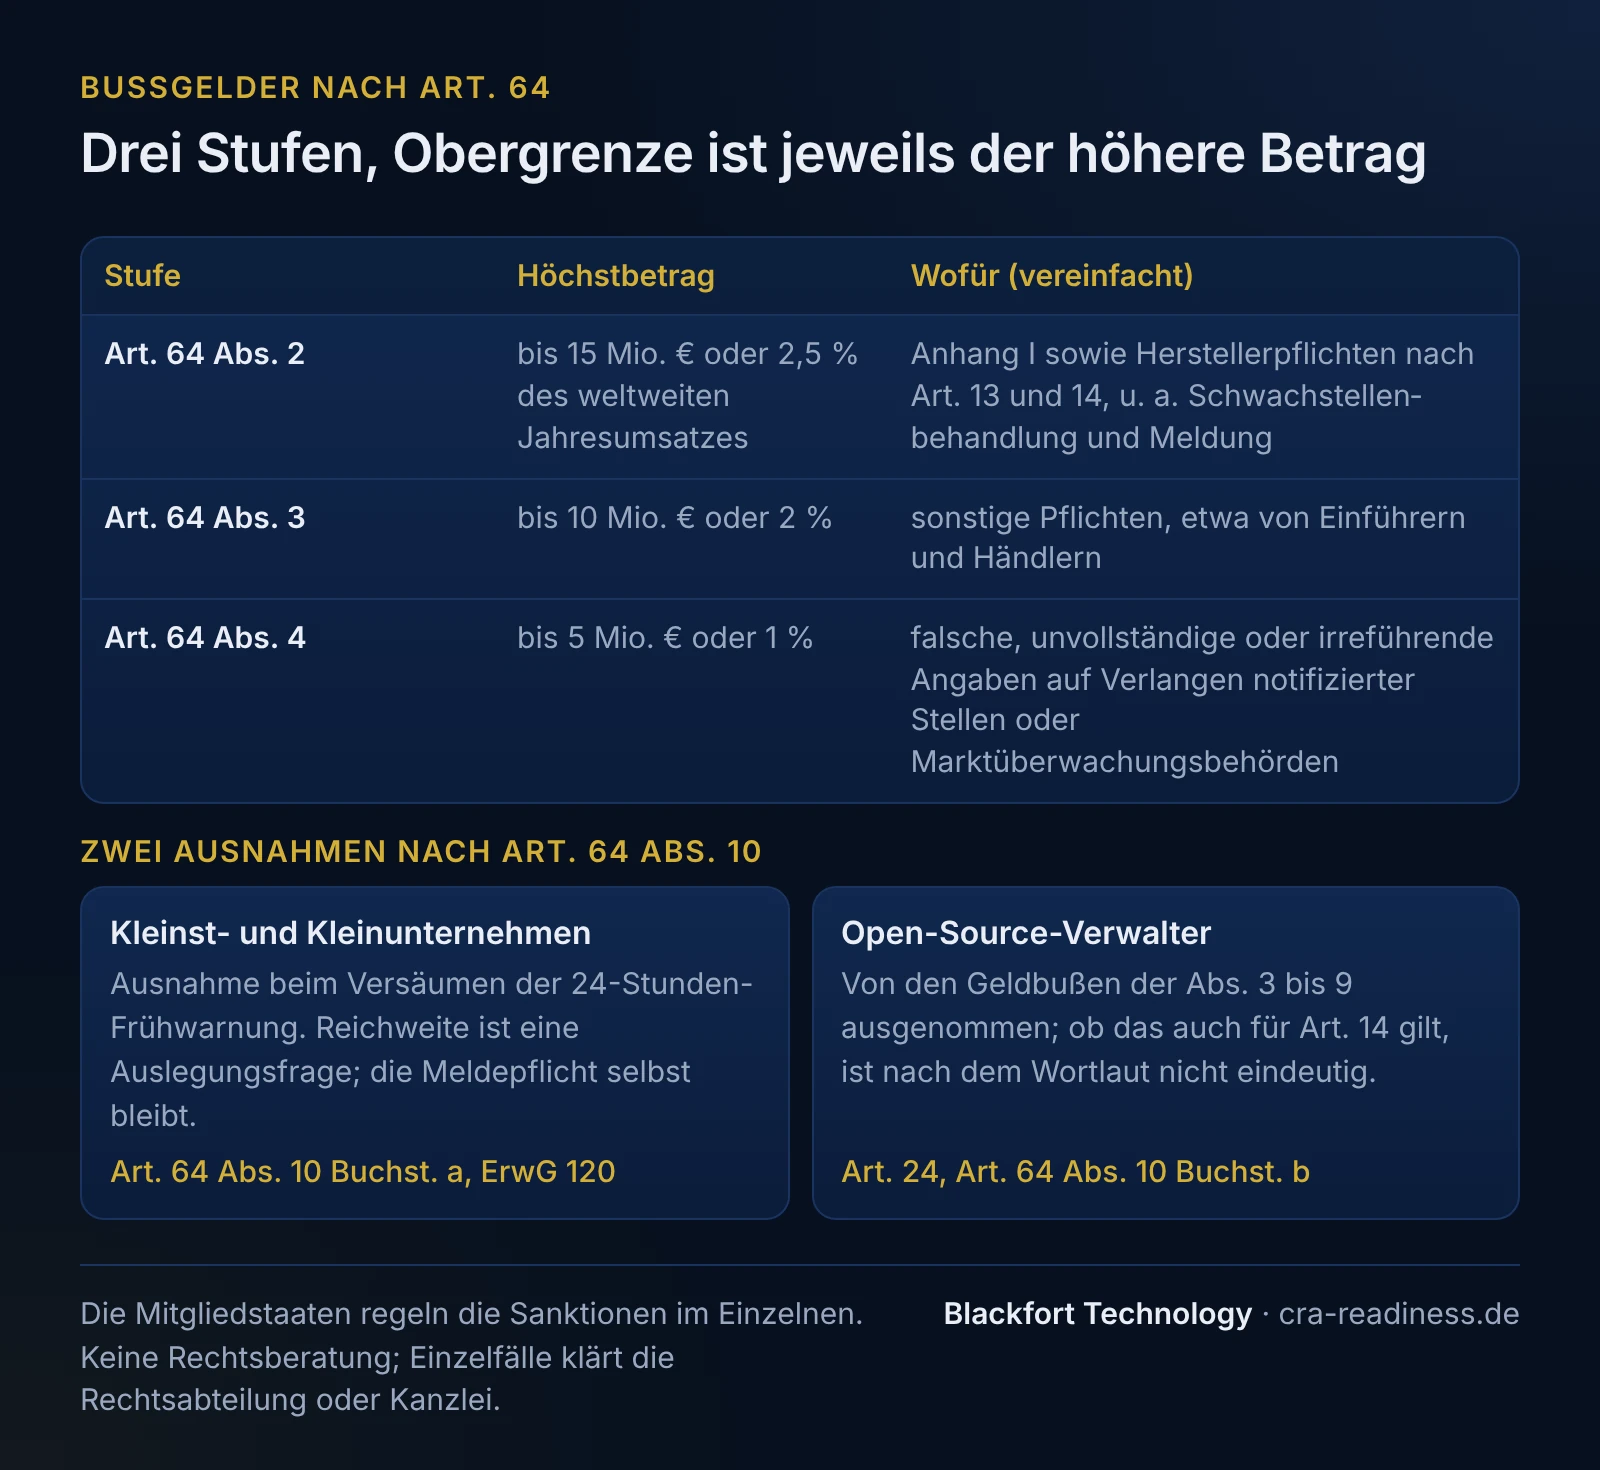
Die drei Sanktionsstufen im Überblick
| Höchstbetrag (je nachdem, welcher höher ist) | Wofür (vereinfacht) |
|---|---|
| bis zu 15.000.000 € oder 2,5 % des weltweiten Jahresumsatzes | Verstoß gegen die grundlegenden Anforderungen aus Anhang I sowie gegen die Herstellerpflichten der Artikel 13 und 14 (u. a. Schwachstellenbehandlung und Meldepflichten). |
| bis zu 10.000.000 € oder 2 % des weltweiten Jahresumsatzes | Verstoß gegen sonstige Pflichten - etwa Pflichten von Einführern und Händlern sowie konformitätsbezogene Pflichten. |
| bis zu 5.000.000 € oder 1 % des weltweiten Jahresumsatzes | Erteilung falscher, unvollständiger oder irreführender Auskünfte gegenüber notifizierten Stellen oder Marktüberwachungsbehörden. |
Kernaussage: Die schwerwiegendsten Verstöße - gegen die Sicherheitsanforderungen des Produkts selbst und gegen Schwachstellenbehandlung und Meldung - liegen in der obersten Stufe. Wer prüfen will, ob und wie sein Produkt überhaupt betroffen ist, beginnt bei der Betroffenheitsanalyse.
Warum das nicht die DSGVO ist
Ein Irrtum: Man überträgt die aus der Datenschutz-Grundverordnung bekannten Zahlen (bis zu 20 Mio. € oder 4 % des Konzernumsatzes) einfach auf den CRA. Das ist falsch. Der CRA hat einen eigenen, niedriger angesetzten Höchstrahmen: Die oberste Stufe liegt bei 15 Mio. € bzw. 2,5 %, nicht bei 20 Mio. € bzw. 4 %. Der Prozentsatz bezieht sich zwar wie bei der DSGVO auf den weltweiten Jahresumsatz, die Sätze sind aber deutlich niedriger. Beide Regelwerke können nebeneinander greifen, wenn ein Sachverhalt sowohl Produktsicherheit als auch personenbezogene Daten berührt - sie ersetzen sich nicht.
Wer sanktioniert? Die Marktüberwachungsbehörden
Die Durchsetzung des CRA liegt bei den Marktüberwachungsbehörden der Mitgliedstaaten. Sie überwachen Produkte mit digitalen Elementen auf dem Markt, können Konformitätsnachweise, technische Dokumentation und Auskünfte anfordern, Korrekturmaßnahmen bis hin zu Rückruf oder Marktrücknahme anordnen und eben Bußgelder verhängen. In Deutschland ist die konkrete behördliche Zuständigkeit Gegenstand des deutschen Durchführungsgesetzes; der Regierungsentwurf (BT-Drs. 21/6134) ist noch nicht verabschiedet (Stand 9. Oktober 2026). Für Unternehmen folgt daraus praktisch: Verlässliche, vollständige und korrekte Auskünfte an diese Behörden sind selbst eine sanktionsbewehrte Pflicht - die dritte Stufe (bis zu 5 Mio. € / 1 %) zielt genau auf falsche oder irreführende Angaben.
Zwei wichtige Ausnahmen (Carve-outs)
Kleinstunternehmen und kleine Unternehmen
Art. 64 Abs. 10 sieht für Hersteller, die als Kleinst- oder Kleinunternehmen gelten, eine Ausnahme beim Versäumen der Frist für die Frühwarnung nach Art. 14 Abs. 2 Buchst. a oder Abs. 4 Buchst. a vor. Abs. 10 weicht seinem Wortlaut nach aber nur von den Absätzen 3 bis 9 ab, während Verstöße gegen Art. 14 in Abs. 2 geregelt sind. Erwägungsgrund 120 geht davon aus, dass in diesem Fall keine Geldbußen verhängt werden. Wie weit die Ausnahme reicht, ist eine Auslegungsfrage. Die 72-Stunden-Meldung und der Abschlussbericht sind von Abs. 10 nicht erfasst, und die Meldepflicht selbst bleibt in jedem Fall bestehen.
Open-Source-Verwalter (Open-Source Software Stewards)
Der CRA kennt eine eigene, abgeschwächte Rolle für Open-Source-Software-Verwalter (Artikel 24). Das sind juristische Personen, die die Entwicklung freier und quelloffener Software für kommerzielle Zwecke systematisch unterstützen, ohne selbst Hersteller zu sein. Für sie gilt ein Regime mit reduzierten Pflichten. Art. 64 Abs. 10 Buchst. b nimmt sie bei jedem Verstoß gegen die Verordnung von den Geldbußen der Absätze 3 bis 9 aus. Nach Art. 24 Abs. 3 gelten für Verwalter aber auch Pflichten aus Art. 14 (Abs. 1, soweit sie an der Entwicklung der Produkte beteiligt sind, sowie, bei Sicherheitsvorfällen in ihrer Entwicklungsinfrastruktur, Abs. 3 und 8), und Verstöße gegen Art. 14 sind in Abs. 2 bußgeldbewehrt, auf den Abs. 10 nicht verweist. Ob die Ausnahme auch dafür gilt, ist nach dem Wortlaut nicht eindeutig. Erwägungsgrund 120 geht davon aus, dass gegen Verwalter keine Geldbußen verhängt werden, und spricht dafür. Im Einzelfall klären das die Rechtsabteilung oder eine Kanzlei. Einzelne, nicht-kommerzielle Open-Source-Beitragende fallen ohnehin nicht in den Anwendungsbereich. Der Grundgedanke: Wer freie Software fördernd begleitet, ohne sie im eigenen Namen als Produkt in Verkehr zu bringen, soll nicht dem vollen Pflichten- und Sanktionsrahmen eines Herstellers unterliegen.
Nicht nur Bußgelder: das eigentliche Durchsetzungsinstrumentarium
Die Geldbußen des Artikels 64 sind nur ein Teil des Durchsetzungsbildes. Marktüberwachungsbehörden können außerdem anordnen, dass ein nicht-konformes Produkt vom Markt genommen oder zurückgerufen wird, den weiteren Vertrieb einschränken oder untersagen und Korrekturmaßnahmen erzwingen. Betriebswirtschaftlich kann der drohende Vertriebsstopp oder Rückruf schwerer wiegen als die Geldbuße selbst - er trifft den Umsatz unmittelbar und kann Reputationsschäden nach sich ziehen. Die Bußgeldstufen sollten daher zusammen mit diesem Gesamtinstrumentarium gelesen werden.
Was bedeutet das für die Vorbereitung?
Die Bußgeldstufen zeigen, worauf die Verordnung den größten Nachdruck legt: auf die grundlegenden Sicherheitsanforderungen und auf die Schwachstellenbehandlung samt Meldung. Diese Bereiche brauchen organisatorischen Vorlauf. Da die Pflichten gestaffelt in Kraft treten und die Sanktionen erst mit der Anwendbarkeit der jeweiligen Pflicht greifen, lohnt der Blick auf die CRA-Fristen und den Zeitplan. Wer heute in Konformitätsprozesse investiert, senkt das Bußgeldrisiko und das Risiko einer angeordneten Marktrücknahme, die betriebswirtschaftlich schwerer wiegen kann als die Geldbuße selbst.
- Sicherheitsanforderungen (Anhang I) und Schwachstellenbehandlung/Meldung (Art. 13/14) sind die teuersten Verstöße - hier ansetzen.
- Auskünfte an Behörden müssen korrekt und vollständig sein - auch das ist sanktioniert.
- Kleinstunternehmen/kleine Unternehmen: Art. 64 Abs. 10 sieht eine Ausnahme für die versäumte 24-Stunden-Frühwarnung (Art. 14 Abs. 2 Buchst. a / Abs. 4 Buchst. a) vor; wie weit sie reicht, ist eine Auslegungsfrage. 72-Stunden-Meldung und Abschlussbericht sind nicht erfasst, die Pflicht bleibt.
- Open-Source-Verwalter: Art. 64 Abs. 10 Buchst. b nimmt sie von den Geldbußen der Absätze 3 bis 9 aus. Ob das auch für Verstöße gegen die Meldepflichten aus Art. 14 (Abs. 2) gilt, ist nach dem Wortlaut nicht eindeutig; Erwägungsgrund 120 spricht dafür.
Einen Überblick über die Verordnung insgesamt bietet unsere Einführung zum Cyber Resilience Act.
Häufige Fragen
Wie hoch können CRA-Bußgelder maximal ausfallen?+
Sind die CRA-Bußgelder genauso hoch wie bei der DSGVO?+
Gibt es Ausnahmen für kleine Unternehmen?+
Können Open-Source-Verwalter Bußgelder erhalten?+
Wer verhängt die Bußgelder und wann greifen sie?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), amtlicher Text - Artikel 64
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- BSI - Cyber Resilience Act (Informationen für Unternehmen und Organisationen)
- Amtsblatt der EU - CRA-Volltext (PDF)
- BT-Drucksache 21/6134: Regierungsentwurf des CRA-Durchführungsgesetzes (PDF)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).