
Stand: 2026-10-09
Wenn Ihr Zähler zur kritischen Komponente wird
Die Energiewirtschaft digitalisiert Erzeugung, Verteilung und Messung: Smart-Meter-Gateways in immer mehr Haushalten, vernetzte Ladepunkt-Controller, Fernwirktechnik in Ortsnetzstationen, Wechselrichter mit dauerhafter Cloud-Anbindung. Jedes dieser Geräte ist ein „Produkt mit digitalen Elementen" (PDE) - und damit potenziell im Anwendungsbereich des Cyber Resilience Act (Verordnung (EU) 2024/2847). Für Hersteller und Importeure in diesem Sektor greift der CRA mitten in eine ohnehin regulierungsdichte Produktentwicklung ein.
Der eigentliche Schmerz dieser Branche ist die Überlagerung der Regime. Ein Smart-Meter-Gateway (SMGW) durchläuft in Deutschland bereits eine BSI-Zertifizierung nach Schutzprofil und TR-03109 - ein aufwendiges, änderungsträges Verfahren. Nun tritt der CRA daneben, mit eigener CE-Kennzeichnung, eigener technischer Dokumentation, eigener Schwachstellen-Meldepflicht. Gleichzeitig sind Energieversorger als Betreiber unter NIS2 reguliert und geben Sicherheitsanforderungen an ihre Lieferanten weiter. Wer hier Geräte baut, jongliert mit mehreren Anforderungswelten, die sich überschneiden, aber nicht deckungsgleich sind.
Hinzu kommt die Realität langer Lebenszyklen: Ein Zähler oder eine Netzkomponente bleibt 10, 15 oder 20 Jahre im Feld. Der CRA verlangt Schwachstellenbehandlung über den gesamten Unterstützungszeitraum - bei Produkten, deren Firmware aus Zertifizierungsgründen kaum angefasst werden darf. Genau diese Spannung - hohe Sicherheitszertifizierung trifft auf CRA-Update-Erwartung - prägt die CRA-Umsetzung in dieser Branche. Dieser Beitrag ist eine fachliche Einordnung, keine Rechtsberatung.
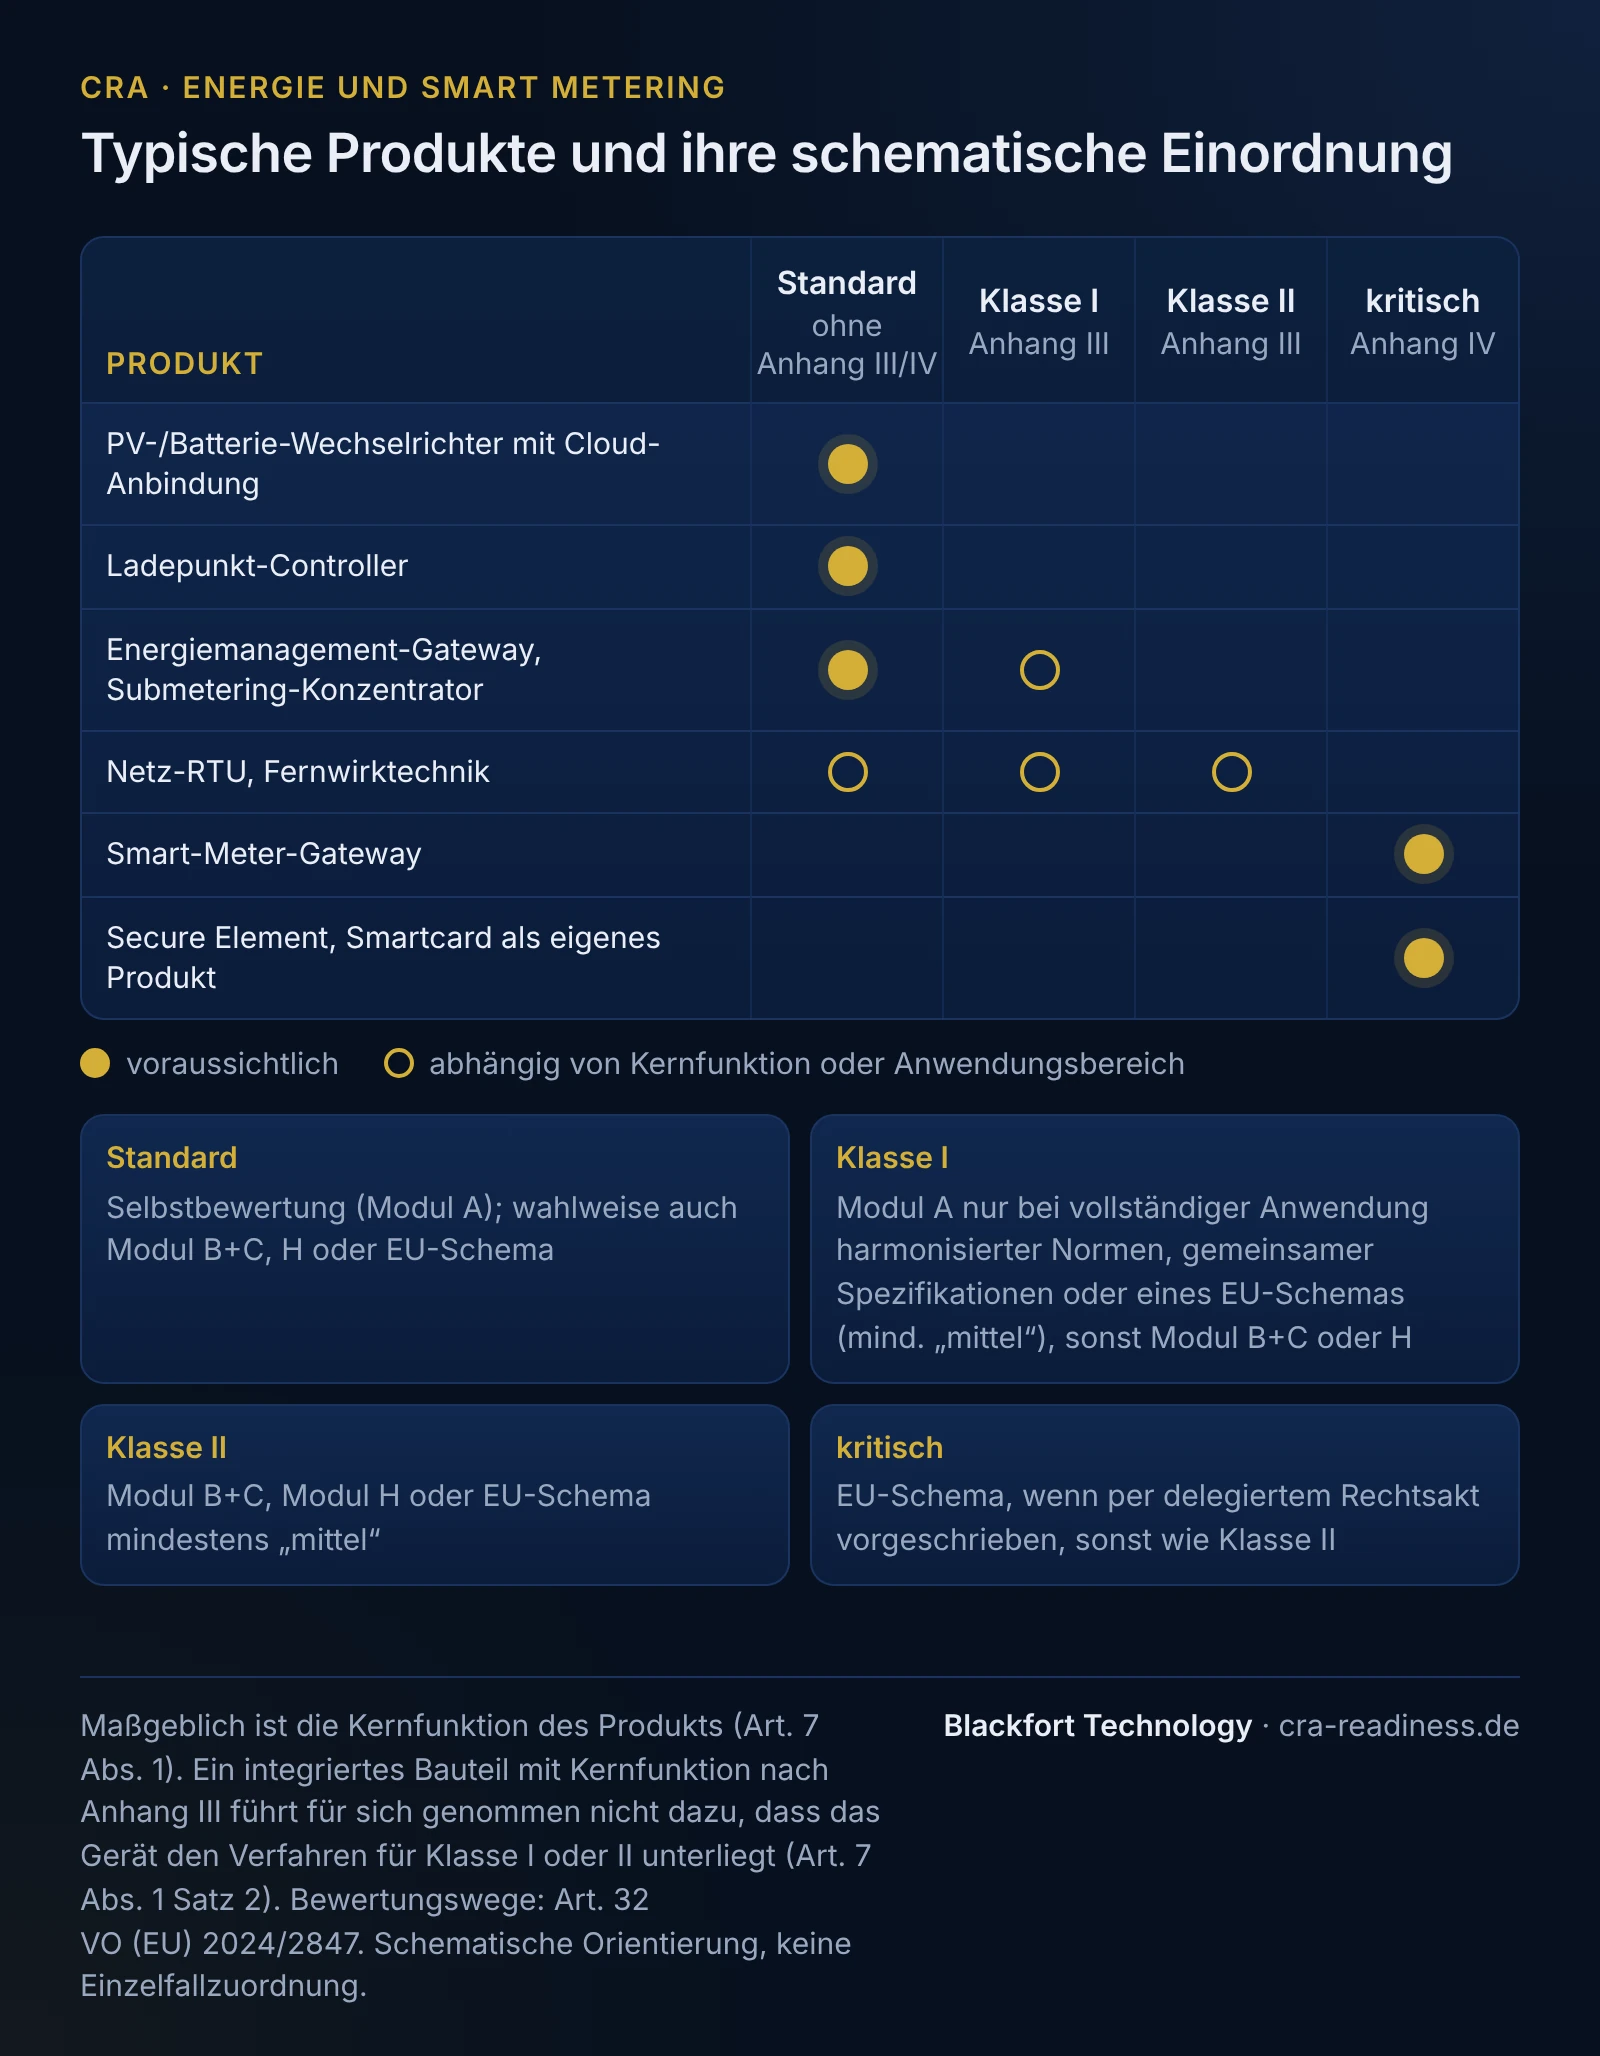
Typische Produkte und ihre wahrscheinliche Anhang-III/IV-Einstufung
Der CRA teilt Produkte in drei Bänder: Standard (Selbstbewertung, Modul A), „wichtige" Produkte nach Anhang III (Klasse I und II) und „kritische" Produkte nach Anhang IV. Die Einordnung folgt der Kernfunktion des Produkts (Art. 7 Abs. 1, Art. 8 Abs. 1), nicht dem Marketingnamen; eine eingebaute Teilfunktion allein stuft ein Gerät nicht hoch. Für den Energiesektor ergibt sich schematisch folgendes Bild - die konkrete Einstufung ist stets im Einzelfall zu prüfen:
| Produkt | Wahrscheinliches Band | Begründung | Konformitätspfad |
|---|---|---|---|
| Smart-Meter-Gateway (SMGW) | Anhang IV - kritisch | Ausdrücklich als kritisches Produkt gelistet (Anhang IV Nr. 2) | europäisches Schema, falls ein delegierter Rechtsakt es vorschreibt, sonst Modul B+C, Modul H oder ein europäisches Schema mindestens „mittel“ |
| Secure Element / Smartcard als eigenes Produkt | Anhang IV - kritisch (beim Hersteller des Elements) | Sicherheitselemente sind in Anhang IV Nr. 3 gelistet; im Zähler verbaut, stuft das Element den Zähler nicht hoch (Art. 7 Abs. 1 Satz 2) | wie oben, für den Hersteller des Elements |
| Netz-RTU / Fernwirktechnik | Standard, Klasse I oder II je nach Kernfunktion | Klasse I oder II nur, wenn Routing (Klasse I) oder Firewall/IDS (Klasse II) die Kernfunktion des Geräts ist; eine eingebaute Filterfunktion allein genügt nicht | Klasse II: Modul B+C, Modul H oder ein europäisches Schema mindestens „mittel“. Klasse I: Modul A nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“), sonst Modul B+C oder H |
| Ladepunkt-Controller | voraussichtlich Standard | Klasse I nur, wenn eine Anhang-III-Kategorie die Kernfunktion ist, etwa die Ausstellung digitaler Zertifikate (Nr. 9); das Verwalten von Zertifikaten genügt nicht | Modul A oder Klasse-I-Pfad |
| PV-/Batterie-Wechselrichter mit Cloud-Anbindung | Standard | Vernetzt, aber ohne Anhang-III-Kernfunktion | Selbstbewertung (Modul A) |
| Energiemanagement-Gateway / Submetering-Konzentrator | Standard, Klasse I bei Routing als Kernfunktion | Klasse I (Nr. 12) nur, wenn Routing die Kernfunktion ist; eine eingebaute Filterfunktion allein genügt nicht | Modul A oder Klasse-I-Pfad |
Die technischen Beschreibungen der wichtigen und kritischen Kategorien präzisiert die Durchführungsverordnung (EU) 2025/2392. Der praktische Kern: Wo eine notifizierte Stelle einzubinden ist (Klasse II, Anhang IV, Klasse I ohne vollständig angewandte Normen), verlängert sich die Time-to-Market. Planen Sie die notifizierte Stelle früh ein.
Branchennormen und Abgrenzung zu angrenzenden Regimen
Der CRA formuliert Sicherheitsziele, keine Detailnormen - den Nachweis führen Sie über etablierte Standards. Für den Energiesektor sind das insbesondere:
- IEC 62443 - der Referenzrahmen für industrielle Automatisierungs- und Steuerungssysteme (Prozesse und Produktsicherheit).
- BSI TR-03109 - das deutsche Regime für Smart-Meter-Gateways inklusive Schutzprofil und technischer Richtlinie.
- IEC 62351 - Sicherheit für die Energie-Kommunikationsprotokolle (u. a. IEC 61850, DNP3).
Der CRA-Nachweis baut auf dieser Substanz auf - wer bereits nach TR-03109 zertifiziert und IEC-62443-konform entwickelt, hat einen erheblichen Vorsprung, muss aber die CRA-spezifischen Elemente (CE, EU-Konformitätserklärung, SBOM in der technischen Doku, CVD-Policy) ergänzen.
Wichtig ist die Abgrenzung zu Nachbarregimen: NIS2 adressiert den Betrieb wesentlicher/wichtiger Einrichtungen (Energieversorger) - nicht die Produkte selbst. Hersteller elektronischer Erzeugnisse oder elektrischer Ausrüstungen können ab mittlerer Größe selbst unter NIS2 fallen (Anhang II Nr. 5); hinzu kommen Lieferantenanforderungen Ihrer Kunden. Die RED-Delegierte-Verordnung 2022/30 greift für bestimmte Funkanlagen, vor allem solche, die über das Internet kommunizieren können (etwa funkende Zähler oder Wechselrichter mit Mobilfunkmodul), und überschneidet sich bis zu ihrer Aufhebung zum 11.12.2027 mit dem CRA; bis dahin ist zu klären, welche Anforderungen wodurch abgedeckt werden. Ist ein KI-System verbaut (z. B. Anomalieerkennung im Netz), gilt zusätzlich der AI Act, mit Pflichten je nach Risikostufe. CRA, NIS2, RED und AI Act sind getrennte Rechtsakte und dürfen nicht gleichgesetzt werden.
SBOM und Lieferketten-Realität im Metering
Der typische Software-Stack eines Energiegeräts ist tief geschichtet: ein Embedded-Linux oder RTOS, eine kryptografische Bibliothek (OpenSSL, mbedTLS), ein TLS-Stack, Protokoll-Implementierungen (COSEM/DLMS, IEC 61850, OCPP bei Ladepunkten), ggf. ein Kommunikationsmodul mit eigenem Firmware-Blob. Genau hier lauern die Lieferketten-Risiken: End-of-Life-Komponenten, deren Upstream keine Patches mehr liefert, und Open-Source-Bibliotheken mit bekannten CVEs, die in änderungsträger, zertifizierter Firmware „eingefroren" sind.
Der CRA verlangt eine Software-Stückliste in einem gängigen maschinenlesbaren Format, aus der zumindest die obersten Abhängigkeiten hervorgehen (Anhang I Teil II Nr. 1), als Teil der technischen Dokumentation. Ein bestimmtes Format schreibt die Verordnung nicht vor; die Kommission kann Format und Elemente per Durchführungsrechtsakt festlegen (Art. 13 Abs. 24). Die Technische Richtlinie BSI TR-03183-2 (v2.1.0) empfiehlt CycloneDX ab Version 1.6 oder SPDX ab Version 3.0.1; sie ist eine nationale Empfehlung, keine Pflicht aus dem CRA. Eine allgemeine Veröffentlichungspflicht besteht nicht - die SBOM ist gegenüber der Marktaufsicht vorzuhalten, nicht öffentlich zu publizieren.
Die Metering-Besonderheit: Jede SBOM-Aktualisierung und jedes Sicherheitsupdate ist mit dem Zertifizierungsverfahren abzustimmen. Ein OpenSSL-Update, das anderswo eine Fingerübung ist, kann hier eine Re-Bewertung auslösen. Eine kontinuierlich gepflegte, in die CI/CD-Pipeline integrierte SBOM ist Ihr Frühwarnsystem: Sie zeigt, welche Feldgeräte von einem neuen CVE betroffen sind, und ist die Voraussetzung für handhabbares Vulnerability-Management über 15 Jahre.
Meldefähigkeit und PSIRT: die Art.-14-Kaskade korrekt umgesetzt
Seit dem 11.09.2026 gilt die Meldepflicht nach Artikel 14. Sie verlangt einen verlässlichen PSIRT-/CVD-Prozess mit einer gestuften Kaskade - und die Fristen werden leicht falsch verkürzt:
- 24 Stunden - Frühwarnung: unverzüglich, spätestens 24 Stunden nach Kenntnis einer aktiv ausgenutzten Schwachstelle oder eines schwerwiegenden Sicherheitsvorfalls.
- 72 Stunden - Meldung: unverzüglich, spätestens 72 Stunden nach Kenntnis, mit den verfügbaren allgemeinen Informationen und den ergriffenen Korrektur- oder Risikominderungsmaßnahmen.
- Abschlussbericht - hier trennt der CRA zwei Fälle: bei einer aktiv ausgenutzten Schwachstelle binnen 14 Tagen nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme; bei einem schwerwiegenden Sicherheitsvorfall binnen 1 Monat nach der 72-Stunden-Meldung.
Die pauschale Verkürzung auf „24 h / 72 h / 14 Tage" ist inhaltlich falsch - der Ein-Monats-Fall für schwerwiegende Vorfälle darf nicht untergehen. Gemeldet wird über die einheitliche Meldeplattform (Art. 16), über den Endpunkt des als Koordinator benannten CSIRT im Mitgliedstaat Ihrer Hauptniederlassung, gleichzeitig für ENISA zugänglich - eine Einmalmeldung. Der interne Prozess muss unabhängig davon aufgesetzt und geprobt sein. Für Energiegeräte im Feld heißt das: definierte Eskalationswege zwischen Firmware-Team, Zertifizierungsverantwortlichen und Meldestelle, damit die 24-Stunden-Uhr nicht in internen Zuständigkeitsfragen verrinnt.
Welche Frist zuerst zählt: 11.09.2026 vs. 11.12.2027
Zwei Daten strukturieren die Vorbereitung. Seit dem 11.09.2026 gelten die Melde- und Berichtspflichten nach Art. 14, die erste harte Herstellerpflicht, unabhängig davon, ob Ihr Produkt schon vollständig CRA-konform ist. Der 11.12.2027 bringt die volle Anwendbarkeit aller Produktanforderungen: Security-by-Design, SBOM, technische Dokumentation, CE-Kennzeichnung, Konformitätsbewertung.
Für die Praxis heißt das: Zuerst die Meldefähigkeit. PSIRT, CVD-Policy und der Kaskaden-Prozess müssen bereits jetzt stehen. Parallel läuft die längere Baustelle der Produktkonformität - gerade bei Anhang-IV-Produkten, deren Bewertung eine notifizierte Stelle einbindet. Planen Sie die notifizierte Stelle früh ein.
Durchgespieltes Szenario: ein SMGW-Hersteller
Ein mittelständischer Hersteller produziert ein Smart-Meter-Gateway, bereits BSI-zertifiziert nach TR-03109, im Feld bei mehreren Messstellenbetreibern. Der CRA trifft ihn an mehreren Stellen zugleich. Das SMGW ist als Anhang-IV-Produkt einzuordnen - solange kein delegierter Rechtsakt ein europäisches Schema vorschreibt, gelten die Verfahren für Klasse II (Modul B+C, Modul H oder ein europäisches Schema mindestens „mittel“), eine notifizierte Stelle ist also einzuplanen. Ein künftiges EU-Zertifizierungsschema ist im Blick zu behalten, das mit dem bestehenden BSI-Regime zu harmonisieren wäre.
Operativ baut er drei Dinge auf: Erstens eine maschinenlesbare SBOM (CycloneDX 1.6) aus dem Build-Prozess, die den vollständigen Stack von Embedded-Linux über die Krypto-Bibliothek bis zum DLMS/COSEM-Layer abbildet und in die technische Doku einfließt. Zweitens einen PSIRT-/CVD-Prozess, der die Art.-14-Kaskade bedient (Frühwarnung unverzüglich, spätestens nach 24 h, Meldung spätestens nach 72 h, Abschlussbericht nach 14 Tagen bzw. 1 Monat) und mit dem Zertifizierungsregime abgestimmt ist - inklusive Regel, wann ein Sicherheitsupdate eine Re-Zertifizierung auslöst. Drittens die technische Dokumentation und EU-Konformitätserklärung, die er mindestens zehn Jahre nach Inverkehrbringen oder für den längeren Unterstützungszeitraum aufbewahren muss (Art. 13 Abs. 13). Sein Zeitplan: Meldeprozess seit September 2026 scharf, Konformitätsbewertung mit der notifizierten Stelle früh terminiert.
Was Blackfort Technology für Sie tut
Blackfort Technology begleitet Hersteller und Importeure im Energie- und Metering-Sektor entlang des gesamten CRA-Pfads - pragmatisch und auf die Eigenheiten zertifizierter, langlebiger Produkte gemünzt:
- Betroffenheits- und Scope-Analyse: technische Einschätzung, welche Ihrer Produkte PDE sind, welche voraussichtlich unter Anhang III/IV fallen und wo die RED zusätzlich greift, zur Prüfung durch Ihre Rechtsabteilung.
- SBOM-Setup: Aufbau einer maschinenlesbaren SBOM, etwa in CycloneDX oder SPDX, direkt aus Ihrer Build-Pipeline, abgestimmt mit Ihren Zertifizierungsverantwortlichen.
- PSIRT und CVD: Aufbau des Melde- und Schwachstellen-Handling-Prozesses inklusive korrekter Art.-14-Kaskade und Anbindung an die einheitliche Meldeplattform.
- Risikobewertung und Threat-Modeling: die dokumentationspflichtige Risikoanalyse nach Art. 13 und Anhang I, methodisch fundiert.
- Technische Dokumentation: Aufbau der Unterlagen nach Anhang VII bis zur EU-Konformitätserklärung, inklusive Vorbereitung der Konformitätsbewertung mit der notifizierten Stelle.
Ein guter erster Schritt ist unser Betroffenheits-Check. Für einen Überblick über Fristen und Pflichten siehe Cyber Resilience Act, für kleinere Hersteller die KMU-Seite. Sprechen Sie uns direkt an über Kontakt.
Häufige Fragen
Warum ist das Smart-Meter-Gateway kritisch?+
Ersetzt die bestehende BSI-TR-03109-Zertifizierung die CRA-Konformität?+
Welches SBOM-Format ist im Metering sinnvoll?+
Wie lauten die Melde-Fristen nach Art. 14 genau?+
Was sollte ein Energiegeräte-Hersteller zuerst angehen - 2026 oder 2027?+
Fällt ein funkender Zähler unter CRA oder unter die RED?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).